在Android开发中,签名APK是一个非常重要的步骤,它用于确保APK的完整性和可信度。但是,有时候我们需要对已经签名的APK进行加固处理,这就需要重新对APK进行签名。本文将介绍加固后APK再次签名的原理和详细步骤。
1. 签名原理
在Android中,APK签名使用的是数字证书,这个证书包含了开发者的公钥和私钥。在签名过程中,使用开发者的私钥对APK文件进行加密,生成一个数字签名。当用户在安装APK时,系统会验证APK的签名是否与证书中的公钥匹配,以此确保APK的完整性和可信度。
如果我们要对已经签名的APK进行加固,那么就需要重新生成一个数字签名。这个签名的算法和之前签名所用的算法一样,只是使用的私钥不同。因此,在进行APK加固后再次签名时,我们需要先生成一个新的证书,包含新的公私钥对。
2. 加固后APK再次签名步骤
下面是对加固后APK再次签名的详细步骤:
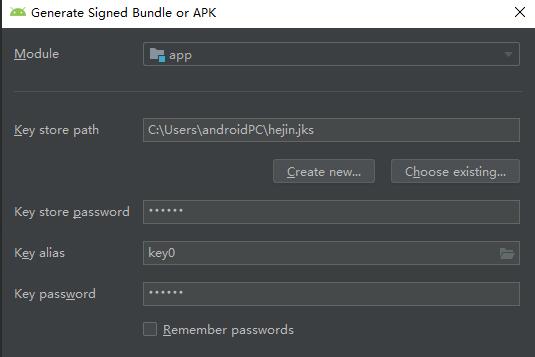
步骤1:生成新的数字证书
首先,我们需要生成一个新的数字证书,包含新的公私钥对。可以使用Java的keytool工具来生成证书。在命令行中执行以下命令:
```shell
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
```
这个命令会生成一个新的keystore文件(mykeystore.jks),其中包含了新的证书和私钥。
步骤2:将证书导出为PEM格式
接下来,我们需要将新生成的证书导出为PEM格式,以便后续的签名过程使用。可以使用keytool工具来导出证书。在命令行中执行以下命令:
```shell
keytool -exportcert -alias myalias -keystore mykeystore.jks -rfc -file mycert.pem
```
这个命令会将证书导出为mycert.pem文件。
步骤3:重签名APK
最后,我们使用新生成的证书对加固后的APK进行重新签名。可以使用Java的jarsigner工具来进行签名。在命令行中执行以下命令:
```shell
jarsigner -verbose -keystore mykeystore.jks -sigalg SHA1withRSA -digestalg SHA1 -signedjar output.apk input.apk myalias
```
其中,mykeystore.jks是新生成的证书文件,input.apk是加固后的APK文件,output.apk是签名后的输出文件,myalias是证书的别名。
执行完毕后,output.apk就是已经加固并重新签名过的APK文件。
需要注意的是,重新签名后的APK文件需要使用新的证书才能正确验证,旧的证书将无法验证重新签名后的APK。
3. 总结
加固后的APK再次签名是一个非常重要的步骤,它确保了APK的完整性和可信度。在进行加固后APK再次签名时,我们首先需要生成一个新的数字证书,包含新的公私钥对。然后,将证书导出为PEM格式,以便后续的签名过程使用。最后,使用新生成的证书对加固后的APK进行重新签名。通过这些步骤,我们可以保证加固后的APK的完整性和可信度。