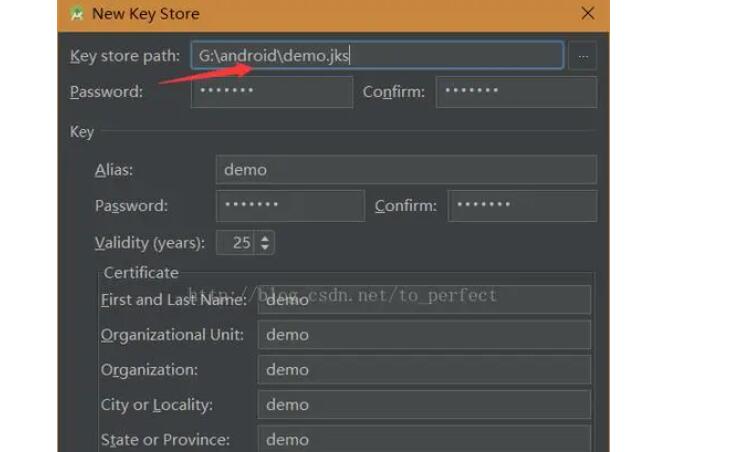
手动签名 APK 的过程可以分为以下几个步骤: 生成密钥库文件、生成证书、将证书应用到 APK 文件、验证签名。下面将详细介绍每个步骤的原理与操作过程。
1. 生成密钥库文件:
首先,我们需要生成一个密钥库文件(KeyStore),它包含了用于数字签名的私钥和相应的公钥。密钥库文件通常以 .jks 或 .keystore 后缀结尾。
生成密钥库文件的命令如下:
```shell
keytool -genkey -alias your_alias -keyalg RSA -keysize 2048 -validity 10000 -keystore your_keystore_filename.jks
```
其中,your_alias 为密钥库中密钥条目的别名;RSA 是密钥算法;2048 是密钥的长度;validity 是证书的有效期;your_keystore_filename.jks 是生成的密钥库文件名。
生成命令会要求你设置密码,并要求你输入一些有关组织、单位和个人信息。
2. 生成证书:
生成密钥库文件后,我们需要使用该密钥库生成一个证书,用于将密钥库中的公钥应用到 APK 文件上。生成证书的命令如下:
```shell
keytool -export -alias your_alias -keystore your_keystore_filename.jks -file your_certificate_file.crt
```
其中,your_alias 是密钥库中密钥条目的别名;your_keystore_filename.jks 是上一步生成的密钥库文件名;your_certificate_file.crt 是生成的证书文件名。
生成命令会要求你输入密钥库密码,并要求你输入生成的证书的密码。
3. 将证书应用到 APK 文件:
接下来,我们需要将上一步生成的证书应用到 APK 文件中,以实现数字签名。使用下面的命令可以将证书应用到 APK 文件:
```shell
jarsigner -verbose -keystore your_keystore_filename.jks -storepass your_keystore_password -keypass your_certificate_password -signedjar your_signed_apk_filename.apk your_unsigned_apk_filename.apk your_alias
```
其中,your_keystore_filename.jks 是密钥库文件名;your_keystore_password 是密钥库密码;your_certificate_password 是证书密码;your_signed_apk_filename.apk 是签名后的 APK 文件名;your_unsigned_apk_filename.apk 是待签名的 APK 文件名;your_alias 是密钥库中密钥条目的别名。
4. 验证签名:
最后,我们可以使用下面的命令验证签名是否成功:
```shell
jarsigner -verify -verbose -certs your_signed_apk_filename.apk
```
如果签名成功,命令行输出应该显示 "jar is verified"。
通过以上步骤,我们就成功地手动签名了 APK 文件。数字签名是保证 APK 完整性和安全性的重要手段,它可以确保 APK 文件来自可信任的源,并且在传输和安装过程中没有被篡改。