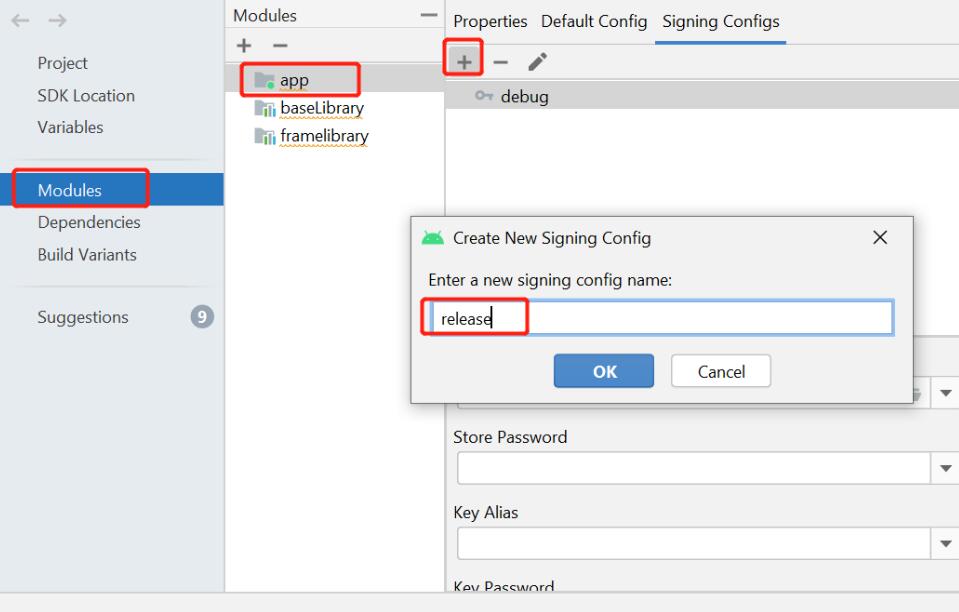
签名是指在Android开发中给应用程序打上数字签名,以确保应用程序的完整性和真实性。在发布Android应用程序之前,必须对应用程序进行签名,否则无法在设备上安装和运行。
Java签名APK的过程可以分为以下几个步骤:
1. 生成密钥库和密钥对:首先需要生成一个密钥库(KeyStore),密钥库是一个存储密钥的数据库。密钥库中包含应用程序的证书信息和私钥信息,用于签名和验证应用程序。可以使用keytool命令生成密钥库和密钥对,例如:
```shell
keytool -genkeypair -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令将生成一个名为my-release-key.keystore的密钥库,并在密钥库中生成一个别名为my-key-alias的密钥对。
2. 为应用程序签名:使用jarsigner命令来对应用程序进行签名,例如:
```shell
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-key-alias
```
这个命令将使用my-release-key.keystore密钥库中的my-key-alias密钥对对my_application.apk应用程序进行签名。
3. 对签名后的应用程序进行对齐:使用zipalign工具对签名后的应用程序进行对齐,对齐操作可以优化应用程序在Android设备上的表现和运行性能,例如:
```shell
zipalign -v 4 my_application.apk my_application_aligned.apk
```
这个命令将对my_application.apk应用程序进行对齐,并生成一个名为my_application_aligned.apk的对齐后的应用程序。
以上就是使用Java签名APK的简要步骤,下面是一个Java签名APK的工具类的示例代码:
```java
import java.io.FileInputStream;
import java.io.FileOutputStream;
import java.security.KeyStore;
import java.security.PrivateKey;
import java.security.cert.Certificate;
public class ApkSigner {
private String keystorePath;
private String keystorePassword;
private String keyAlias;
private String keyPassword;
public ApkSigner(String keystorePath, String keystorePassword, String keyAlias, String keyPassword) {
this.keystorePath = keystorePath;
this.keystorePassword = keystorePassword;
this.keyAlias = keyAlias;
this.keyPassword = keyPassword;
}
public void signApk(String apkFile, String signedApkFile) throws Exception {
// 加载密钥库
KeyStore keystore = KeyStore.getInstance(KeyStore.getDefaultType());
FileInputStream fis = new FileInputStream(keystorePath);
keystore.load(fis, keystorePassword.toCharArray());
// 获取私钥和证书
PrivateKey privateKey = (PrivateKey) keystore.getKey(keyAlias, keyPassword.toCharArray());
Certificate certificate = keystore.getCertificate(keyAlias);
// 对apk进行签名
ApkSignerEngine signerEngine = new ApkSignerEngine(privateKey, certificate);
signerEngine.sign(new FileInputStream(apkFile), new FileOutputStream(signedApkFile));
}
public static void main(String[] args) {
String keystorePath = "path/to/your/keystore";
String keystorePassword = "your_keystore_password";
String keyAlias = "your_key_alias";
String keyPassword = "your_key_password";
String apkFile = "path/to/your/apk";
String signedApkFile = "path/to/save/signed/apk";
ApkSigner apkSigner = new ApkSigner(keystorePath, keystorePassword, keyAlias, keyPassword);
try {
apkSigner.signApk(apkFile, signedApkFile);
} catch (Exception e) {
e.printStackTrace();
}
}
}
```
这个工具类的构造方法需要传入密钥库路径、密钥库密码、密钥别名和密钥密码。signApk方法用于对APK文件进行签名,签名后的文件保存为signedApkFile。main方法示例了如何使用这个工具类来对APK进行签名。
以上就是一个简单的Java签名APK的工具类,通过这个工具类可以方便地进行APK签名操作。希望能对你有所帮助!