APK签名是指对Android应用打包文件(.apk文件)进行数字签名的过程,用于验证应用包的真实性和完整性。在Android系统中,要想安装和运行一个应用,必须确保该应用的APK文件已经被正确签名。
APK签名的原理是使用私钥对APK进行数字签名,然后使用相应的公钥对签名进行验证。首先,开发者需要生成一对RSA密钥对,包括一个私钥和一个公钥。私钥由开发者保留,用于对APK进行签名。然后,使用私钥对APK文件中的部分数据进行哈希运算,生成摘要信息。接下来,将该摘要信息使用私钥进行加密,生成签名数据。最后,将签名数据与APK文件一起打包发布。
当用户下载到APK文件时,系统在安装应用时会从APK文件中提取签名数据,并使用应用开发者事先提供的公钥对签名数据进行解密。解密后得到的摘要信息与从APK文件中提取出来的摘要信息进行比较,如果相同,则表示APK文件未被篡改,是原始的、由合法开发者所签名的应用。如果不同,则表示APK文件无效或被篡改过,系统会拒绝安装或运行该应用。
APK签名的过程可以使用Java编程语言进行实现。下面是一个简单的Java代码例子来实现APK签名:
```java
import java.io.File;
import java.io.FileInputStream;
import java.io.FileOutputStream;
import java.security.KeyStore;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.Signature;
public class ApkSigner {
public static void main(String[] args) {
try {
// 加载私钥和证书
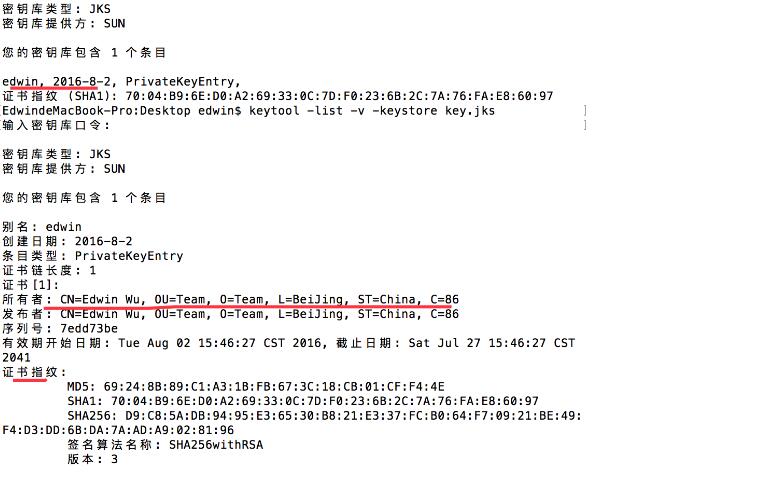
KeyStore keyStore = KeyStore.getInstance("JKS");
FileInputStream fis = new FileInputStream("keystore.jks");
keyStore.load(fis, "password".toCharArray());
PrivateKey privateKey = (PrivateKey) keyStore.getKey("alias", "password".toCharArray());
PublicKey publicKey = keyStore.getCertificate("alias").getPublicKey();
// 读取APK文件
File apkFile = new File("app.apk");
FileInputStream apkFis = new FileInputStream(apkFile);
byte[] apkBytes = new byte[(int) apkFile.length()];
apkFis.read(apkBytes);
// 创建签名
Signature signature = Signature.getInstance("SHA1withRSA");
signature.initSign(privateKey);
signature.update(apkBytes);
byte[] signatureBytes = signature.sign();
// 将签名数据追加到APK文件末尾
FileOutputStream fos = new FileOutputStream(apkFile, true);
fos.write(signatureBytes);
// 关闭流
fis.close();
apkFis.close();
fos.close();
System.out.println("APK签名成功");
} catch (Exception e) {
e.printStackTrace();
}
}
}
```
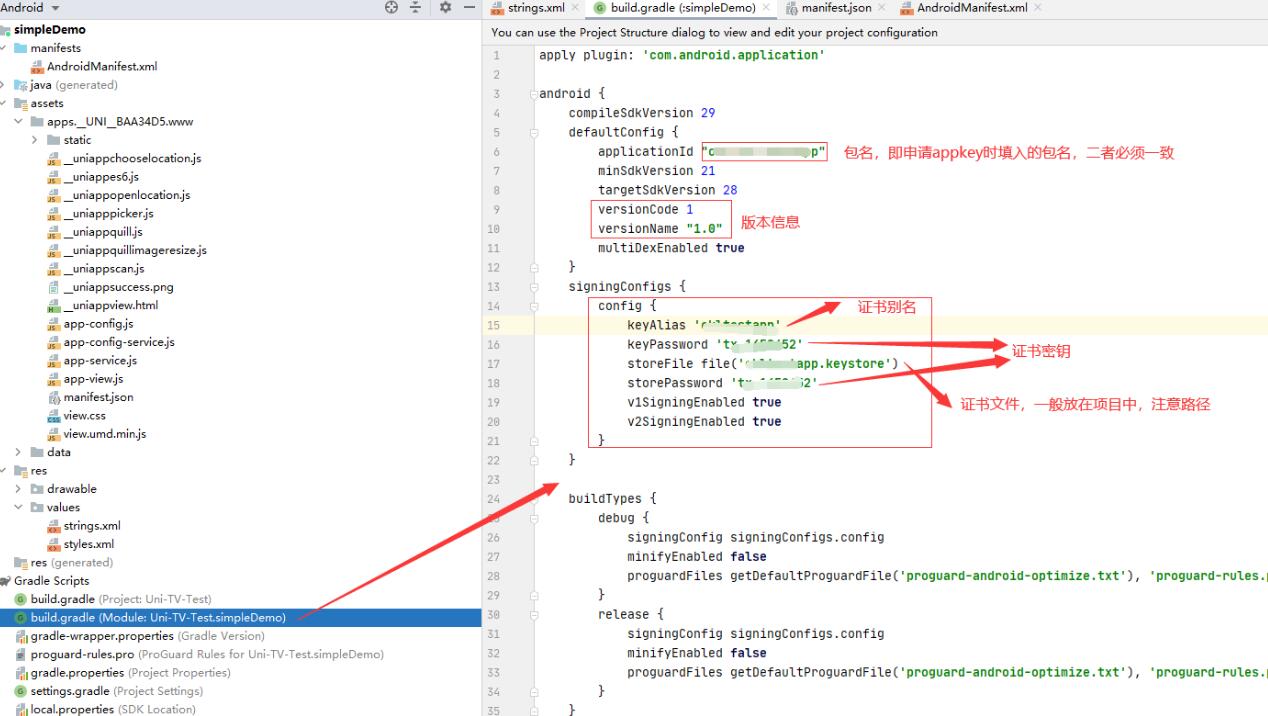
注意:上述代码仅供演示用途,实际使用时需要替换私钥和证书的路径、密码以及APK文件的路径。此外,还需要确保已经安装了Java Cryptography Extension (JCE) Unlimited Strength Jurisdiction Policy Files,以支持更强的加密算法。
综上所述,APK签名是一项关键的安全措施,能够保护Android应用的完整性和真实性。开发者需要理解APK签名的原理,并使用适当的工具和方法进行签名操作,从而确保用户能够安全地使用和信任应用。