Jarsigner是Java Development Kit (JDK) 中的一个工具,用于对Java Archive (JAR) 文件进行签名。在Android开发中,我们经常需要将APK文件进行签名,以确保应用的安全性和可信度。
Jarsigner的工作原理可以概括为以下几个步骤:
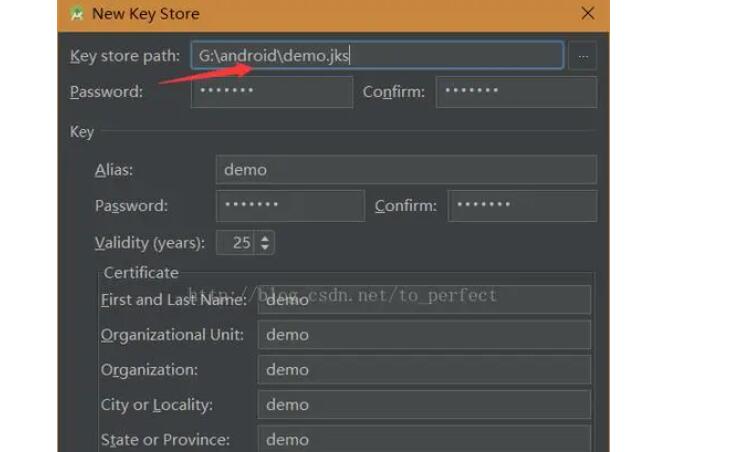
1. 创建密钥库(KeyStore):首先,我们需要创建一个用于存储密钥和证书的密钥库。密钥库是一个被密码保护的文件,它包含了真实世界实体(例如开发者或组织)的身份信息。
2. 生成密钥和证书:生成一个用于签名的密钥对,并且将公钥保存为证书。证书是包含密钥拥有者的身份信息以及公钥的文件。
3. 签名APK文件:使用Jarsigner工具对APK文件进行签名。签名是将证书与APK的数字摘要信息结合在一起的过程,以确保APK的完整性和来源可信度。
下面是一个更详细的介绍和操作步骤:
1. 创建密钥库(KeyStore):
- 打开命令行终端,并进入JDK的bin目录。
- 运行以下命令创建一个新的密钥库:
```shell
keytool -genkeypair -alias myalias -keypass mypassword -keystore mykeystore.jks -storepass mystorepassword
```
这个命令将生成一个新的密钥库文件mykeystore.jks,并创建一个密钥对,其中alias为myalias,密钥密码为mypassword,密库密码为mystorepassword。请根据实际需要自行设置密码和文件名。
2. 生成密钥和证书:
- 运行以下命令生成密钥和证书:
```shell
keytool -exportcert -alias myalias -keystore mykeystore.jks -storepass mystorepassword -file mycertificate.cer
```
这个命令将从密钥库中导出证书,并将其保存为mycertificate.cer文件。
3. 签名APK文件:
- 进入终端,并进入JDK的bin目录。
- 运行以下命令签名APK文件:
```shell
jarsigner -verbose -keystore mykeystore.jks -storepass mystorepassword -keypass mypassword myapp.apk myalias
```
这个命令将使用密钥库中的密钥对来签名APK文件。需要将mykeystore.jks替换为你自己的密钥库文件名,mystorepassword为密钥库密码,mypassword为密钥密码,myapp.apk为待签名的APK文件名,myalias为在密钥库中创建的密钥对的别名。
值得注意的是,签名APK文件后将无法对其进行更改。如果需要对应用进行更新或修改,需要使用相同的密钥库和密钥进行重新签名。
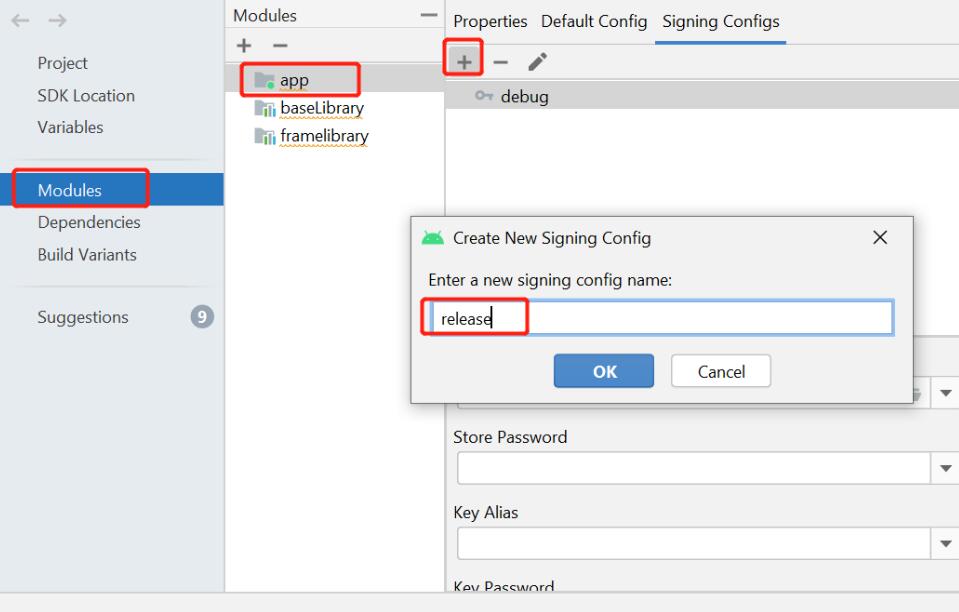
除了Jarsigner工具之外,还有其他的工具可以用来对APK文件进行签名,例如Android Studio提供的签名工具。然而,Jarsigner是一个基本的命令行工具,对于一些特殊的签名需求(例如在持续集成环境中自动化签名),它仍然是一个非常有用的工具。
通过了解Jarsigner的原理和详细使用步骤,我们可以更好地理解APK签名的过程,并确保应用的安全性和可信度。