在互联网通信中,HTTPS协议通过使用SSL/TLS证书来确保通信数据的安全性。向第三方CA(证书授权机构)购买证书可以实现这一目的,但是有时可能出于成本或者实际需求的考虑而选择使用自签证书。本篇文章将详细介绍自签证书的申请过程和相关原理。
一、什么是自签证书
自签证书是由自己(即服务器管理员)创建和签名的SSL/TLS证书。与商业CA签发的证书不同,自签证书不受任何第三方CA的信任,因此在使用自签证书时,客户端(如浏览器)会发出警告提示,提醒用户此证书不受信任。
二、自签证书的申请过程
1. 生成私钥
首先需要生成一个私钥文件。私钥文件用于对敏感数据进行加密和解密。通常使用OpenSSL工具生成私钥文件。
```bash
openssl genrsa -out private.key 2048
```
上述命令将生成一个2048位的RSA私钥,将其保存到private.key文件中。
2. 生成证书签名请求(CSR)
生成CSR时,需要填写一些基本信息,如组织名、国家地区、常用名等。
```bash
openssl req -new -key private.key -out csr.pem
```
上述命令将在private.key的基础上生成一个证书签名请求文件csr.pem。
3. 自签名证书
自签证书使用私钥对CSR进行签名,这样生成的证书将带有服务器信息和公钥。签名过程如下:
```bash
openssl x509 -req -days 365 -in csr.pem -signkey private.key -out certificate.crt
```
上述命令将在csr.pem基础上,使用private.key进行签名,生成证书文件certificate.crt。
4. 安装证书
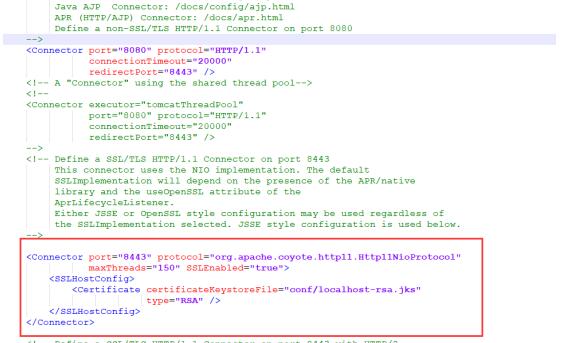
将private.key和certificate.crt(或者是包含私钥和证书的.pfx文件)安装到服务器上,并在服务器配置中指定。
三、自签证书的原理
自签证书的原理与商业CA签发的证书类似,都使用非对称加密算法来确保通信数据的安全性,但存在一些区别:
1. 自签证书不受信任:由于自签证书不受任何第三方CA的信任,客户端会显示警告信息。用户需要自行判断是否继续访问。
2. 自签证书无法进行撤销:商业CA可以对证书进行撤销操作,以阻止证书的使用,而自签证书无法进行这种撤销。
4. 自签证书适用于内部使用:由于自签证书没有经过第三方的验证,适合用于内部网络或个人项目。在公共网络环境中,最好使用由受信任的CA签发的证书。
四、常见问题及解决方法
1. 客户端提示证书不受信任:因为自签证书不受信任,所以浏览器会显示此类警告。用户可以选择继续访问,或者导入自签证书到客户端的受信任根证书颁发机构列表中。
2. 证书有效期问题:自签证书的默认有效期通常较短,一年或者更短。如果需要使用更长时间,请在生成证书时指定较长的有效期。
3. 证书私钥泄露:自签证书的安全性依赖于私钥的保护,如果私钥泄露,可能会导致通信数据的被篡改。务必妥善保管私钥文件,并确保只有授权的人员可以访问。
在使用自签证书时,需要权衡安全性和便利性之间的平衡。对于内部网络和个人项目来说,自签证书可以提供足够的安全性保障。但对于有商业属性的网站或对安全性有更高要求的场景,最好选择由受信任的第三方CA签发的证书。