IPA(iOS App Store Package)是iOS应用的安装包格式,一般只能通过苹果官方的App Store来获取和安装。然而,有时我们可能需要在没有通过官方渠道下载的情况下安装某些应用,这就需要使用IPA签名来实现。
IPA签名是指将非官方渠道下载的IPA文件进行合法化处理,使之可以在iOS设备上安装和运行。通过签名,系统可以验证应用的来源和完整性,从而保证安全性。这里将详细介绍IPA签名的原理和相关的详细步骤。
首先,需要了解iOS设备上的应用签名机制。iOS系统使用的是基于公钥密码学的签名机制。开发者会创建一个密钥对,包括一个私钥和一个公钥。私钥用于对应用进行签名,而公钥则用于验证签名的有效性。当一个应用被签名后,系统会使用该应用的公钥来验证签名,以确定是否可信。
为了签名一个IPA文件,我们需要以下几个步骤:
1. 创建一个证书请求(Certificate Signing Request,CSR):这个步骤需要在苹果开发者中心进行。打开开发者中心,选择证书,然后选择创建新的证书请求。按照指引填写相关信息,然后导出CSR文件。
2. 创建一个证书:将CSR文件上传到苹果开发者中心后,系统会生成一个证书文件。这个证书文件是后续签名所需的关键文件。
3. 下载并准备Provisioning Profile:Provisioning Profile是一个包含设备和应用授权信息的文件。它将应用与开发者账号、设备绑定起来,确保只有经过授权的设备可以安装和运行应用。根据开发者账号和应用信息,在开发者中心下载并准备合适的Provisioning Profile。
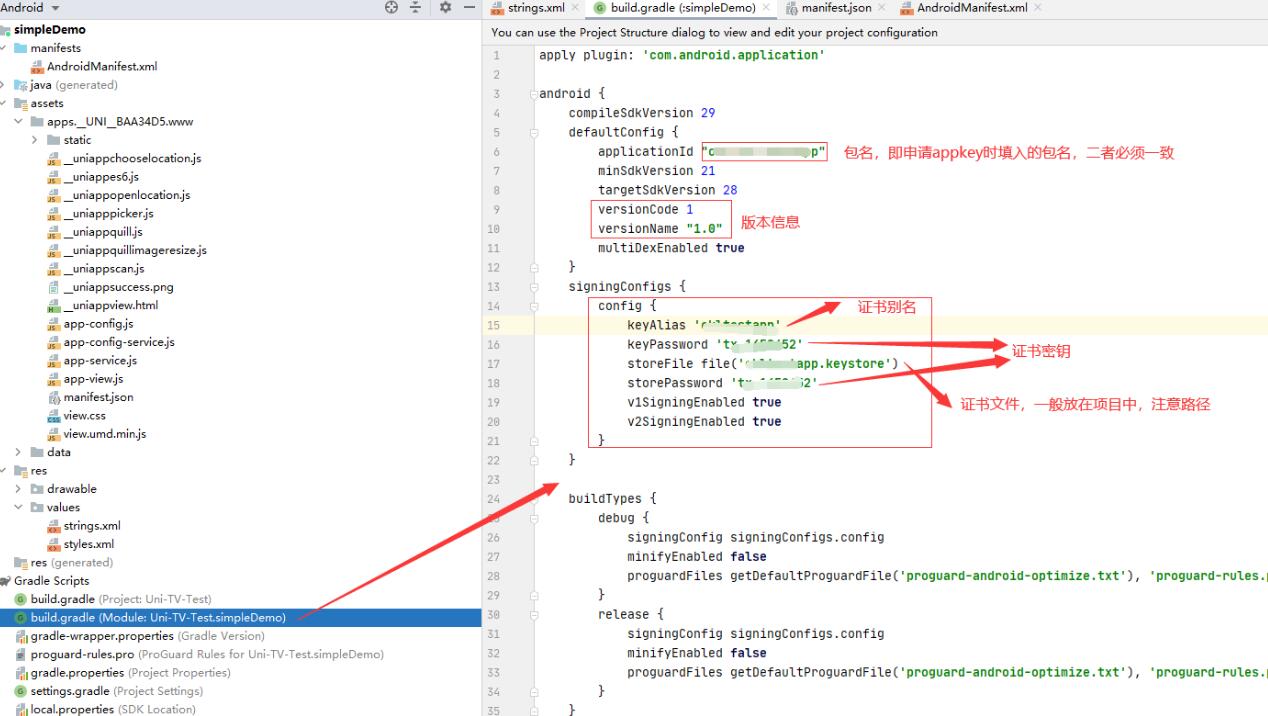
4. 使用证书和Provisioning Profile签名IPA文件:将下载好的证书和Provisioning Profile导入到Xcode中。打开项目,选择Build Settings,找到Code Signing Identity和Provisioning Profile相关的选项,选择正确的证书和Provisioning Profile。然后进行Archive操作,将应用打包成IPA文件,并自动签名。
5. 安装签名后的IPA文件:将签名后的IPA文件通过邮件、AirDrop等方式传输到iOS设备上。在设备上点击安装,系统会验证签名的有效性,并完成应用的安装。
需要注意的是,使用非官方渠道签名的应用可能存在一定的风险。苹果公司有严格的应用审核制度,未经审核的应用可能存在恶意代码或不稳定的问题。因此,在选择使用非官方渠道签名的应用时,需要谨慎评估其安全性和可靠性。
总结来说,IPA签名是将非官方渠道下载的IPA文件进行合法化处理,使之可以在iOS设备上安装和运行。签名的原理是基于公钥密码学的签名机制,确保应用的来源和完整性。签名的过程需要创建证书、Provisioning Profile,并在Xcode中进行相关设置,最终将应用签名打包成IPA文件。虽然IPA签名可以为用户提供更多的应用选择,但也需要谨慎对待未经官方渠道审核的应用,确保安全性。