APK签名证书是确定Android应用的身份和完整性的重要组成部分。在发布Android应用之前,需要对其进行签名。本文将详细介绍APK签名证书的原理和获取方法。
1. APK签名证书的原理
APK签名证书基于公钥加密算法,使用数字签名来确保应用的完整性和身份认证。当应用程序被签名后,无法对其进行修改或篡改,以保护应用不被恶意篡改。同时,签名证书也可以用于校验应用的来源和可靠性。
APK签名证书由以下几个组件组成:
- 公钥:用于对应用进行加密签名。
- 私钥:用于对签名进行解密验证。
- 数字证书:包含公钥、应用信息和签名信息的文件。
APK签名证书的验证流程如下:
1) 生成密钥对:使用密钥生成工具,生成公钥和私钥对。
2) 签名应用:使用私钥对应用进行数字签名,生成签名文件。
3) 发布应用:将签名文件和应用一起发布到应用市场。
4) 验证应用:当用户下载应用时,Android系统会使用公钥对签名文件进行验证,以确保应用的完整性和可信度。
2. 获取APK签名证书的方法
获取APK签名证书的方法包括两种:使用Java代码获取和使用命令行工具获取。
2.1 使用Java代码获取
可以使用Java代码获取APK签名证书的指纹信息。以下是步骤:
1) 创建一个Java类,命名为SignatureHelper。
```java
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
import java.security.cert.CertificateException;
import java.security.cert.X509Certificate;
public class SignatureHelper {
public static void main(String[] args) {
try {
String apkPath = "your_apk_path";
X509Certificate cert = (X509Certificate) getCertificate(apkPath);
byte[] publicKey = cert.getEncoded();
String fingerprint = getFingerprint(publicKey);
System.out.println("APK签名证书指纹:" + fingerprint);
} catch (Exception e) {
e.printStackTrace();
}
}
private static X509Certificate getCertificate(String apkPath) throws IOException, CertificateException {
JarFile jarFile = new JarFile(apkPath);
JarEntry je = jarFile.getJarEntry("META-INF/CERT.RSA");
InputStream is = jarFile.getInputStream(je);
CertificateFactory cf = CertificateFactory.getInstance("X509");
X509Certificate cert = (X509Certificate) cf.generateCertificate(is);
is.close();
return cert;
}
private static String getFingerprint(byte[] publicKey) throws NoSuchAlgorithmException {
MessageDigest md = MessageDigest.getInstance("SHA1");
md.update(publicKey);
byte[] digest = md.digest();
StringBuilder sb = new StringBuilder();
for (byte b : digest) {
sb.append(String.format("%02x", b & 0xff));
}
return sb.toString();
}
}
```
2) 将APK路径替换成你要获取签名证书的APK路径。
3) 运行SignatureHelper类,即可获取APK签名证书的指纹信息。
2.2 使用命令行工具获取
在Windows系统上,可以使用keytool和jarsigner命令行工具获取APK签名证书。
1) 打开命令行界面。
2) 切换到Java的bin目录下。
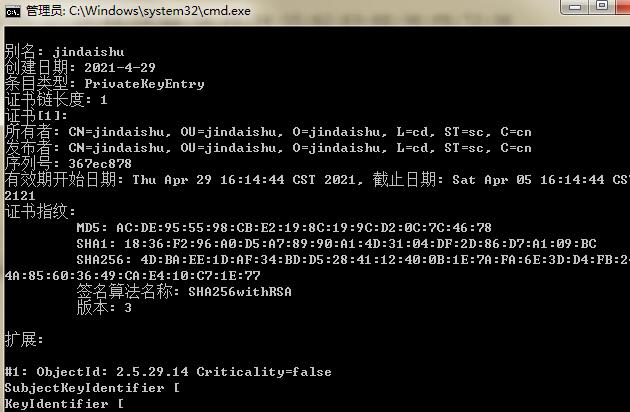
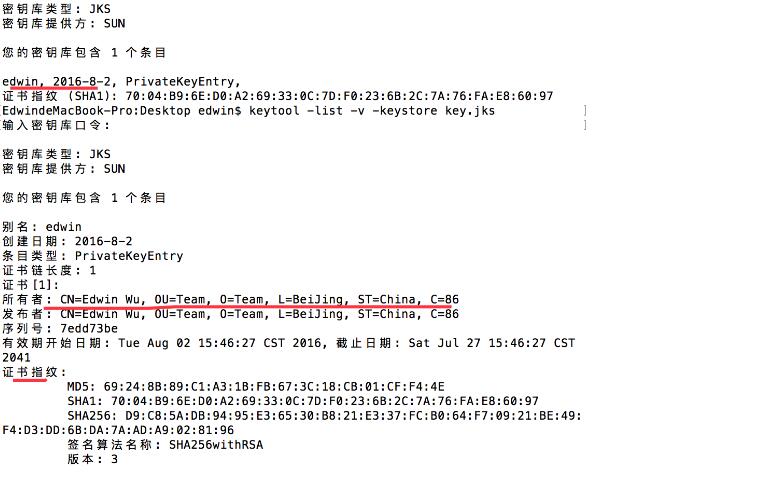
3) 使用keytool命令获取签名证书的MD5指纹信息:
```shell
keytool -list -v -keystore your_keystore_file
```
将your_keystore_file替换为你的密钥库文件路径。
4) 使用jarsigner命令获取APK签名证书的MD5指纹信息:
```shell
jarsigner -verify -certs -verbose your_apk_file
```
将your_apk_file替换为你要获取签名证书的APK文件路径。
以上,就是获取APK签名证书的原理和详细介绍,以及获取方法的介绍。希望对你有所帮助!