APK签名是Android应用程序打包文件(APK)的一项重要安全措施,签名可确保应用程序的完整性和身份认证。通过对APK进行数字签名,可以验证应用程序是否经过篡改和验证应用程序的开发者身份。
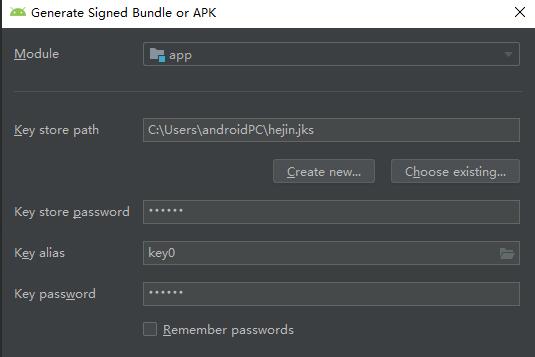
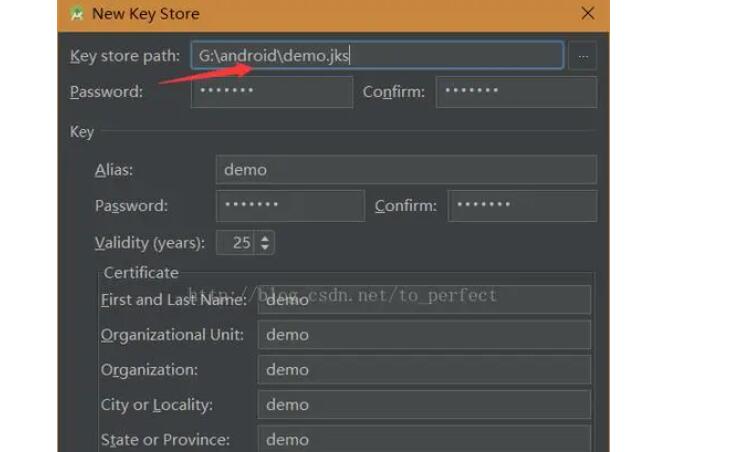
在Android开发中,打包APK文件时需要对其进行签名,以确保应用程序的完整性和安全性。签名过程会生成一个密钥库(keystore)文件,并将该文件与应用程序的数字证书关联。每个应用程序都应该有一个唯一的数字证书。
获取APK签名信息的方法有多种,可以通过命令行工具、使用开发工具或编写代码来实现。接下来,我将详细介绍一种常用的获取APK签名信息的方法。
一、通过命令行工具获取APK签名信息
1. 下载并安装Java Development Kit(JDK)。
2. 将JDK的安装路径添加到系统环境变量中,以便在命令行中执行Java命令。
3. 打开命令行终端,进入到APK文件所在的目录。
4. 输入以下命令来获取APK的签名信息:
```
keytool -printcert -jarfile your_app.apk
```
其中,your_app.apk为待获取签名信息的APK文件名。
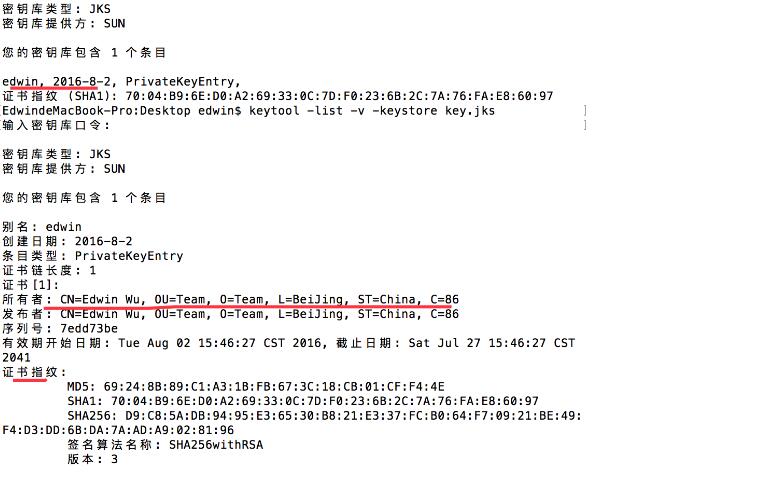
5. 执行命令后,会显示APK的签名信息,包括证书指纹(SHA1指纹)、证书发布者信息等。
这种方法适用于不需要频繁获取APK签名信息的情况,如果需要更方便地获取签名信息,可以考虑使用开发工具或编写代码来实现。
二、通过开发工具获取APK签名信息
1. 下载并安装Android Studio。
2. 打开Android Studio,并导入要获取签名信息的项目。
3. 在项目文件中找到app->build->outputs->apk目录下的APK文件。
4. 右键点击APK文件,选择"Show in Explorer"(在资源管理器中显示)。
5. 在资源管理器中,按住Shift键并右键点击APK文件,选择"Copy as path"(复制为路径)。
6. 打开命令行终端,执行以下命令来获取APK的签名信息:
```
jarsigner -verify -verbose -certs "path_to_apk"
```
其中,"path_to_apk"为上一步复制的APK文件路径。
7. 执行命令后,会显示APK的签名信息,包括证书指纹、证书发布者信息等。
三、通过代码获取APK签名信息
如果你是一个开发者,并希望通过代码获取APK签名信息,可以使用Java的KeyStore类和ApkSignerEngine类来实现。
以下是一个简单的示例代码:
```java
import java.io.FileInputStream;
import java.security.MessageDigest;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignatureUtils {
public static void main(String[] args) {
try {
CertificateFactory cf = CertificateFactory.getInstance("X.509");
FileInputStream fis = new FileInputStream("your_app.apk");
X509Certificate cert = (X509Certificate) cf.generateCertificate(fis);
fis.close();
byte[] publicKey = cert.getPublicKey().getEncoded();
MessageDigest md = MessageDigest.getInstance("SHA1");
byte[] sha1Fingerprint = md.digest(publicKey);
String fingerprint = bytesToHex(sha1Fingerprint);
System.out.println("SHA1 Fingerprint: " + fingerprint);
String issuerDN = cert.getIssuerX500Principal().getName();
System.out.println("Issuer DN: " + issuerDN);
} catch (Exception e) {
e.printStackTrace();
}
}
private static String bytesToHex(byte[] bytes) {
StringBuilder sb = new StringBuilder();
for (byte b : bytes) {
sb.append(String.format("%02X", b));
}
return sb.toString();
}
}
```
将上述代码保存为ApkSignatureUtils.java文件,并替换其中的"your_app.apk"为待获取签名信息的APK文件名。然后,执行Java命令来运行代码,即可获取APK的签名信息。
总结:
获取APK签名信息的方法有多种,可以选择命令行工具、开发工具或编写代码来实现。无论使用哪种方法,都能够方便地获取APK的签名信息,从而确保应用程序的安全性和合法性。