在Android开发中,APK签名是一项非常重要的安全措施。它用于验证APK文件的真实性和完整性,确保该文件未被篡改或损坏。本文将为您介绍APK签名的原理以及如何获取APK签名文件。
1. APK签名原理
APK签名使用了公钥密码学的概念。具体过程如下:
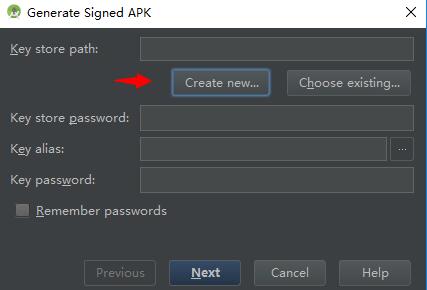
(1) 开发者生成一对密钥,包括一个私钥和一个相关联的公钥。
(2) 开发者使用私钥对APK的整个内容进行哈希计算,并且对该哈希值进行加密,生成数字签名。
(3) 开发者将APK文件与数字签名一起打包成APK文件。
(4) 安装APK文件的设备会使用开发者在发布时提供的公钥对APK文件进行验证,确保数字签名的一致性。
(5) 如果验证通过,设备就可以安全地安装和运行APK文件。
2. 获取APK签名文件的方法
获取APK签名文件有两种方法:使用命令行工具或使用代码实现。
方法一:使用命令行工具
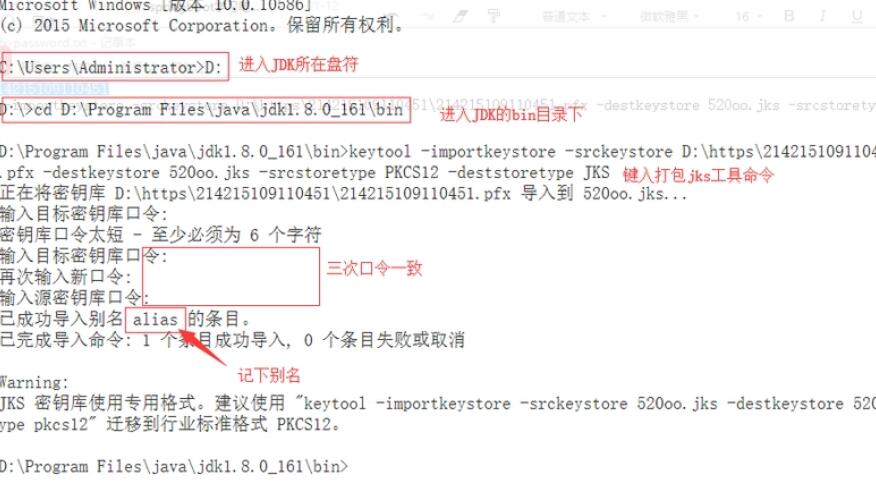
(1) 首先,你需要安装Java Development Kit (JDK) 和 Android SDK,确保命令行工具可以被正确识别。
(2) 打开终端或命令提示符,转到Android SDK的目录下的"platform-tools"文件夹。
(3) 输入以下命令来获取APK签名文件:
```
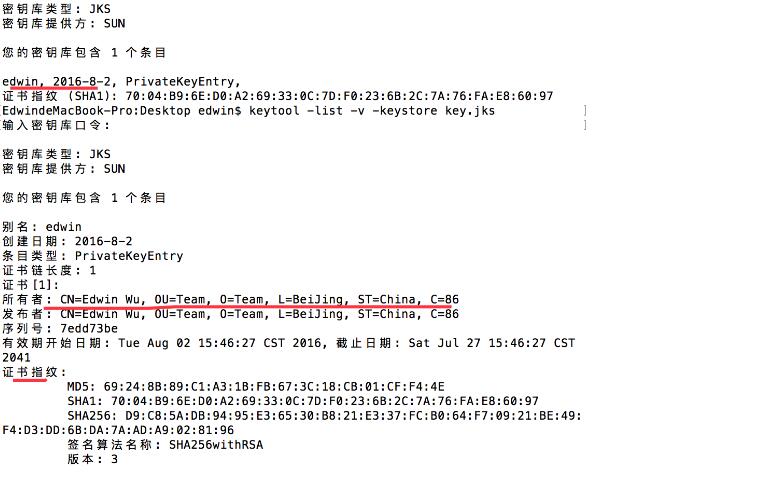
keytool -printcert -jarfile YourApp.apk
```
其中,"YourApp.apk"应替换为你要获取签名文件的APK文件名。
(4) 执行命令后,你将看到APK文件的所有签名信息,包括签名哈希值、颁发者等。
方法二:使用代码实现
你也可以使用Java代码来获取APK签名文件。下面是一个示例:
```java
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
import java.security.cert.CertificateException;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
import java.io.ByteArrayInputStream;
import java.io.InputStream;
public class ApkSignExtractor {
public static void main(String[] args) {
String apkPath = "YourApp.apk";
extractApkSign(apkPath);
}
public static void extractApkSign(String apkPath) {
try {
CertificateFactory cf = CertificateFactory.getInstance("X.509");
InputStream inputStream = new FileInputStream(apkPath);
X509Certificate cert = (X509Certificate) cf.generateCertificate(inputStream);
String signHex = bytesToHex(cert.getSignature());
System.out.println("APK Signature: " + signHex);
} catch (FileNotFoundException e) {
e.printStackTrace();
} catch (CertificateException e) {
e.printStackTrace();
}
}
private static String bytesToHex(byte[] bytes) {
StringBuilder hexString = new StringBuilder();
for (byte b : bytes) {
String hex = Integer.toHexString(0xFF & b);
if (hex.length() == 1) {
hexString.append('0');
}
hexString.append(hex);
}
return hexString.toString();
}
}
```
以上示例代码使用了Java的CertificateFactory类来解析APK文件,并提取签名文件。最终将签名信息以十六进制字符串的形式打印出来。
综上所述,获取APK签名文件可以使用命令行工具或者代码实现。通过了解APK签名的原理和具体实现方式,您将能够确保下载和安装APK文件的安全性。