Android证书是一种用于验证和加密Android应用程序的安全证书,它能保护应用程序的完整性和机密性。在本文中,我将详细介绍Android证书的原理和获取方式。
1. Android证书的原理
Android证书使用了公钥基础设施(Public Key Infrastructure,PKI)的原理。PKI使用了非对称加密算法,其中包括了一对密钥:私钥和公钥。私钥只能由证书的拥有者保管,并用于对信息进行签名和解密。公钥则可以被所有人获取,并用于验证签名和加密信息。
Android应用程序使用了数字签名来确保应用程序的完整性和身份。证书包含了开发者的公钥,而私钥则保存在开发者的计算机或密钥库中。当用户安装一个应用程序时,Android系统会检查应用程序的数字签名,以确保它与开发者的证书相匹配。如果签名匹配,则意味着应用程序是由开发者签署的,并且没有被篡改。
2. 获取Android证书的方式
要获取Android证书,开发者需要进行以下步骤:
2.1 生成私钥
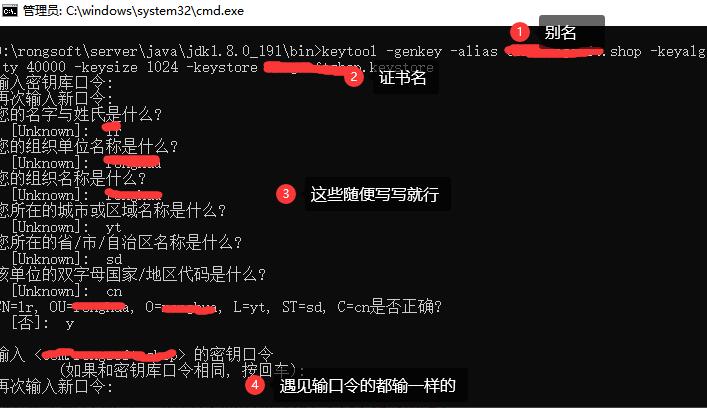
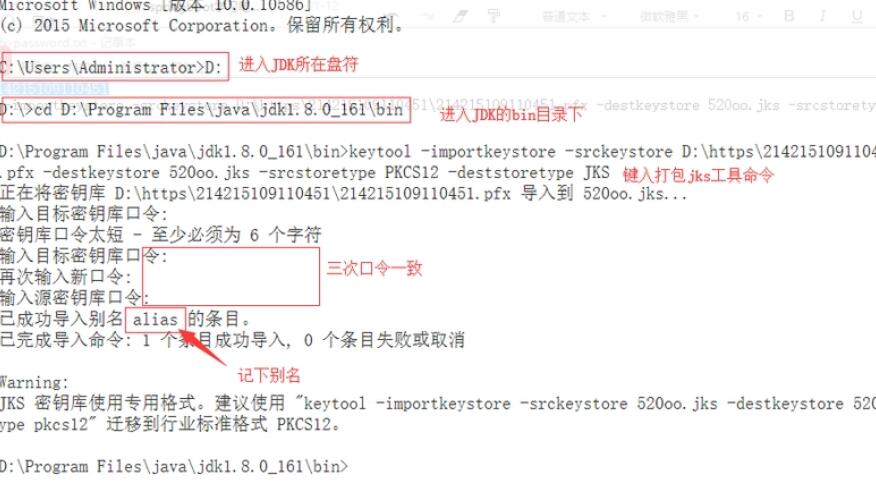
首先,开发者需要使用密钥库工具(Keytool)生成一个私钥。密钥库是一个用于存储和管理密钥的文件。可以使用以下命令生成私钥:
keytool -genkeypair -alias androidkey -keyalg RSA -keystore keystore.jks
这将生成一个名为keystore.jks的密钥库文件,并在文件中生成一个名为androidkey的私钥。
2.2 为应用程序签名
接下来,开发者需要使用私钥为他们的应用程序进行签名。可以使用以下命令进行签名:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore keystore.jks app.apk androidkey
其中,app.apk代表应用程序文件,androidkey是之前生成的私钥的别名。签名后的应用程序将具有与私钥相关联的数字签名。
2.3 配置构建文件
最后,开发者需要在应用程序的构建文件中配置签名信息。对于Gradle构建系统,可以将以下代码添加到build.gradle文件中:
android {
signingConfigs {
release {
storeFile file("keystore.jks")
storePassword "password"
keyAlias "androidkey"
keyPassword "password"
}
}
...
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
配置中需要指定密钥库文件(storeFile)、密钥库密码(storePassword)、私钥别名(keyAlias)和私钥密码(keyPassword)。
完成以上步骤后,开发者就获得了一个用于签署Android应用程序的证书。
总结:
Android证书基于公钥基础设施(PKI)的原理,使用数字签名来保护应用程序的完整性和身份。要获取Android证书,开发者需要生成私钥、为应用程序签名,并配置构建文件以指定签名信息。获取证书后,开发者可以用于发布和更新他们的应用程序,并向用户展示其应用程序的真实性和安全性。