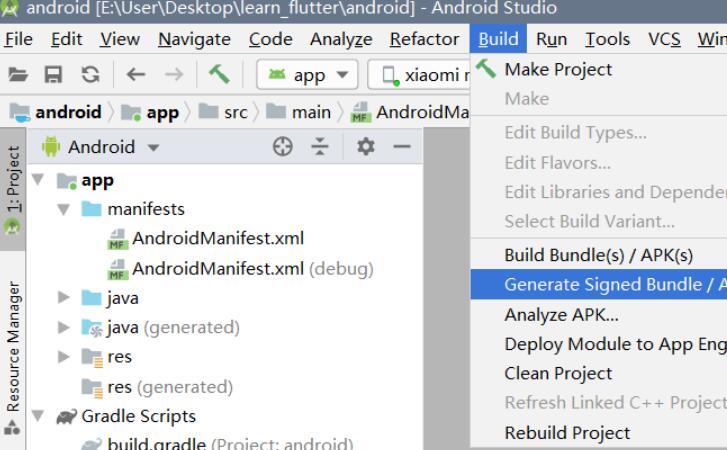
在安卓应用开发中,签名证书(Signing Certificate)是一个非常重要的概念。它用于确保应用的完整性和安全性,同时也是应用发布到Google Play商店或其他应用分发平台的必备条件之一。本文将详细介绍安卓签名证书的原理和获取方法。
一、签名证书的原理
1.1 应用完整性验证
在安卓系统中,每个应用都会被分配一个唯一的应用标识符(Application Identifier),即应用的包名。在安装应用时,系统会根据应用的包名来验证应用的完整性。这样可以防止恶意应用通过篡改包名等手段对系统进行攻击。
1.2 应用来源验证
签名证书还用于验证应用的来源。当用户从应用商店或其他渠道下载应用时,系统会根据签名证书来判断应用是否来自可信的开发者。只有来自可信开发者签名的应用才能被安装和运行。
1.3 应用权限管理
签名证书还用于应用权限管理。应用在使用某些敏感权限或者访问受限资源时,系统会检查应用的签名证书来决定是否授权。这样可以保证只有开发者自己的应用才能使用特定的权限或资源。
二、获取签名证书的方法
2.1 生成密钥库
要获取签名证书,首先需要生成一个密钥库(Key Store)文件。密钥库是存储密钥对和证书的容器,用于进行应用的签名和认证。
可以使用Java提供的keytool命令来生成密钥库。在命令行中执行以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
- -genkey 指定生成密钥对
- -v 输出详细信息
- -keystore 指定密钥库文件名
- -alias 指定密钥别名
- -keyalg 指定密钥算法
- -keysize 指定密钥长度
- -validity 指定密钥的有效期(单位为天)
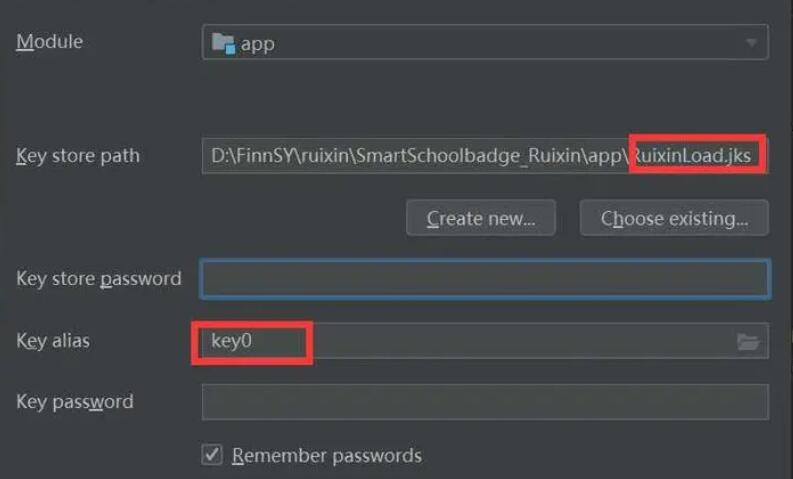
执行完上述命令后,会提示输入一些必要的信息,如密钥库密码、密钥密码、姓名等。按照提示输入完毕后,密钥库文件就会生成。
2.2 签名应用
生成密钥库后,就可以使用密钥库文件对应用进行签名了。可以使用Java提供的jarsigner命令来进行签名。在命令行中执行以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-alias
```
- -verbose 输出详细信息
- -sigalg 指定签名算法
- -digestalg 指定摘要算法
- -keystore 指定密钥库文件名
- my_application.apk 指定要签名的应用文件名
- my-alias 指定密钥别名(与生成密钥对时指定的别名一致)
签名完成后,应用的安装包就得到了一个签名证书。
2.3 验证签名
想要验证一个应用的签名证书,可以使用Java提供的jarsigner命令。在命令行中执行以下命令:
```
jarsigner -verify -verbose -certs my_application.apk
```
这样就可以查看应用的签名证书信息,包括签名者的名称、签名算法、证书的有效期等。
三、注意事项
- 生成密钥库时必须保管好密钥库文件以及密钥库密码和密钥密码,以免丢失或泄露。
- 发布应用时,一定要使用正确的签名证书进行签名,否则应用将无法通过验证。
- 如果需要更换签名证书,必须使用相同的密钥库文件和别名重新签名,以确保应用的来源可信性。
总结:
本文介绍了安卓签名证书的原理和获取方法。签名证书是保证应用完整性和安全性的重要手段,同时也是应用发布的必备条件。通过生成密钥库和使用密钥库进行应用签名,可以获取到一个有效的签名证书。希望本文对安卓开发者们有所帮助!