Golang是一种开源的编程语言,其具有高效、可靠和简洁的特点,常用于构建跨平台应用程序。在开发和发布Golang应用程序时,通常需要对生成的APK文件进行签名,以确保应用的完整性和安全性。
APK签名是指通过使用密钥对APK文件进行加密和验证,以便在将应用程序安装到设备上之前,证明APK文件的来源和完整性。在签名过程中,开发者需要生成一个密钥对,将私钥用于签名APK文件,而公钥可以被用来进行验证。
下面简要介绍一下Golang中APK签名的原理和具体步骤:
1. 生成密钥对
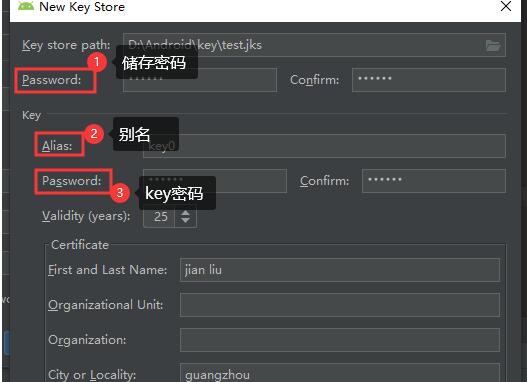
首先,我们需要生成一个密钥对,用于签名APK文件。可以使用Java密钥工具(keytool)来生成密钥对。例如,可以执行以下命令来生成一个密钥库文件(.keystore)和一个密钥对:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
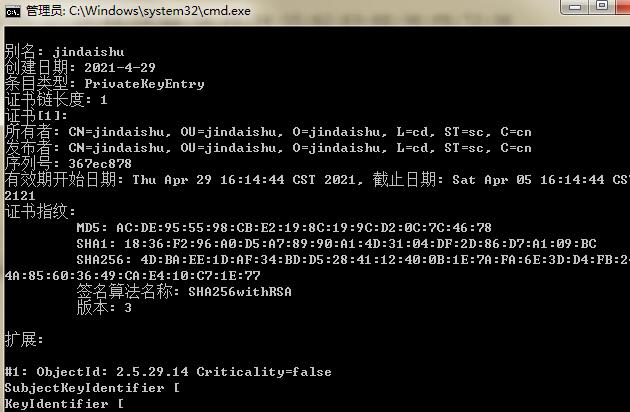
该命令将生成一个名为mykeystore.jks的密钥库文件,并在其中生成一个别名为mykey的密钥对。
2. 使用Go编写签名代码
接下来,我们可以使用Golang来编写签名代码。可以使用Go标准库中的crypto和encoding包来处理密钥和签名操作。
首先,需要加载密钥库文件,读取私钥,并将其用于APK文件的签名。可以使用以下代码片段来实现:
```go
import (
"crypto"
"crypto/rsa"
"crypto/x509"
"encoding/pem"
"io/ioutil"
"os"
)
func signAPK(apkPath string, keyStorePath string, keyPassword string) error {
// 读取密钥库文件
keyStoreData, err := ioutil.ReadFile(keyStorePath)
if err != nil {
return err
}
block, _ := pem.Decode(keyStoreData)
if block == nil {
return errors.New("failed to parse key store file")
}
// 解析私钥
key, err := x509.DecryptPEMBlock(block, []byte(keyPassword))
if err != nil {
return err
}
privateKey, err := x509.ParsePKCS1PrivateKey(key)
if err != nil {
return err
}
// 打开APK文件
apkFile, err := os.OpenFile(apkPath, os.O_RDWR, 0644)
if err != nil {
return err
}
defer apkFile.Close()
// 获取APK文件的签名块位置
signatureBlockOffset, err := findSignatureBlockOffset(apkFile)
if err != nil {
return err
}
// 对APK文件进行签名
_, err = apkFile.Seek(signatureBlockOffset, 0)
if err != nil {
return err
}
hash := crypto.SHA1.New()
_, err = io.Copy(hash, apkFile)
if err != nil {
return err
}
signature, err := rsa.SignPKCS1v15(rand.Reader, privateKey, crypto.SHA1, hash.Sum(nil))
if err != nil {
return err
}
// 重新写入签名块
_, err = apkFile.Seek(signatureBlockOffset, 0)
if err != nil {
return err
}
_, err = apkFile.Write(signature)
if err != nil {
return err
}
return nil
}
func findSignatureBlockOffset(apkFile *os.File) (int64, error) {
// 在APK文件中查找签名块的位置
// 签名块的特征是以"APK Sig Block"开头的8个字节
// 从文件末尾往前搜索,可以找到最后一个签名块的位置
const signatureBlockMagic = "APK Sig Block"
const blockSize = 4096
fileInfo, err := apkFile.Stat()
if err != nil {
return 0, err
}
fileSize := fileInfo.Size()
for offset := fileSize - blockSize; offset >= 0; offset -= blockSize {
block := make([]byte, blockSize)
_, err = apkFile.ReadAt(block, offset)
if err != nil && err != io.EOF {
return 0, err
}
if bytes.HasPrefix(block, []byte(signatureBlockMagic)) {
return offset, nil
}
}
return 0, errors.New("signature block not found")
}
```
3. 调用签名函数
最后,我们可以通过调用上述的签名函数来对APK文件进行签名:
```go
func main() {
apkPath := "path_to_apk_file"
keyStorePath := "path_to_keystore"
keyPassword := "your_key_password"
err := signAPK(apkPath, keyStorePath, keyPassword)
if err != nil {
fmt.Println("Failed to sign APK:", err)
} else {
fmt.Println("APK signed successfully!")
}
}
```
以上就是用Golang进行APK签名的原理和详细步骤。通过以上步骤,我们可以生成一个密钥对,并使用私钥对APK文件进行签名,以验证其来源和完整性。这样,我们就可以安全地发布和分发我们的Golang应用程序。希望本文对你有所帮助!