APK签名是一种确保应用程序完整性和安全性的重要过程,它为用户提供了一种可信任的方式来验证应用程序的来源和完整性。本文将详细介绍APK签名的原理和使用。
APK签名的原理:
当开发者开发完一个应用程序后,他们使用Android开发工具包(Android SDK)中的keytool工具生成一个所谓的密钥对,包括一个私钥和一个相应的公钥。私钥用于对应用程序进行签名,而公钥则嵌入到应用程序中。
APK签名的过程包括以下几个步骤:
1. 利用keytool生成密钥对:开发者使用keytool工具生成一个密钥对,将私钥保存在安全的地方,将公钥嵌入到应用程序中。
2. 对应用程序进行签名:开发者使用jarsigner工具,使用私钥对应用程序进行签名。这个过程会生成一个签名文件,也称为证书文件。
3. 签名后的应用程序修改:签名后,签名文件将附加到apk文件中,以确保应用程序的完整性和来源可信。
4. 安装和验证:用户下载apk文件后,系统会自动验证签名的完整性。如果校验通过,系统会提示用户安装应用程序。
APK签名的作用:
APK签名主要有两个作用:完整性验证和身份验证。
1. 完整性验证:APK签名允许系统和用户验证应用程序在下载和安装过程中是否被篡改。如果应用程序在签名后被修改,签名校验将失败,阻止应用程序的安装。
2. 身份验证:APK签名还用于验证应用程序的来源和身份。签名文件中包含开发者的公钥,用户可以使用公钥来验证应用程序的身份。这样用户可以确定应用程序是否来自可信任的开发者,从而决定是否进行安装。
APK签名的软件工具:
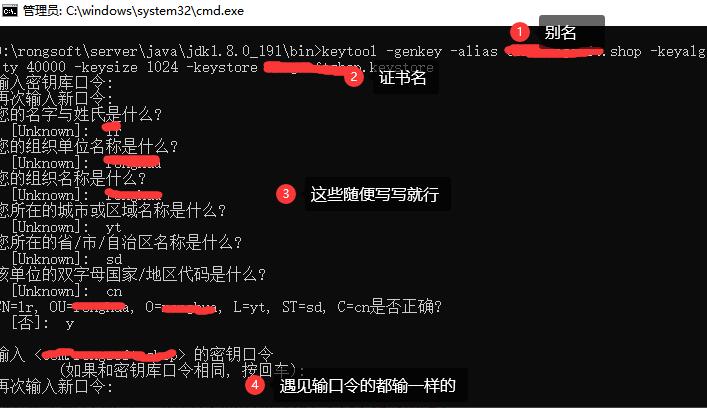
在Android开发中,可以使用Android开发工具包(Android SDK)中的keytool和jarsigner工具来完成APK签名的过程。在命令行界面中,可以使用以下命令来生成密钥对和签名应用程序:
1. 生成密钥对:
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 3650 -keystore mykeystore.jks
2. 签名应用程序:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks app.apk mykey
上述命令中,-alias参数指定密钥对的别名,-keyalg参数指定使用的密钥算法,-keysize参数指定密钥的大小,-validity参数指定密钥的有效期,-keystore参数指定密钥库文件,-sigalg参数指定签名算法,-digestalg参数指定摘要算法。
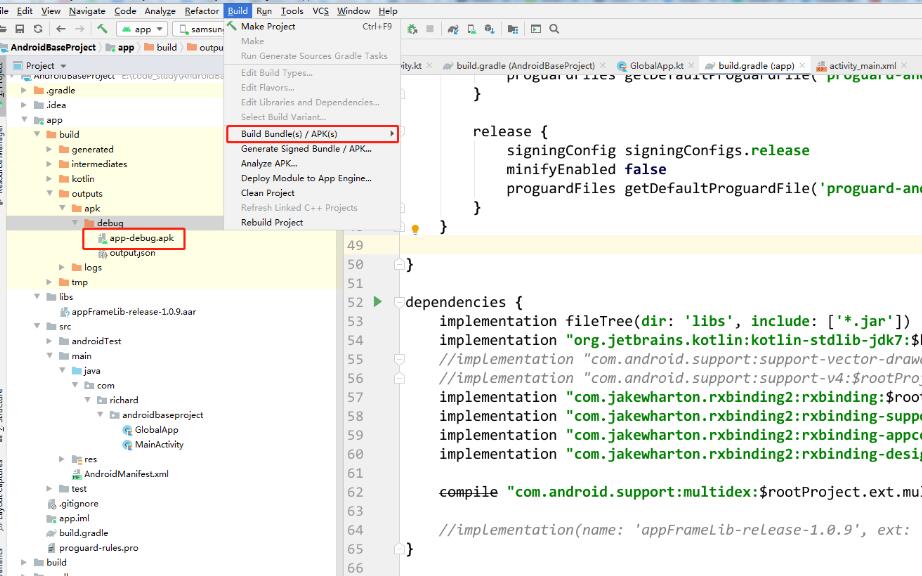
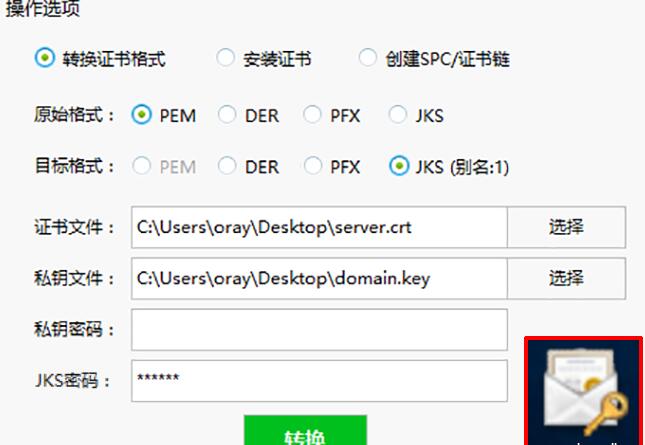
除了使用命令行工具外,也可以使用图形界面工具如Android Studio来完成APK的签名过程。在Android Studio中,可以在项目的“Build”菜单下找到“Generate Signed Bundle / APK”选项,通过向导式界面操作完成APK签名。
总结:
APK签名是确保应用程序完整性和来源可信的重要过程。开发者使用密钥工具生成密钥对,并使用jarsigner工具对应用程序进行签名。签名后的应用程序可以通过验证签名来确保其完整性和可信度。APK签名的过程可以通过命令行工具如keytool和jarsigner,或者图形界面工具如Android Studio来完成。