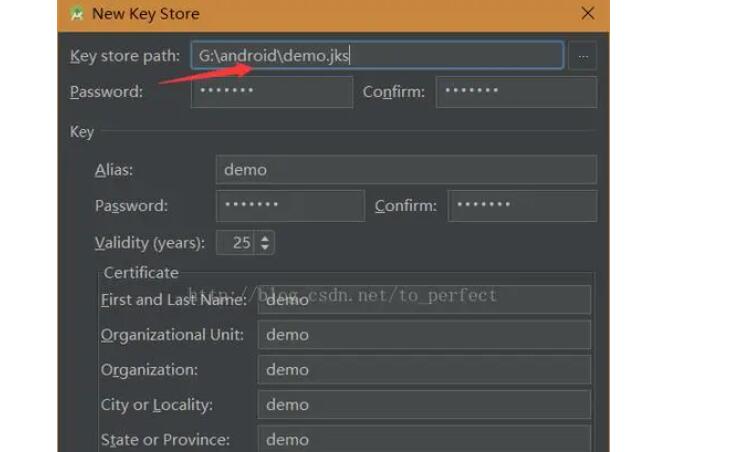
APK(Android Package)是Android系统的应用程序包文件格式。每个APK文件都包含了应用程序的代码、资源文件和数字签名。数字签名的作用是为APK文件提供安全性和完整性的验证。加入证书是指给APK文件加入数字证书,以确保APK文件的来源和完整性。
在Android应用发布到Google Play商店之前,需要对APK文件进行签名。签名的过程可以通过Java的keytool工具进行操作。下面是加证书的详细介绍:
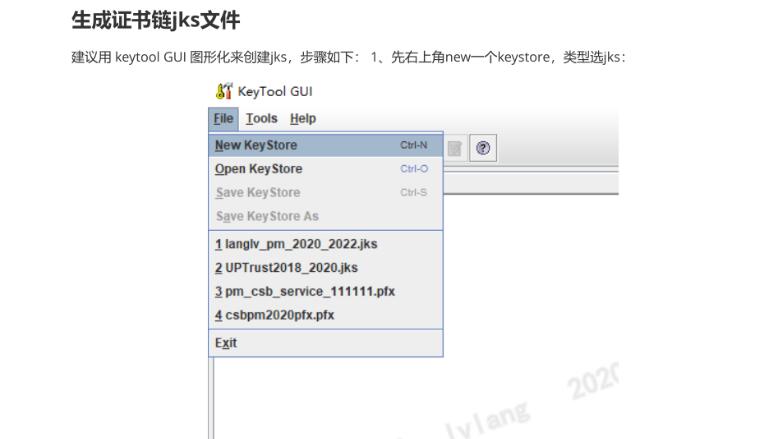
1. 生成密钥库(Keystore)
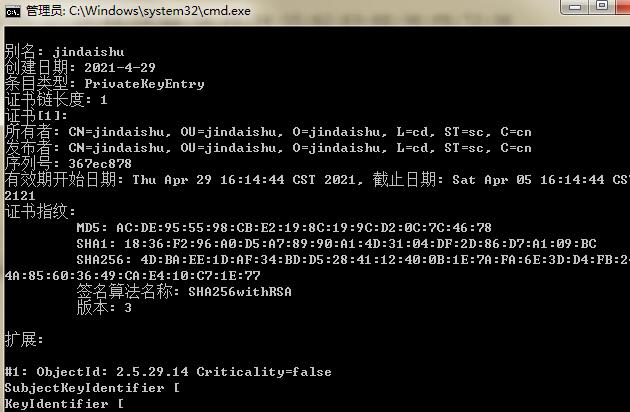
首先,需要使用keytool工具生成一个密钥库文件(.keystore),并在该密钥库中生成一个密钥对(private key和public key)。密钥库文件中保存了私钥和公钥的信息,用于后续对APK文件进行数字签名。
keytool工具的使用命令示例:
```
keytool -genkeypair -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
其中,-keystore参数指定了密钥库文件的名称,-alias参数指定了别名,-keyalg参数指定了使用的加密算法(如RSA),-keysize参数指定了密钥长度,-validity参数指定了密钥的有效期(以天为单位)。
2. 在Android项目中配置签名信息
将生成的密钥库文件(.keystore)复制到Android项目的根目录下,然后在项目的build.gradle文件中配置签名信息。
示例:
```groovy
android {
signingConfigs {
release {
storeFile file("my.keystore")
storePassword "密码"
keyAlias "myalias"
keyPassword "密码"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
}
```
其中,storeFile指定了密钥库文件的路径,storePassword指定了密钥库文件的密码,keyAlias指定了密钥的别名,keyPassword指定了密钥的密码。
3. 生成签名APK
在Android Studio的菜单栏中选择Build -> Generate Signed Bundle / APK,选择release构建类型和app模块,然后点击Next。在下一步中,选择已配置好的签名配置,并点击Finish。Android Studio将会自动为应用程序生成一个签名APK文件,该APK文件已经包含了数字证书。
加入证书后,APK文件将具有以下优势:
- 提供了APK文件的来源认证,确保APK文件来自合法和可信的开发者。
- 提供APK文件的完整性验证,确保APK文件在传输和安装过程中没有被篡改或修改。
需要注意的是,一旦对APK文件进行了数字签名,就不能再对其进行修改。任何对APK文件的改动都会破坏数字签名,从而导致验证失败。
加入数字证书是Android应用开发和分发过程中的重要步骤,它可以保障应用的安全性和完整性。通过合理配置和使用签名证书,可以有效防止Android应用被篡改、冒名顶替等安全问题的发生。