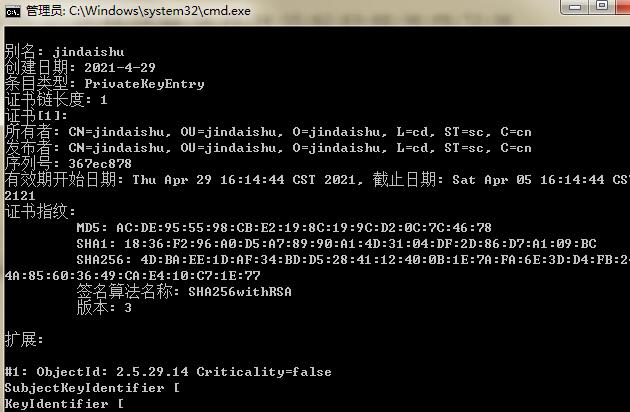
在Android开发中,为应用程序添加数字签名是一项很重要的任务。数字签名可以确保应用程序的完整性和真实性,防止应用被篡改或者替换。在安装应用程序时,Android系统会验证应用程序的签名,以确保应用程序来源可靠。
下面,我将为您介绍如何为安卓安装包添加数字签名。
首先,我们需要了解一些基础概念:
1. 密钥库(KeyStore):密钥库是一个存储密钥对的文件,其中包含私钥和对应的公钥。
2. 私钥(Private Key):私钥是用于生成数字签名的关键组件,它只能被密钥库的所有者访问。
3. 公钥(Public Key):公钥是与私钥对应的公开信息,用于验证数字签名的有效性。
了解了这些基础概念之后,我们可以开始为安卓安装包添加数字签名了。下面是具体的步骤:
步骤一:生成密钥库
第一步是生成一个密钥库文件。我们可以使用Java Development Kit (JDK)和keytool命令来完成这个步骤。打开命令行终端,并运行以下命令:
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
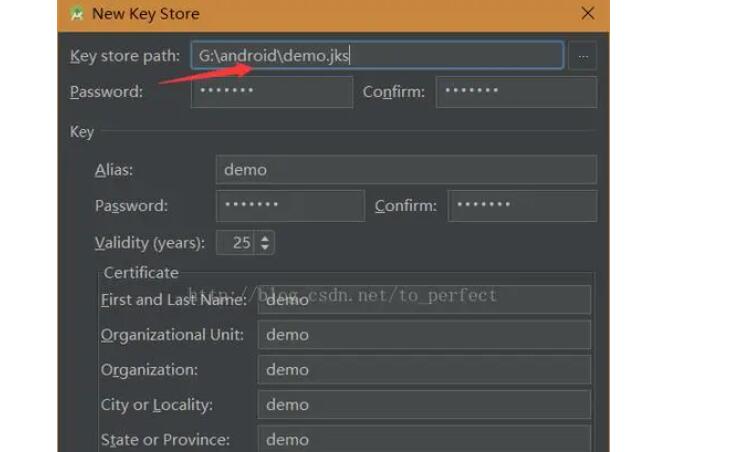
这个命令会生成一个名为mykeystore.jks的密钥库文件,并创建一个别名为mykey的密钥对。您需要提供一些信息,例如密钥库的密码、密钥库的所有者姓名、单位名称、城市、省份和国家代码等。
步骤二:创建签名配置文件
在您的Android项目的根目录下,创建一个名为signing.properties的文件。在该文件中,添加以下内容:
storeFile=mykeystore.jks
storePassword=your_keystore_password
keyAlias=mykey
keyPassword=your_key_password
将上述命令中生成的mykeystore.jks文件的路径和密钥库和密钥的密码替换相应的字段。
步骤三:在构建脚本中配置签名信息
打开您的安卓项目的build.gradle文件,并添加以下代码到android部分:
android {
...
signingConfigs {
release {
storeFile file(signingProperties.storeFile)
storePassword signingProperties.storePassword
keyAlias signingProperties.keyAlias
keyPassword signingProperties.keyPassword
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
...
}
这个配置会将签名信息应用到发布版本的构建配置中。
步骤四:构建应用程序并签名
最后一步是使用Gradle构建您的应用程序,并为应用程序添加数字签名。在命令行终端中运行以下命令:
./gradlew assembleRelease
这个命令会执行构建过程,并在构建成功后,将带有数字签名的APK文件存储在
至此,您已经成功地为安卓安装包添加了数字签名。通过这个数字签名,您的应用程序将能够被验证和信任,增加用户对应用程序的信心。
总结:
为安卓安装包添加数字签名是一项很重要的任务,它能够保护应用程序的完整性和真实性。本文介绍了如何生成密钥库、配置签名信息,并最终为应用程序添加数字签名。希望本文对于想要了解如何为安卓安装包添加数字签名的读者有所帮助。