APK签名是Android应用程序开发中非常重要的一步,用于保证应用程序的安全性和完整性。本文将详细介绍APK签名的原理和步骤。
APK签名的原理:
APK签名是一种数字签名,通过将应用程序的散列值与开发者的私钥进行加密,生成一个唯一的数字签名。在Android设备上运行安装应用程序时,系统会验证应用程序的签名,以确保安全性和完整性。
APK签名的步骤:
1. 生成密钥库(keystore):
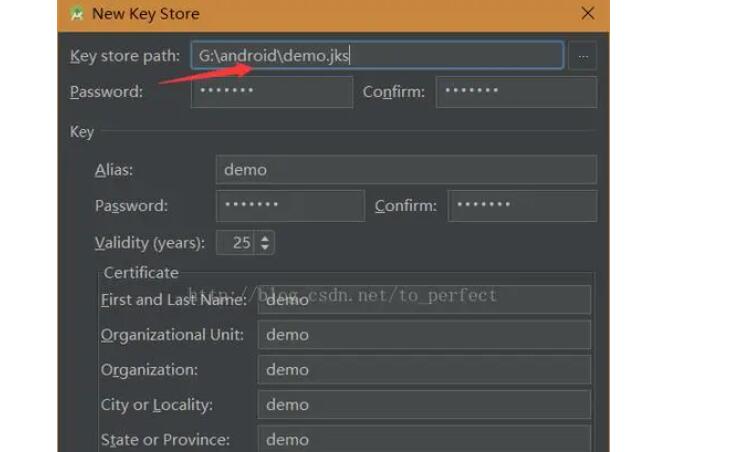
在进行APK签名之前,需要先生成一个密钥库,用于存储开发者的私钥和证书信息。可以使用Java的keytool工具生成密钥库,命令如下:
keytool -genkey -alias [alias] -keystore [keystore] -keyalg RSA -keysize 2048
其中,[alias]是密钥库的别名,[keystore]是密钥库的文件名。生成密钥库时需要设置密码,并填写开发者的姓名、组织单位、所在城市等信息。
2. 生成私钥和证书:
成功生成密钥库后,可以使用keytool工具将私钥和证书导出到一个独立的文件中,命令如下:
keytool -exportcert -alias [alias] -file [certificate_file] -keystore [keystore]
其中,[alias]是密钥库的别名,[certificate_file]是导出的证书文件名,[keystore]是密钥库的文件名。导出私钥和证书时需要输入密钥库密码。
3. 生成APK签名:
在应用程序的开发过程中,可以使用Android Studio自动为应用程序生成未签名的APK文件。在发布应用程序之前,需要对APK文件进行签名。
首先,使用jarsigner工具对APK文件进行签名,命令如下:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore [keystore] [unsigned_apk] [alias]
其中,[keystore]是密钥库的文件名,[unsigned_apk]是未签名的APK文件名,[alias]是密钥库的别名。
在签名过程中需要输入密钥库密码和别名密码。
4. 优化APK:
签名后的APK文件可以通过zipalign工具进行优化,以提升应用程序的执行效率和加载速度,命令如下:
zipalign -v 4 [unsigned_apk] [aligned_apk]
其中,[unsigned_apk]是未签名的APK文件名,[aligned_apk]是优化后的APK文件名。
通过以上步骤,就可以完成APK签名的过程。签名后的APK文件可以发布到Google Play等应用商店,以供用户下载和安装。
总结:
APK签名是Android应用程序开发中的重要环节,用于保证应用程序的安全性和完整性。开发者需要生成密钥库、私钥和证书,并使用jarsigner工具对APK文件进行签名,最后使用zipalign工具进行优化。掌握APK签名的原理和步骤对于Android开发者来说是非常重要的。