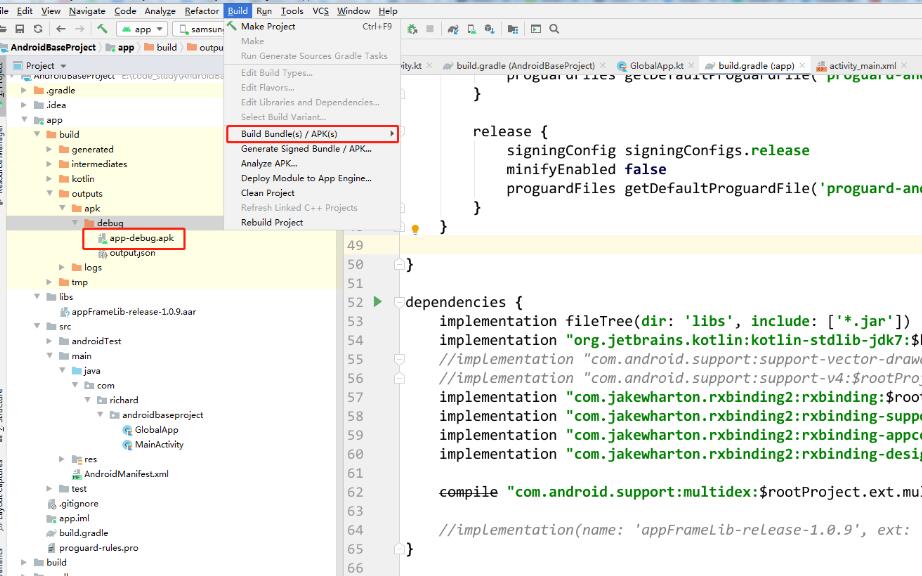
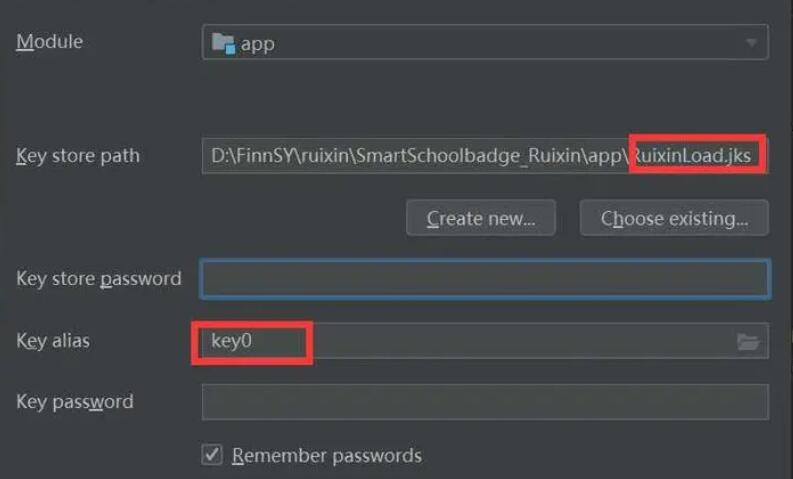
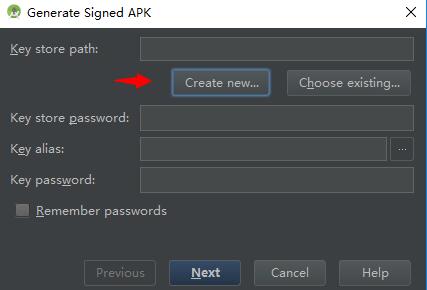
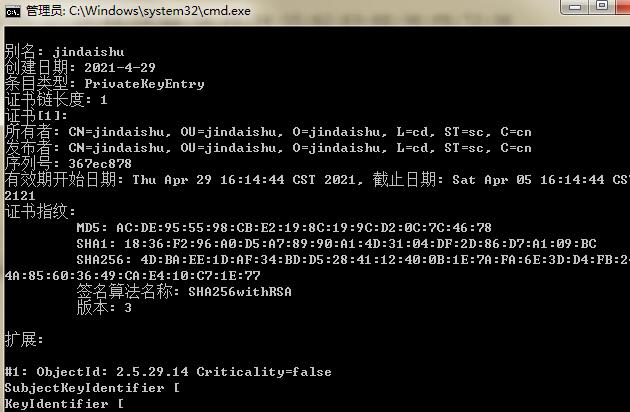
未签名的APK是指在开发过程中生成的APK文件,尚未进行数字签名的文件。在发布APK文件之前,我们需要对其进行签名,以确保APK的完整性和可信度。本文将介绍未签名APK的签名方法以及签名的原理。
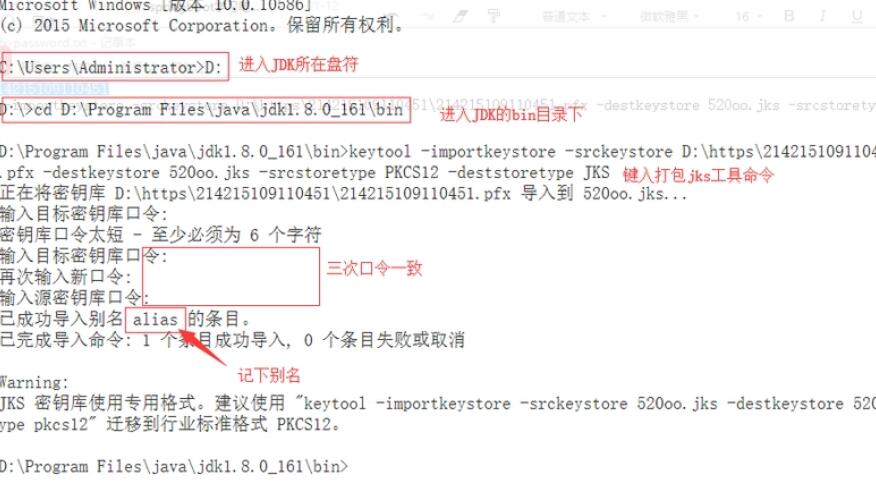
未签名APK的签名方法分为两个步骤:生成密钥和使用密钥对APK进行签名。
生成密钥的步骤如下:
1. 打开命令提示符(Windows)或终端(Mac、Linux)。
2. 进入Java开发工具包(JDK)的bin目录,例如:cd C:\Program Files\Java\jdk1.8.0_271\bin。
3. 运行以下命令生成密钥:keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000。
-genkey表示生成密钥。
-v表示在生成密钥时输出详细信息。
-keystore指定生成的密钥存储文件的名称和路径。
-alias指定密钥的别名。
-keyalg指定密钥算法。
-keysize指定密钥的大小。
-validity指定密钥的有效期,单位为天。
生成密钥后,我们可以使用密钥对APK进行签名:
1. 打开命令提示符(Windows)或终端(Mac、Linux)。
2. 进入Java开发工具包(JDK)的bin目录,例如:cd C:\Program Files\Java\jdk1.8.0_271\bin。
3. 运行以下命令对APK进行签名:jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my-app.apk my-alias。
-verbose表示签名过程中输出详细信息。
-sigalg指定签名算法。
-digestalg指定摘要算法。
-keystore指定存储密钥的文件。
my-app.apk是待签名的APK文件。
my-alias是生成密钥时指定的别名。
完成上述步骤后,就成功地对未签名APK进行了签名。签名后的APK文件将具有以下特征:
1. 签名信息将被添加到APK的META-INF目录下。
2. 对APK进行篡改或修改后,签名将失效,无法通过验证。
3. 签名后的APK可以被识别为可信任的应用,可以在设备上正常安装和运行。
签名的原理是使用密钥对APK进行加密,并生成数字签名。在验签时,系统会使用公钥解密签名并进行比对,以验证APK文件的完整性和来源的合法性。签名是一种防止APK被篡改、伪造或恶意修改的重要手段,确保用户可以信任并安全地使用APK文件。
总结:
未签名APK的签名方法包括生成密钥和使用密钥对APK进行签名。生成密钥需要使用Java开发工具包(JDK)提供的keytool工具,而签名则需要使用jarsigner工具。签名的原理是使用密钥对APK进行加密并生成数字签名,以确保APK的完整性和可信度。签名后的APK可以被正常安装和运行,而未签名的APK则无法在设备上安装和运行。签名是一种防止APK被篡改、伪造或恶意修改的重要手段,保证了APK文件的安全性和可靠性。