安卓签名是Android应用程序开发中非常重要的一个环节。它用于确保应用程序的完整性和安全性,让用户能够识别和信任应用程序的来源。本文将详细介绍安卓签名的原理及其实现方法。
1. 安卓签名的原理
安卓签名使用的是非对称加密算法。它的原理如下:
首先,开发者生成一对密钥,包括私钥和公钥。私钥被严密保管,而公钥作为应用程序的一部分嵌入到APK文件中。
当开发者要发布一个应用程序时,他们首先使用私钥对应用程序进行数字签名。数字签名过程是将应用程序的内容通过哈希算法生成一个唯一的签名值,然后使用私钥对这个签名值进行加密,生成加密后的签名。
当用户下载并安装应用程序时,系统会从APK文件中提取出签名,并使用公钥对签名进行解密,得到原始的签名值。随后,系统会再次对应用程序的内容进行哈希算法计算,并将计算得到的签名值与解密后的签名值进行对比。
如果两个签名值一致,说明应用程序没有被篡改过,并且是由相应的开发者私钥签名的。因此,用户可以信任这个应用程序。
2. 安卓签名的实现方法
在Android应用程序开发中,签名过程是由Java开发工具包(JDK)提供的keytool工具完成的。下面是安卓签名的实现步骤:
步骤1:生成密钥库(keystore)
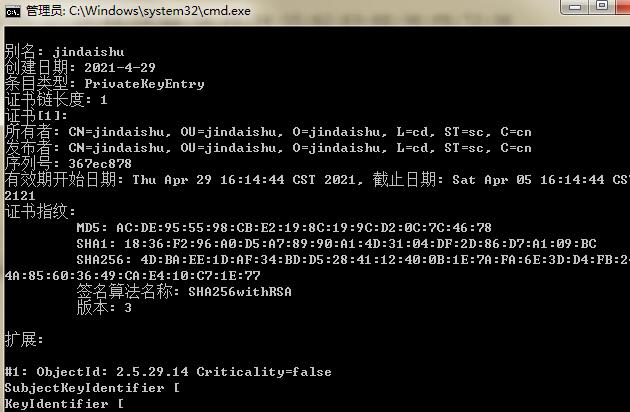
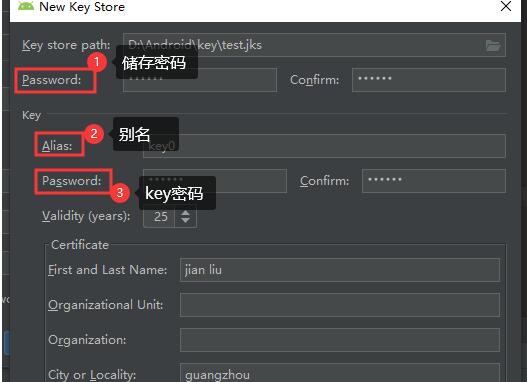
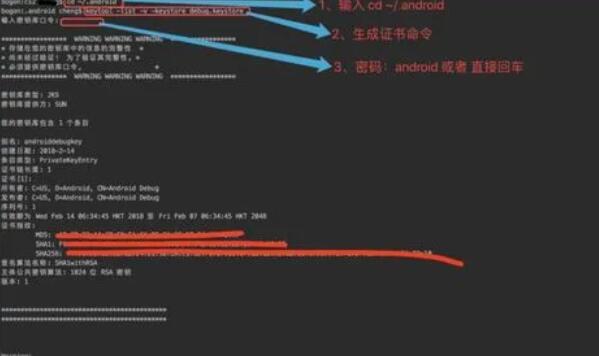
首先,开发者需要使用keytool工具生成一个密钥库。密钥库是一个文件,它存储了开发者的私钥和相关的证书信息。密钥库可以通过以下命令来生成:
keytool -genkey -keyalg RSA -alias [alias_name] -keystore [keystore_name].keystore -validity [validity_period]
alias_name:为密钥库中的密钥指定别名。
keystore_name:为密钥库指定名称。
validity_period:为密钥的有效期指定天数。
步骤2:生成签名文件
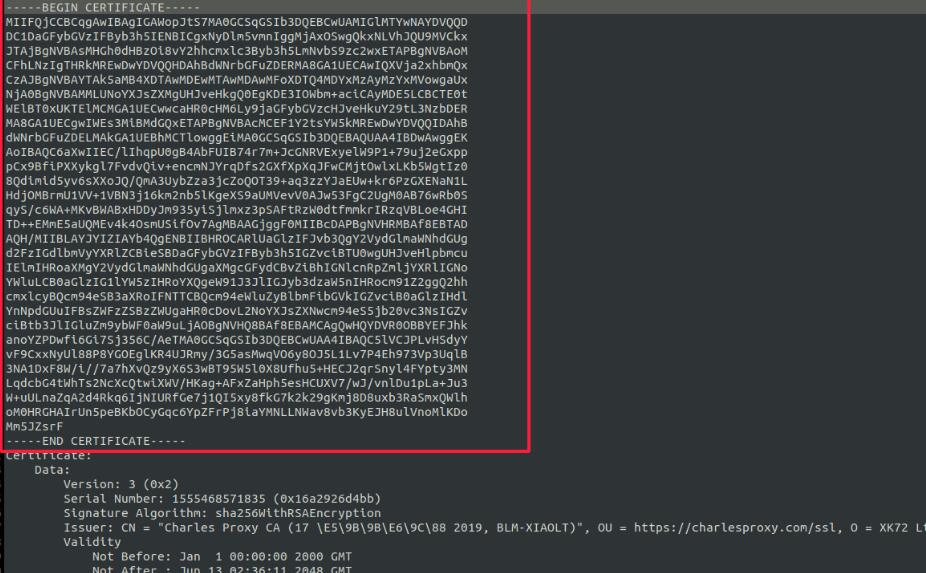
生成密钥库后,开发者需要使用密钥库中的私钥来生成签名文件。签名文件是一个包含密钥库中证书信息和公钥的文件。
以下是生成签名文件的命令:
keytool -exportcert -alias [alias_name] -keystore [keystore_name].keystore -file [output_file].cer
output_file:为签名文件指定名称。
步骤3:为应用程序签名
生成签名文件后,开发者可以使用jarsigner工具为应用程序进行签名。以下是签名的命令:
jarsigner -verbose -keystore [keystore_name].keystore -signedjar [output_file].apk [input_file].apk [alias_name]
output_file:为签名后的apk文件指定名称。
input_file:为待签名的apk文件指定名称。
使用以上步骤生成的签名文件和签名后的apk文件可以发布到Google Play或其他应用市场供用户下载安装。
总结:
安卓签名在Android应用程序开发中扮演着重要的角色,保证用户可以验证应用程序的完整性和来源。通过使用非对称加密算法,开发者可以生成私钥和公钥,对应用程序进行签名和验证签名。开发者可以使用命令行工具,如keytool和jarsigner,在开发过程中轻松实现应用程序的签名。