在Android 应用程序包(APK)中,每个应用程序都包含了一个数字签名,用于验证应用程序的来源和完整性。读取APK签名信息可以帮助我们了解应用程序的签名证书,验证应用程序的安全性以及进行应用程序的二次开发等操作。下面是一个关于如何读取APK签名信息的详细介绍:
Android应用程序的数字签名是使用Java密钥库(JKS)格式的密钥库文件创建的。在每个APK文件中,签名信息保存在META-INF目录下的CERT.RSA文件中。为了读取APK签名信息,我们需要进行以下几个步骤:
1. 解压APK文件:APK文件实际上是一个压缩文件,我们首先需要将其解压。可以使用一些解压工具(如WinRAR、7-Zip等)或者使用命令行工具(如unzip)来解压APK文件。解压后,我们可以看到APK文件中的各个文件和目录。
2. 定位CERT.RSA文件:在解压后的APK文件中,我们需要找到META-INF目录,CERT.RSA文件就在这个目录中。META-INF目录中还可能包含其他相关的文件,但我们只需要关注CERT.RSA文件。
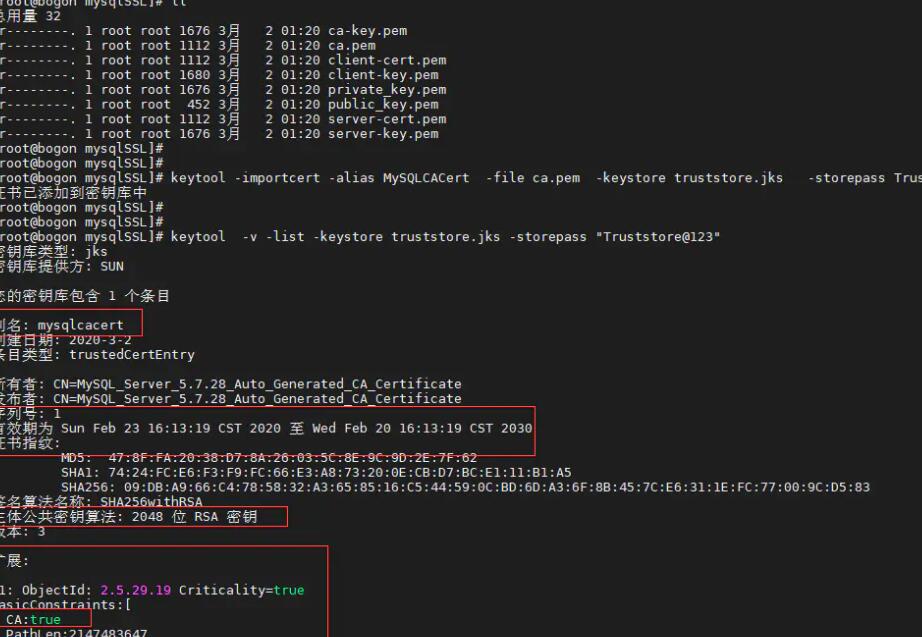
3. 使用Keytool读取签名信息:Keytool是一个Java开发工具,用于执行与密钥和证书相关的操作。我们可以使用Keytool读取APK签名信息。打开命令提示符,进入到存放CERT.RSA文件的目录中,然后输入以下命令:
keytool -printcert -file CERT.RSA
这条命令会显示CERT.RSA文件中的签名信息,包括证书的颁发者、有效期、公钥等等。也可以将签名信息输出到一个文件中,方便查看和分析。
另外,如果希望编程读取APK签名信息,可以使用Java的API或者第三方库来实现。以下是一个使用Java的API读取APK签名信息的代码示例:
```
import java.io.FileInputStream;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignatureReader {
public static void main(String[] args) {
try {
FileInputStream fis = new FileInputStream("path/to/CERT.RSA");
CertificateFactory cf = CertificateFactory.getInstance("X.509");
X509Certificate cert = (X509Certificate) cf.generateCertificate(fis);
System.out.println("应用程序的签名信息:");
System.out.println("颁发者:" + cert.getIssuerDN());
System.out.println("有效期:" + cert.getNotBefore() + " 至 " + cert.getNotAfter());
System.out.println("公钥:" + cert.getPublicKey());
fis.close();
} catch (Exception e) {
e.printStackTrace();
}
}
}
```
这个示例代码使用Java的API来读取CERT.RSA文件中的签名信息,输出到控制台。你可以根据自己的需求,进一步处理或保存这些签名信息。
总结起来,读取APK签名信息的步骤主要包括解压APK文件、定位CERT.RSA文件以及使用Keytool或编程方式读取签名信息。通过读取APK签名信息,我们可以验证应用程序的来源和完整性,确保应用程序的安全性。