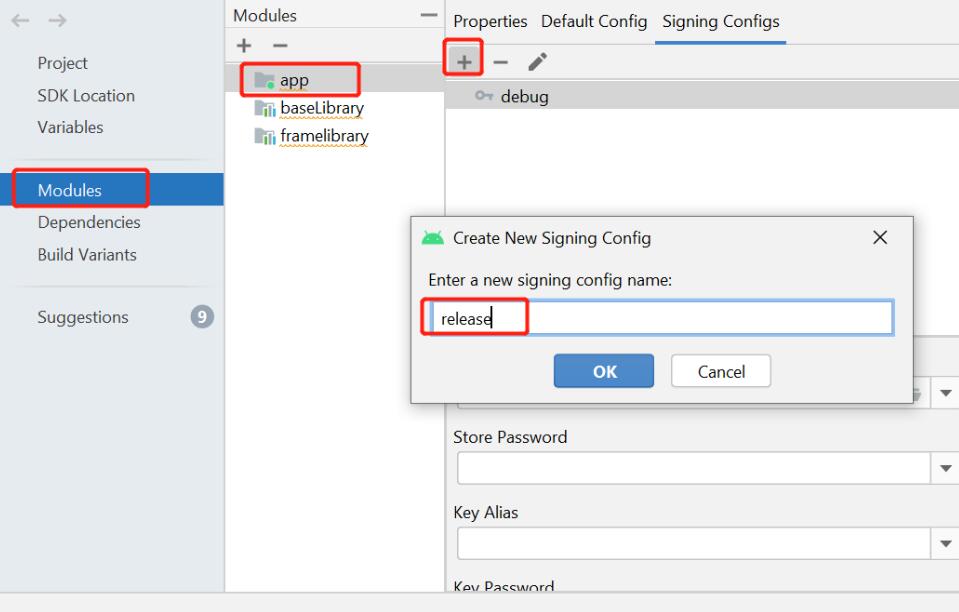
电脑apk签名是指通过使用计算机对apk文件进行数字签名,以确保文件的完整性和来源的可信性。签名是一种加密技术,通过对文件进行特定算法的处理,生成一个唯一的数字签名。本文将介绍电脑apk签名的原理和详细步骤。
一、签名原理
在Android系统中,每个应用都有一个包名和一个数字证书,用于标识应用的唯一性和身份认证。数字证书由公钥和私钥组成,私钥由应用的开发者保管,公钥用于验证签名的有效性。
电脑apk签名的原理是通过使用开发者的私钥对apk文件进行加密,并生成一个唯一的数字签名。这个数字签名被包含在apk文件的Manifest文件中,用于验证apk文件的完整性和可信性。当用户在安装应用时,系统会对数字签名进行验证,并比对应用的包名和数字证书是否匹配。如果验证通过,系统认为应用是可信的,允许安装和运行。
二、签名步骤
1.生成密钥库
首先,需要生成密钥库,用于存储开发者的数字证书和私钥。可以使用Java的keytool命令行工具来生成密钥库。具体命令如下:
keytool -genkey -alias keyAlias -keyalg RSA -keysize 2048 -validity 365 -keystore keystoreName.keystore
其中,keyAlias是密钥库的别名,keystoreName是密钥库的名称。执行该命令后,会要求输入密钥库的密码和开发者的信息。
2.生成私钥和公钥
生成密钥库后,可以使用Java的keytool命令行工具来生成私钥和公钥。具体命令如下:
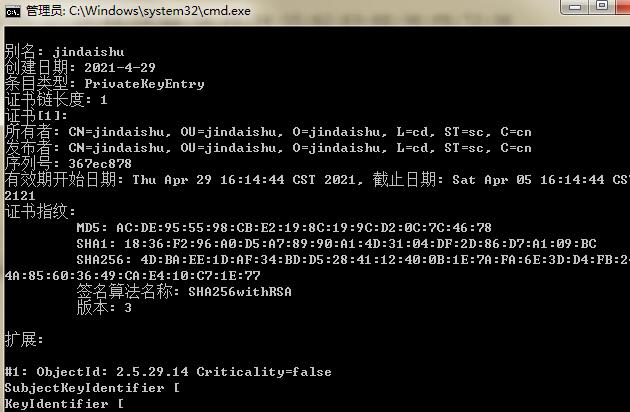
keytool -list -v -alias keyAlias -keystore keystoreName.keystore
其中,keyAlias是密钥库的别名,keystoreName是密钥库的名称。执行该命令后,会显示密钥库中包含的证书信息,其中包括私钥和公钥。
3.签名apk文件
生成密钥库和私钥后,可以使用Java的jarsigner命令行工具来对apk文件进行签名。具体命令如下:
jarsigner -verbose -keystore keystoreName.keystore -signedjar signedApkName.apk unsignedApkName.apk keyAlias
其中,keystoreName是密钥库的名称,signedApkName是签名后的apk文件的名称,unsignedApkName是未签名的apk文件的名称,keyAlias是密钥库的别名。
4.验证签名
签名完成后,可以使用Java的jarsigner命令行工具来验证apk文件的签名。具体命令如下:
jarsigner -verify -verbose -certs signedApkName.apk
执行该命令后,会显示签名的相关信息,包括证书的有效期、证书颁发机构等。如果显示"jar verified",则证明签名验证通过。
总结:
电脑apk签名是保证apk文件完整性和来源可信性的重要步骤。通过生成密钥库,生成私钥和公钥,对apk文件进行签名和验证签名来实现。签名后的apk文件可以被认为是可信的,用户可以安全地安装和使用该应用。