APK (Android Package) 是安卓系统使用的应用程序文件格式。官方签名是 Android 应用在发布时使用的一种安全机制。通过对 APK 文件进行数字签名,开发者可以确保应用未被篡改,同时也为用户提供了认证标识,确保安全性和可信度。本文将介绍 APK 官方签名的原理和详细步骤。
首先,我们需要明确的是,APK 官方签名与应用市场或应用存储的签名是不同的。APK 官方签名是由应用开发者在应用开发过程中创建的,而应用市场或应用存储的签名是由应用市场或存储提供商在应用上传过程中添加的。APK 官方签名是编译应用时生成的签名,用于应用的完整性和真实性验证。
APK 官方签名基于公钥/私钥的非对称加密算法。这种算法使用一对密钥,其中一个是私钥,用于对 APK 进行签名,而另一个是公钥,用于应用验证。私钥只有开发者知道,用于签名 APK 文件,而公钥则可以被其他人使用来验证 APK 的完整性。
下面是详细的 APK 官方签名步骤:
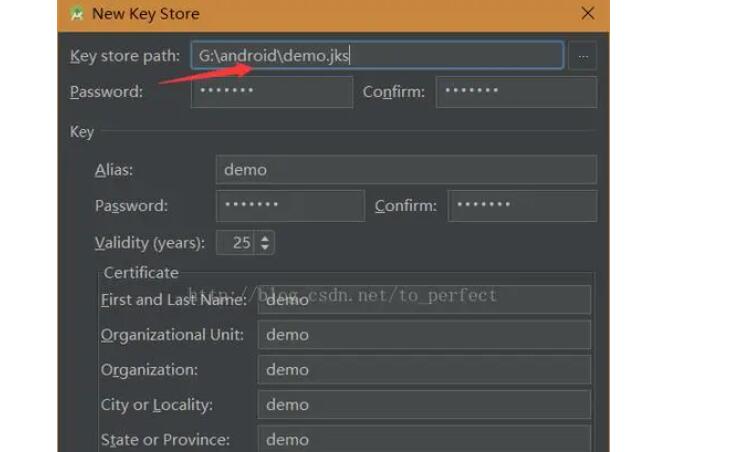
1. 生成私钥:开发者需要使用 `keytool` 命令行工具生成一个用于签名的私钥。私钥一般保存在开发者的计算机上,确保私钥的安全性。
```
$ keytool -genkeypair -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000 -keystore my-release-key.keystore
```
在命令行中执行以上命令时,将会提示输入一些信息,如密码和用户名。在生成私钥时,应该指定一个别名,以及一个 Keystore 文件路径和名称。这个 Keystore 文件将包含私钥和其他相关信息。
2. 生成公钥:根据私钥生成公钥的方法有几种,最简单的方式是使用以下命令:
```
$ keytool -exportcert -alias my-key-alias -keystore my-release-key.keystore -rfc -file my-key-certificate.pem
```
执行以上命令后,会要求输入 Keystore 的密码,并生成一个文件包含公钥信息。
3. 签名 APK:使用生成的私钥对 APK 进行签名。可以使用 `jarsigner` 命令行工具来实现。
```
$ jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-key-alias
```
执行以上命令后,会要求输入 Keystore 的密码,然后 APK 将被签名。
4. 验证签名:使用公钥验证 APK 的签名。可以使用 `jarsigner` 或其他工具进行验证。
```
$ jarsigner -verify -verbose -certs my_application.apk
```
如果 APK 未被修改过,且签名有效,则验证结果应该显示为“jar verified”。
以上就是 APK 官方签名的原理和详细步骤。开发者应该在发布应用之前,对 APK 进行官方签名,以确保应用的完整性和真实性,并为用户提供安全可信的应用程序。