在Android开发中,应用签名是一个重要的概念。应用签名用于确保应用的完整性和安全性,并作为应用的身份证明。在发布应用到应用商店或者进行应用更新时,都需要对应用进行签名。
应用签名是通过使用开发者的私钥对应用进行数字签名的过程。当用户下载应用时,Android系统会验证应用的签名是否与开发者进行匹配,以确保应用没有被篡改。
下面是提取安卓应用签名的原理和详细介绍:
1. 生成密钥库和私钥
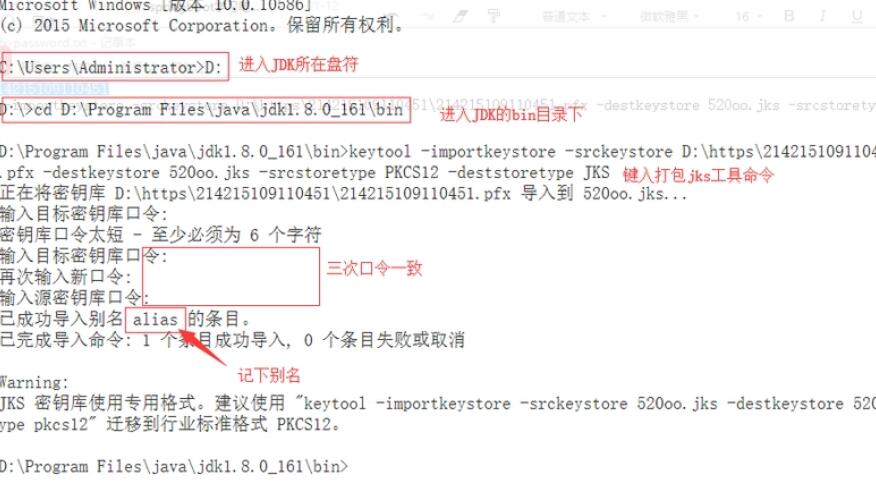
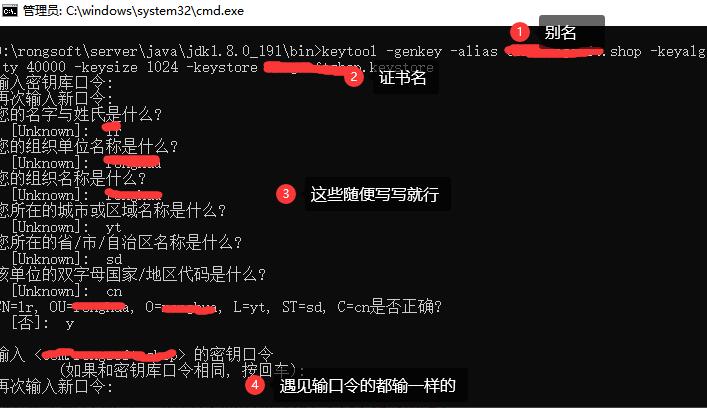
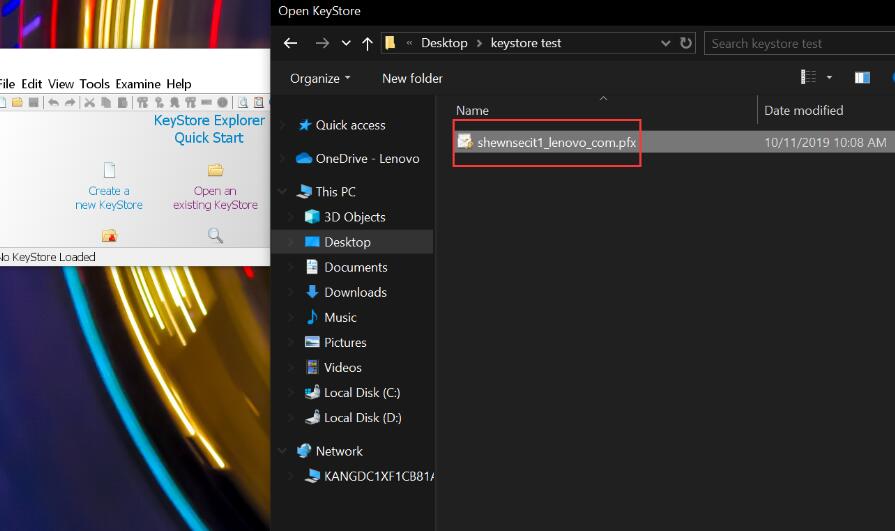
首先,需要生成一个密钥库(KeyStore)文件,并在其中创建一个私钥。密钥库是一个包含密钥和证书的文件,用于管理和存储密钥对。生成密钥库可以使用Android提供的keytool工具或者Android Studio的用户界面来完成。
2. 使用私钥对应用进行签名
用私钥对应用进行签名是一个比较简单的过程。可以使用Android提供的jarsigner工具或者在Android Studio中进行签名。签名时需要提供密钥库文件、密钥库的密码、私钥的别名和私钥密码。
签名后,应用的APK文件将包含签名的信息,这个签名信息可以通过解压APK文件并查看META-INF目录下的CERT.RSA文件来获取。
3. 提取签名信息
签名信息一般以X.509证书的格式存储在APK文件中。可以使用Java的KeyStore类来加载密钥库文件,并提取相应的证书信息。
以下是一个示例代码,用于提取签名信息:
```java
import java.io.FileInputStream;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignatureExtractor {
public static void main(String[] args) {
try {
FileInputStream fis = new FileInputStream("path/to/APK");
JarFile jarFile = new JarFile("path/to/APK");
ZipEntry entry = jarFile.getEntry("META-INF/CERT.RSA");
byte[] certBuffer = new byte[(int) entry.getSize()];
fis.read(certBuffer);
CertificateFactory factory = CertificateFactory.getInstance("X.509");
X509Certificate cert = (X509Certificate) factory.generateCertificate(new ByteArrayInputStream(certBuffer));
System.out.println("Signature Algorithm: " + cert.getSigAlgName());
System.out.println("Subject DN: " + cert.getSubjectDN());
System.out.println("Issuer DN: " + cert.getIssuerDN());
System.out.println("Serial Number: " + cert.getSerialNumber().toString());
} catch (Exception e) {
e.printStackTrace();
}
}
}
```
需要注意的是,示例代码中的"path/to/APK"需要替换为实际的APK文件路径。
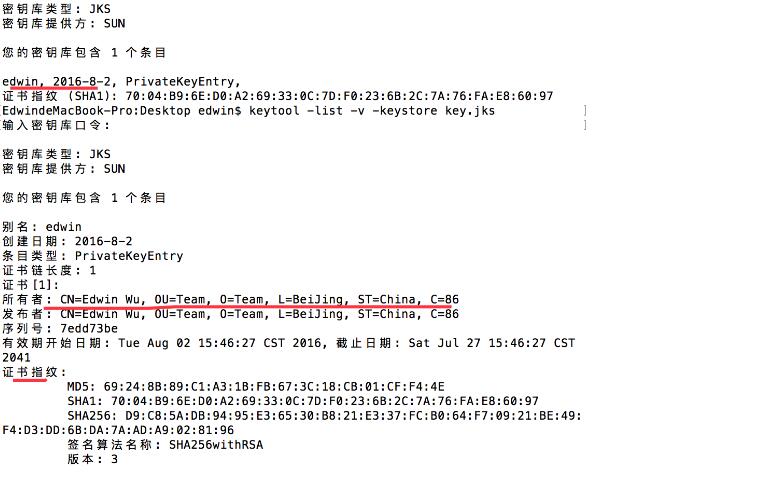
通过运行以上代码,可以获得签名算法、证书的主题和发行者信息以及序列号等签名相关的信息。
总结一下,提取Android应用签名的步骤包括生成密钥库和私钥、使用私钥对应用进行签名,然后通过解压APK文件并提取CERT.RSA文件中的信息来获取签名数据。这些签名数据可以用于验证应用的完整性和安全性。