在Android开发中,我们通常需要生成签名APK文件来发布我们的应用程序。签名APK是经过数字签名的应用程序包,用于验证应用程序的完整性和真实性。
1. APK签名的原理
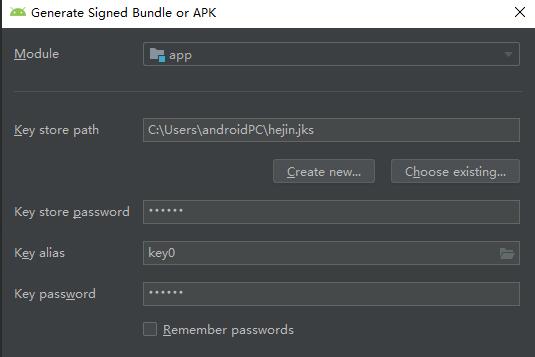
APK签名使用了非对称加密算法,通过公钥和私钥的配对来实现数字签名。开发者首先使用密钥库(KeyStore)生成一个密钥对,包括一个私钥和一个对应的公钥。然后,使用私钥对APK进行签名,将签名添加到APK的清单文件中。当用户在安装APK时,系统会检查APK的签名是否与原始签名匹配,以确定APK是否被篡改过。
2. 导出签名APK的步骤
下面是导出签名APK的详细步骤:
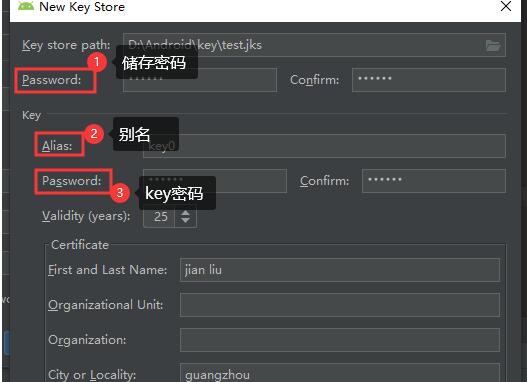
步骤1:生成密钥库
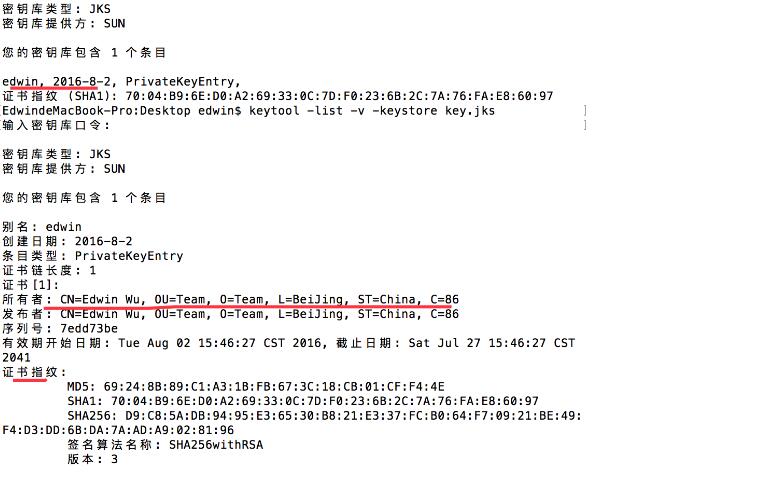
首先,我们需要生成一个密钥库,其中包含我们的密钥对。可以使用`keytool`命令行工具来生成密钥库。打开终端或命令提示符,执行以下命令:
```
keytool -genkey -v -keystore my-release-key.jks -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias
```
上述命令会生成一个名为`my-release-key.jks`的密钥库文件,并在其中创建一个别名为`my-alias`的密钥对。
步骤2:配置Gradle文件
在项目的`build.gradle`文件中进行如下配置:
```
android {
...
defaultConfig {
...
minSdkVersion 16
targetSdkVersion 30
...
signingConfigs {
release {
storeFile file('my-release-key.jks')
storePassword '密钥库密码'
keyAlias 'my-alias'
keyPassword '密钥密码'
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
}
```
将上述代码中的`密钥库密码`和`密钥密码`替换为实际的密码。
步骤3:构建项目
通过Android Studio的构建工具或运行以下命令来构建项目:
```
./gradlew assembleRelease
```
这将生成一个未签名的APK文件,位于`app/build/outputs/apk/release`目录下。
步骤4:签名APK
使用`jarsigner`命令对APK进行签名,打开终端或命令提示符,执行以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks app-release-unsigned.apk my-alias
```
上述命令将使用密钥库中的私钥对APK进行签名。
步骤5:优化APK
最后一步是使用`zipalign`工具对APK进行优化。执行以下命令:
```
zipalign -v 4 app-release-unsigned.apk app-release.apk
```
上述命令将对APK进行优化,生成一个最终的签名APK文件。
至此,签名APK的导出完成。生成的签名APK文件`app-release.apk`即可用于发布或安装到设备中。
总结:
从生成密钥库到最终导出签名APK的过程中,我们通过密钥对实现了数字签名的功能。这样可以确保APK文件的完整性和真实性,同时也保护了开发者的应用不被篡改和恶意攻击。签名APK的导出过程需要严格保管密钥库和相应的密码,确保安全性。