打包并签名 Android 应用是将开发好的 Android 应用程序转变成可执行文件的过程,同时确保应用程序的身份信息和完整性。在 Android 开发中,打包并签名应用是一个非常重要的步骤,必须正确地进行以确保应用程序可以被正确安装和部署。
下面将详细介绍打包并签名 Android 应用的原理和步骤:
1. 原理:
在 Android 开发中,每个应用程序都有一个唯一的标识符,称为包名(package name)。当我们在开发过程中完成一个应用程序后,首先需要进行打包操作,将所有的代码、资源文件和配置文件等打包成一个 APK 文件(Android 安装包)。
在打包的过程中,APK 文件会被签名,以确保应用程序的身份信息和完整性。签名的过程是使用开发者的数字证书对 APK 文件进行加密,并生成一个指纹信息,这个指纹信息会随 APK 文件一起发布。
2. 打包并签名步骤:
为了完成打包并签名,我们需要进行以下步骤:
2.1 生成密钥库:
在 Android 开发中,我们需要先生成一个密钥库(KeyStore),用于存储我们的数字证书。可以使用 Java 的 keytool 工具来生成密钥库。打开命令行终端,输入以下命令来生成密钥库:
```shell
keytool -genkey -alias [alias] -keyalg RSA -keystore [keystoreName].keystore -validity [validityPeriod]
```
其中,[alias] 是密钥库的别名,[keystoreName] 是密钥库的名称,[validityPeriod] 是密钥的有效期限。执行该命令后,会要求输入一些基本信息,如密钥库密码、姓名等。
2.2 配置构建文件:
在项目的 build.gradle 文件中进行配置,以便在构建过程中使用正确的密钥库进行签名。在 Android Studio 中打开项目,在顶层 build.gradle 文件中添加以下代码:
```groovy
android {
...
signingConfigs {
release {
storeFile file("[pathToYourKeystore]")
storePassword "[yourKeystorePassword]"
keyAlias "[yourKeyAlias]"
keyPassword "[yourKeyPassword]"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
在上面的代码中,[pathToYourKeystore] 是密钥库的相对或绝对路径,[yourKeystorePassword] 是密钥库的密码,[yourKeyAlias] 是密钥库的别名,[yourKeyPassword] 是别名对应的密码。
2.3 构建并签名:
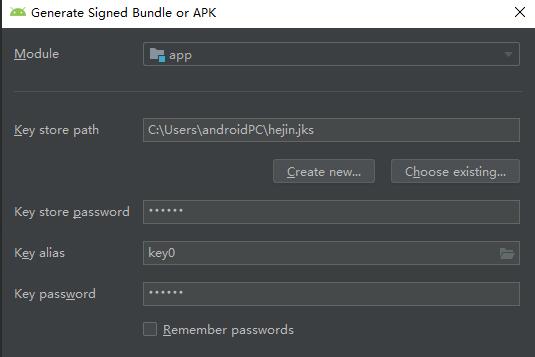
最后一步就是执行构建并签名操作。在 Android Studio 中选择 Build -> Generate Signed Bundle/APK,选择 APK,然后选择 release 构建类型,点击 Next。在下一个页面中选择你之前所生成的密钥库文件,输入密钥库密码和别名密码,然后点击 Next。选择构建输出路径和文件名,点击 Finish,即可开始构建并签名 APK 文件。
通过以上步骤,我们就可以成功地打包并签名 Android 应用。签名后的 APK 文件可以安装在设备上进行测试,也可以发布到应用商店进行分发。
需要注意的是,密钥库文件和相关密码非常重要,一旦丢失,可能无法更新或者重新发布应用程序,所以请妥善保存和管理密钥库文件。
以上是打包并签名 Android 应用的原理和详细步骤。这个过程在 Android 开发中非常重要,希望能对你有所帮助。如果需要更详细的教程或有其他问题,请随时提问。