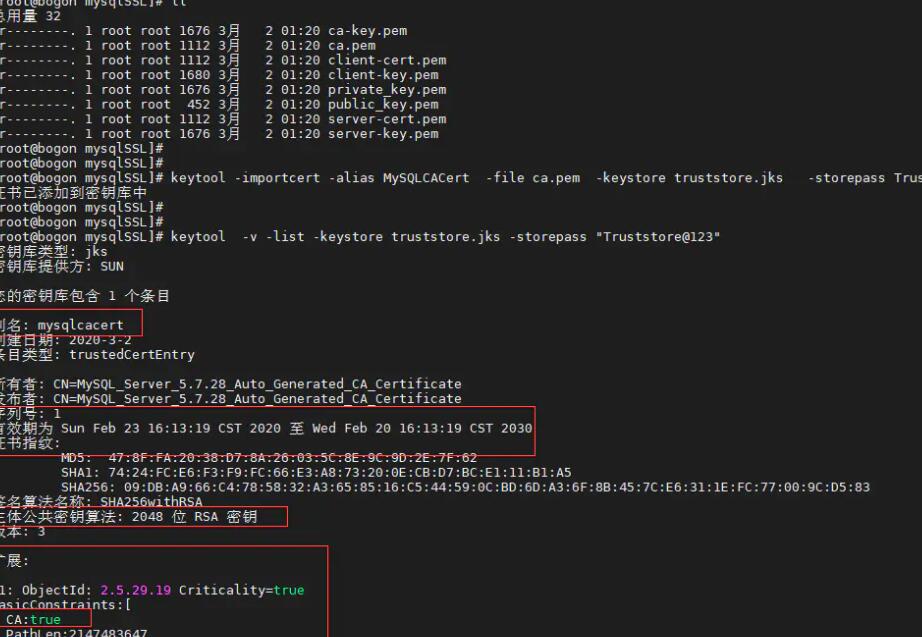
P12证书是一种常见的数字证书格式,用于存储和传输私钥和公钥。在互联网领域中,P12证书被广泛用于加密和身份验证。本文将详细介绍如何从P12证书中提取密钥,并将密钥放置到适当的位置。
1. 了解P12证书的结构:
在开始提取密钥之前,我们需要了解P12证书的结构。P12证书实际上是一种存档文件,它包含了私钥、公钥以及关于证书持有者的相关信息。P12证书通常被加密以保护其中的私钥。
2. 安装openssl工具:
在提取密钥之前,我们需要先确保我们的系统上已安装了openssl工具。openssl是一个开源的加密库,提供了许多用于加密和解密的命令行工具。
3. 从P12证书中提取私钥:
首先,我们需要使用以下openssl命令从P12证书中提取私钥:
openssl pkcs12 -in certificate.p12 -nocerts -nodes -out private_key.pem
解释一下以上命令的不同参数的含义:
-in:指定输入P12证书的文件路径和文件名。
-nocerts:表示提取的是私钥,而不是证书。
-nodes:表示私钥不会被加密,生成的私钥文件是明文的。
-out:指定输出私钥的文件路径和文件名。
执行以上命令后,私钥将会被提取并保存在private_key.pem文件中。
4. 从P12证书中提取公钥:
如果你也需要获取公钥,可以使用以下openssl命令从P12证书中提取公钥:
openssl pkcs12 -in certificate.p12 -clcerts -nokeys -out public_key.pem
解释一下以上命令的不同参数的含义:
-in:指定输入P12证书的文件路径和文件名。
-clcerts:表示提取的是公钥,而不是私钥。
-nokeys:表示不提取私钥。
-out:指定输出公钥的文件路径和文件名。
执行以上命令后,公钥将会被提取并保存在public_key.pem文件中。
5. 将密钥放置到适当的位置:
提取密钥后,我们需要将其放置到适当的位置,以便将来使用。具体位置取决于你的使用场景。
如果是在服务器端使用这些密钥,通常可以将私钥和公钥放置在服务器的密钥存储目录中。例如,在Linux系统中,私钥可以放置在/etc/ssl/private/目录中,而公钥可以放置在/etc/ssl/certs/目录中。
如果是在应用程序中使用这些密钥,你可以根据你的应用程序开发语言和框架的要求,将私钥和公钥放置在合适的位置。例如,在Java应用程序中,可以将私钥和公钥放置在项目的resource目录中。
无论密钥被放置在哪个位置,确保在使用密钥时,只有授权的人员能够访问它们,并且确保密钥的文件权限正确设置。
总结:
提取和放置P12证书中的密钥是一项在互联网领域中很常见的任务。通过使用openssl工具,我们可以轻松地从P12证书中提取私钥和公钥,并将它们放置到适当的位置以供将来使用。了解P12证书的结构以及正确的openssl命令参数是成功完成这项任务的关键。记住,在处理密钥时要保持安全性,并确保只有授权的人员能够访问它们。