Android签名证书用于对Android应用进行数字签名,以确保应用的完整性和安全性。在Android应用开发中,使用签名证书能够防止恶意篡改和伪装应用的风险,并且让用户能够确认应用的真实来源。
Android签名证书是一个包含密钥对的文件,由您自己生成和管理。每个应用必须使用一个唯一的签名证书,用于对应用进行签名。在开发过程中,您可以使用自动生成的调试证书进行签名。但是在发布应用到Google Play或其他应用商店时,您需要使用一个正式签名证书。
创建一个Android签名证书的过程如下:
1. 安装Java开发工具包(JDK):在创建签名证书之前,您需要安装JDK来生成密钥对。您可以从Oracle官方网站下载适用于您的操作系统的JDK版本并按照指南进行安装。
2. 打开终端或命令提示符:在Windows系统中,您可以使用命令提示符来执行下列命令。而在Mac或Linux系统上,您可以用终端来执行命令。
3. 生成签名密钥:使用以下命令在终端或命令提示符中生成一个新的签名密钥。
```shell
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
在上述命令中,`mykey` 是您为该密钥对取的别名,`mykeystore.jks` 是您自定义的密钥库文件名。您也可以修改其他参数,如密钥算法和密钥大小。
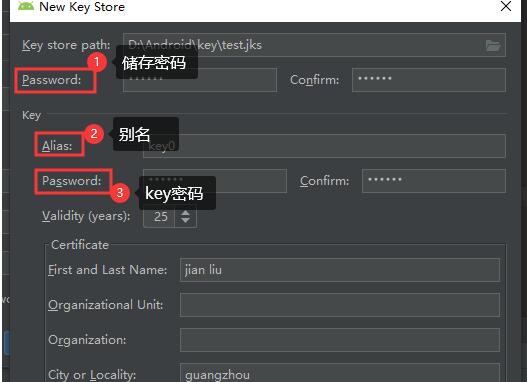
4. 按照提示输入密钥库密码和密钥密码:密钥库密码是用于保护密钥库文件本身的密码,密钥密码是用于保护密钥的密码。请记住输入的密码,因为日后签名和更新应用时会用到。在输入密码时,您可能需要确认两次以确保输入正确。
5. 输入其他相关信息:继续按照提示输入与您的签名相关的信息,如名字、组织、组织单位等。
6. 生成密钥库文件:在终端或命令提示符中执行以上命令后,将会生成一个包含您的签名密钥的密钥库文件(mykeystore.jks)。这个文件将会保存于当前目录下。
7. 使用签名密钥签署应用:在开发应用时,您可以使用自动生成的调试证书。在将应用发布到应用商店之前,您需要使用签名密钥签署应用。您可以使用以下命令行工具在终端或命令提示符中进行签署。
```shell
jarsigner -verbose -sigalg SHA256withRSA -digestalg SHA-256 -keystore mykeystore.jks my-app.apk mykey
```
在上述命令中,`mykeystore.jks` 是您的密钥库文件名,`my-app.apk` 是您要签署的应用的文件名,`mykey` 是您为密钥对取的别名。
8. 验证签名:使用以下命令可以验证应用的签名。
```shell
jarsigner -verify -verbose -certs my-app.apk
```
以上命令将会验证应用的签名,并输出签名相关信息。
通过以上步骤,您已经成功创建了一个Android签名证书,并且使用该证书对应用进行了签名。请妥善保管好您的签名证书和密码,以确保应用的安全性和可信任性。