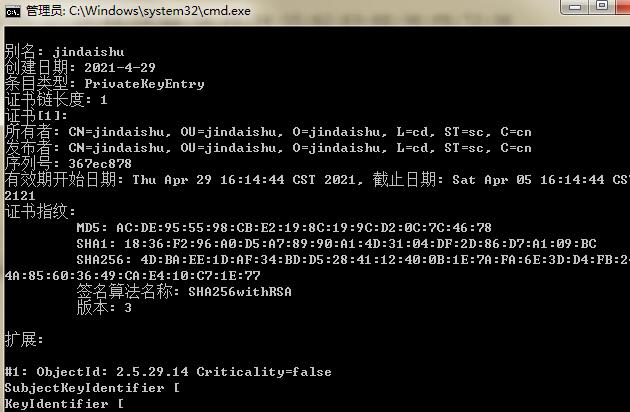
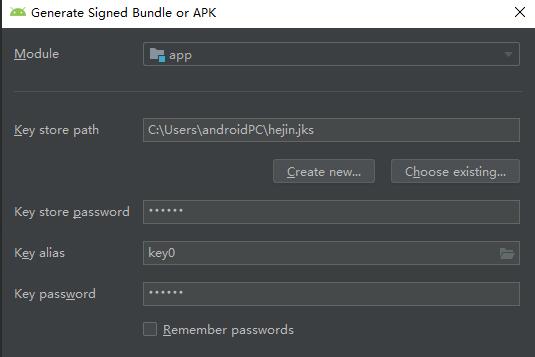
在Android开发中,APK文件的签名是一个非常重要的安全机制,用于验证APK文件的完整性和来源。通过验证APK文件的签名,可以确保安装的应用程序是经过授权的,并且没有被篡改过。
APK文件的签名是由数字证书生成的,通常使用Java密钥库(JKS)格式保存证书。在签名APK文件之前,首先需要创建一个密钥对,其中包含一个私钥和一个对应的公钥。私钥用于签名APK文件,而公钥则被嵌入在APK文件中以供验证。
以下是验证APK文件签名是否一致的详细步骤:
1. 获取APK文件的签名信息
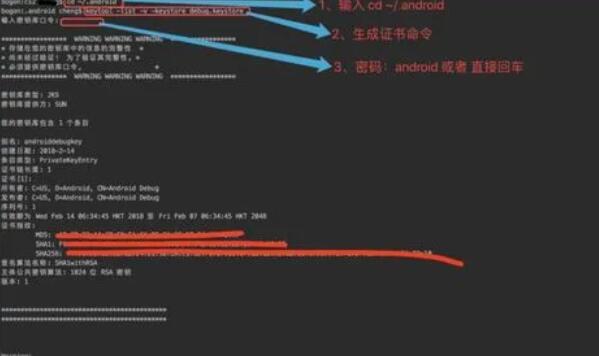
首先,需要使用Java的`keytool`工具来提取APK文件中的签名信息。可以通过以下命令来完成:
```
keytool -printcert -jarfile app.apk
```
其中,`app.apk`是待验证的APK文件名。执行该命令后,将会输出APK文件中的所有签名信息,包括证书指纹和公钥信息。
2. 获取证书指纹信息
在上一步的输出中,找到证书指纹信息,一般以SHA1或SHA256的形式呈现。将证书指纹信息记录下来以备后续验证使用。
3. 比对证书指纹信息
接下来,需要比对APK文件的签名证书指纹信息与预期的证书指纹信息是否一致。可以使用Android提供的`PackageManager`类来获取APK文件的签名证书指纹信息,并与之前记录的证书指纹信息进行比对。以下是一个示例代码:
```
private boolean isSignatureValid(Context context, String packageName, String expectedFingerprint) {
try {
PackageManager pm = context.getPackageManager();
PackageInfo packageInfo = pm.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
byte[] rawCert = signature.toByteArray();
// 将证书字节数组转换为X509证书对象
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
X509Certificate certificate = (X509Certificate) certificateFactory.generateCertificate(new ByteArrayInputStream(rawCert));
// 获取证书指纹信息
String fingerprint = getCertificateFingerprint(certificate);
// 比对证书指纹信息
if (fingerprint != null && fingerprint.equals(expectedFingerprint)) {
return true;
}
}
} catch (Exception e) {
e.printStackTrace();
}
return false;
}
private String getCertificateFingerprint(X509Certificate certificate) {
try {
MessageDigest md = MessageDigest.getInstance("SHA1");
byte[] publicKeyBytes = md.digest(certificate.getEncoded());
StringBuilder sb = new StringBuilder();
for (byte b : publicKeyBytes) {
sb.append(String.format("%02X", b));
}
return sb.toString();
} catch (Exception e) {
e.printStackTrace();
}
return null;
}
```
其中,`packageName`参数为APK文件的包名,`expectedFingerprint`参数为预期的证书指纹信息。通过调用`isSignatureValid()`方法可以判断APK文件的签名是否一致。
在上述代码中,我们使用了Java提供的`CertificateFactory`和`MessageDigest`类来处理和计算证书的指纹信息。需要注意的是,在实际使用中可能会遇到多个签名证书的情况,需要逐个比对每个签名证书的指纹信息。
通过以上步骤,我们可以验证APK文件的签名是否与预期一致。如果一致,则可以确保APK文件的完整性和来源可信;如果不一致,则可能存在篡改或伪造的风险,需要引起警惕。
需要注意的是,上述验证仅适用于已安装在设备上的APK文件。如果需要验证未安装的APK文件的签名,可以通过解析APK文件中的`META-INF`目录下的签名文件来获取签名信息,并进行类似的比对操作。
总结起来,验证APK文件签名是否一致的原理主要是通过提取APK文件中的签名信息,获取证书指纹信息,并与预期的证书指纹信息进行比对。这样可以有效地确保APK文件的完整性和来源的可信度。