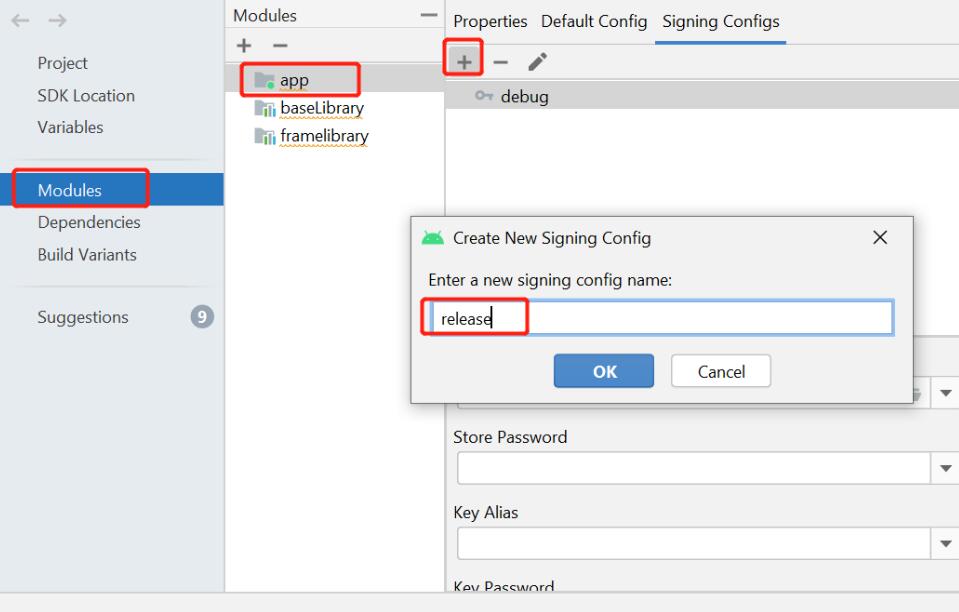
APK签名是Android应用程序的重要组成部分,它用于验证应用程序的完整性和真实性,并防止应用程序被篡改或恶意替换。本文将详细介绍APK签名的原理和步骤。
1. 签名原理
APK签名使用公共密钥基础设施(PKI)来验证应用程序的身份。它基于非对称加密算法,其中涉及到私钥和公钥。开发者使用私钥对应用程序进行签名,然后将公钥嵌入到应用程序中。
在验证过程中,Android系统使用公钥解密签名的哈希值,并比较解密后的哈希值与应用程序的实际哈希值是否一致。如果一致,则认为应用程序是由私钥持有者签名的,即应用程序的完整性和真实性得到验证。
2. 签名步骤
APK签名包括以下步骤:
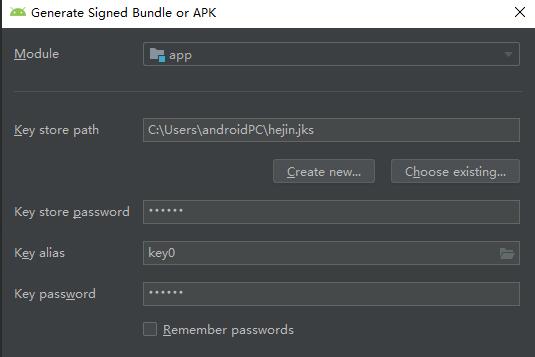
步骤1:生成私钥和公钥
开发者首先需要生成一个私钥和一个公钥。私钥用于对应用程序进行签名,而公钥则嵌入在应用程序中用于验证签名。可以使用Java Keytool命令生成密钥对:
```
keytool -genkeypair -alias
```
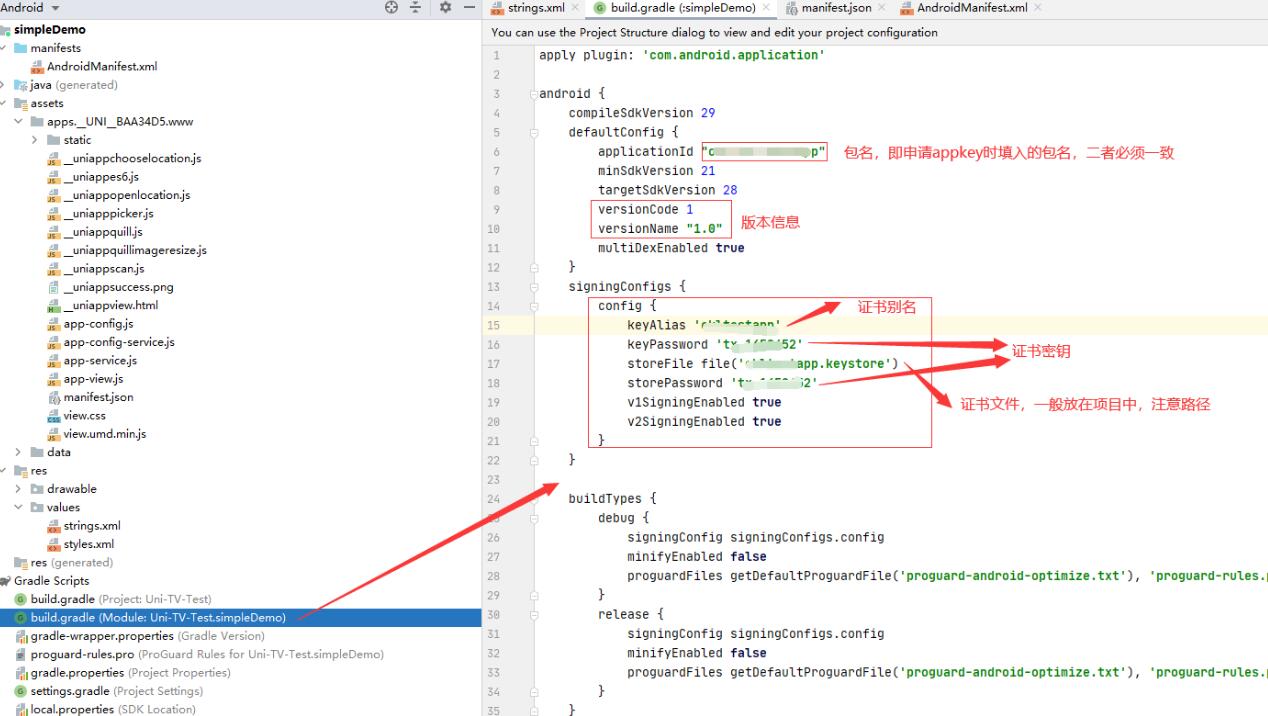
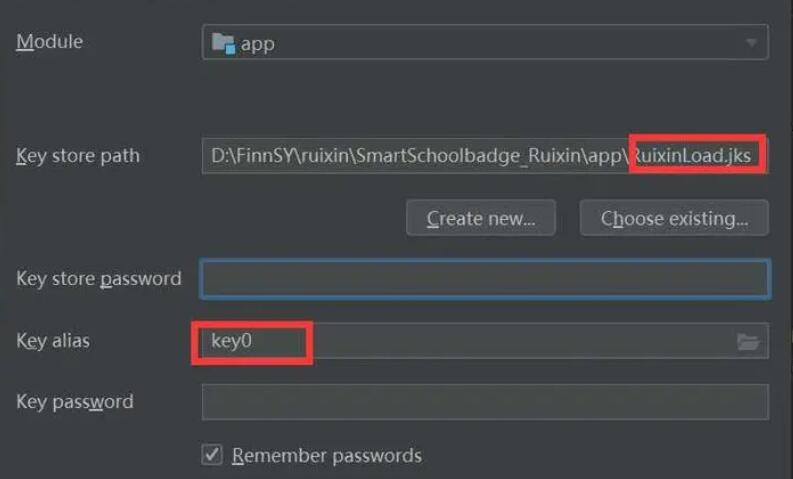
步骤2:使用私钥对应用程序进行签名
使用Android SDK提供的工具`jarsigner`来对应用程序进行签名。可以使用以下命令进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore
```
此命令将应用程序`
步骤3:验证签名
完成签名后,可以使用Android SDK提供的工具`jarsigner`或`apksigner`来验证签名。可以使用以下命令验证签名:
```
jarsigner -verify -verbose -certs
```
或者
```
apksigner verify --verbose
```
这些命令将验证应用程序的签名并显示签名的详细信息,包括签名者的名称、签名算法以及签名的有效期等。
3. 获取APK签名信息
除了使用命令行工具来查看APK签名信息外,还可以使用编程方式获取APK签名信息。以下是使用Java代码获取APK签名信息的示例:
```java
import java.io.FileInputStream;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignatureInfo {
public static void main(String[] args) {
try {
FileInputStream fileInputStream = new FileInputStream("path/to/your.apk");
CertificateFactory certificateFactory = CertificateFactory.getInstance("X509");
X509Certificate certificate = (X509Certificate) certificateFactory.generateCertificate(fileInputStream);
fileInputStream.close();
System.out.println("Subject DN: " + certificate.getSubjectDN());
System.out.println("Issuer DN: " + certificate.getIssuerDN());
System.out.println("Serial number: " + certificate.getSerialNumber());
System.out.println("Valid from: " + certificate.getNotBefore());
System.out.println("Valid until: " + certificate.getNotAfter());
System.out.println("SHA1 fingerprint: " + bytesToHex(certificate.getEncoded()));
} catch (Exception e) {
e.printStackTrace();
}
}
private static String bytesToHex(byte[] bytes) {
StringBuilder sb = new StringBuilder();
for (byte b : bytes) {
sb.append(String.format("%02X", b));
}
return sb.toString();
}
}
```
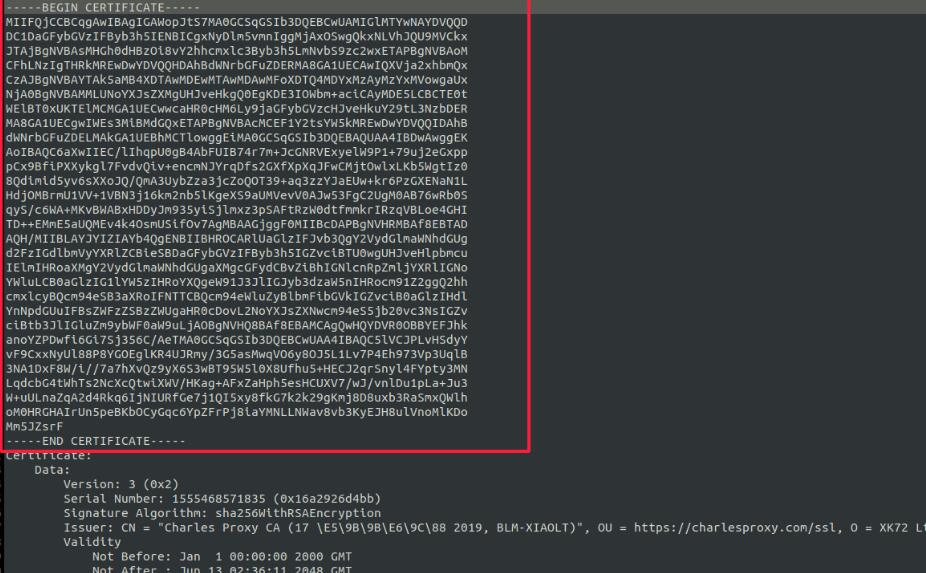
此代码示例将打开一个APK文件并提取其签名证书的信息,包括颁发者和主题的领域名、序列号以及有效期等。
综上所述,APK签名是验证Android应用程序完整性和真实性的重要机制。开发者可以通过生成私钥和公钥,使用私钥对应用程序进行签名,并通过工具或编程方式来验证签名。这些步骤都有助于保护应用程序免受篡改和恶意替换的风险。