免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

变色龙的apk签名了吗

APK签名是确保Android应用程序的完整性和可信度的重要步骤。在应用程序发布到Google Play商店之前,它必须经过签名。本文将介绍APK签名的原理和详细过程。

1. APK签名的原理

APK签名是通过使用数字证书来保证应用程序的完整性和来源的。数字证书由证书颁发机构(Certificate Authority,简称CA)颁发,包含应用程序的相关信息,如应用程序名称、开发者名称、签名公钥等。

APK签名使用了非对称加密算法,例如RSA。开发者生成一对公钥和私钥,其中私钥必须严格保密。开发者使用私钥对应用程序进行签名,并将公钥内嵌在APK文件中。当用户安装APK文件时,系统会使用内嵌的公钥验证应用程序的签名,并与应用程序在下载期间获取到的公钥进行比较。如果两者一致,说明应用程序没有被篡改过。

2. APK签名的详细过程

下面是APK签名的详细过程:

步骤1:生成私钥和公钥对

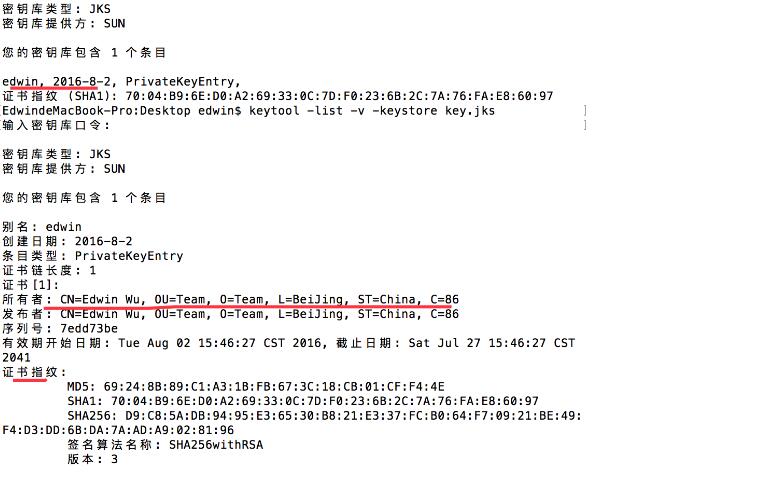
开发者需要使用一种工具(如keytool)来生成一对私钥和公钥。私钥应该被妥善保管,而公钥将被内嵌在APK文件中。

步骤2:创建签名文件

开发者使用Jarsigner工具来创建签名文件。签名文件是一个包含了应用程序所有文件的压缩包(例如,将APK文件解压后再重新压缩成一个新文件),并使用私钥对该文件进行签名。

步骤3:将签名文件附加到APK文件

开发者使用Zipalign工具将签名文件附加到APK文件。Zipalign会对APK文件进行优化,以提升应用程序在Android设备上的性能。

步骤4:验证签名

在发布APK文件之前,开发者可以使用Jarsigner工具或者Android Studio来验证签名是否成功。验证签名是确保APK文件可用且没有被篡改过的重要步骤。

3. 总结

APK签名是保证Android应用程序完整性和可信度的重要步骤。它能提供开发者身份认证和检测APK文件是否被篡改过的能力。开发者需要生成一对私钥和公钥,并使用私钥对应用程序进行签名。用户在安装APK文件时,系统会验证应用程序的签名,并与公钥进行比较,以确保应用程序的安全性。

希望本文对你理解APK签名的原理和详细过程有所帮助。如果有任何问题,请随时向我提问。


相关知识:
open ssl生成p12证书
OpenSSL是一个开源的TLS/SSL密码库,可以用于生成和管理证书和密钥。在本文中,我们将详细介绍如何使用OpenSSL生成p12证书。1. 下载并安装OpenSSL 首先,下载并安装OpenSSL。你可以从官方网站(https://www.ope
2023-07-18
安卓软件万能签名
安卓软件万能签名是指利用特定的签名方式,使得安卓系统可以认证和验证任意第三方软件的签名合法性。对于普通用户来说,这意味着可以绕过系统的签名验证,安装和使用未经授权的软件。在安卓系统中,每个应用程序都必须经过数字签名才能在设备上安装和运行。这个数字签名是应用
2023-07-17
安卓签名制作工具
安卓应用签名是用于验证应用来源的重要安全机制。当你在安卓平台上下载应用时,系统会检查应用的签名信息,以确保应用来自可信的开发者,并且未被篡改。在本文中,我将向你介绍安卓签名制作工具的原理,并提供详细的步骤教程。安卓签名的原理安卓签名使用了公钥基础设施(PK
2023-07-17
安卓v1v2签名区别
安卓应用程序的签名是一种验证应用程序身份和完整性的机制。在安卓系统中,应用程序必须使用数字证书对应用程序进行签名,以便操作系统能够验证其身份。安卓签名机制有两个版本:V1签名和V2签名。下面我将详细介绍这两种签名的区别和原理。1. V1签名:V1签名也被称
2023-07-17
apk签名杀
APK签名是Android应用程序打包过程的一个重要步骤,用于保证应用程序的完整性和安全性。在发布Android应用程序之前,开发者需要对应用程序进行签名,以确保应用程序在传输和安装过程中不被篡改。APK签名基于公钥/私钥加密技术,使用开发者的私钥对应用程
2023-07-17
apk安装包安装时未包含安全证书
在移动应用开发中,APK是Android应用程序的安装包格式。当我们从应用商店或其他来源下载并安装一个APK文件时,我们可能会遇到一个警告,显示未包含安全证书。这个警告是因为APK文件未经过数字签名,缺少了安全证书的验证。数字签名是一种用来验证文件完整性和
2023-07-14
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4