APK签名是在Android开发中非常重要的一项工作,它用于验证应用的完整性和真实性。理解APK签名的原理和了解如何进行签名操作对于开发者来说至关重要。在本篇文章中,我将详细介绍APK签名的原理和相应的源码实现。
APK签名是基于数字证书实现的,它使用了非对称加密的方式来保证应用的完整性和真实性。具体来说,APK签名主要包含以下几个步骤:
1. 生成密钥对:首先需要生成密钥对,包括一个私钥和一个公钥。私钥用于签名应用,公钥用于验证签名。
2. 生成证书:使用生成的私钥生成一个证书,其中包含应用信息、公钥以及其他相关信息。
3. 签名应用:使用私钥对应用进行签名操作,生成签名文件。
4. 验证签名:在应用安装时,系统会验证签名文件的真实性和完整性。系统使用应用内的公钥来进行验证,如果验证通过,则认为应用是可信的。
下面是一个简单的APK签名示例的源码实现:
```java
import java.io.File;
import java.io.FileInputStream;
import java.io.FileOutputStream;
import java.security.KeyStore;
import java.security.PrivateKey;
import java.security.PublicKey;
import java.security.Signature;
import java.security.cert.Certificate;
public class ApkSigner {
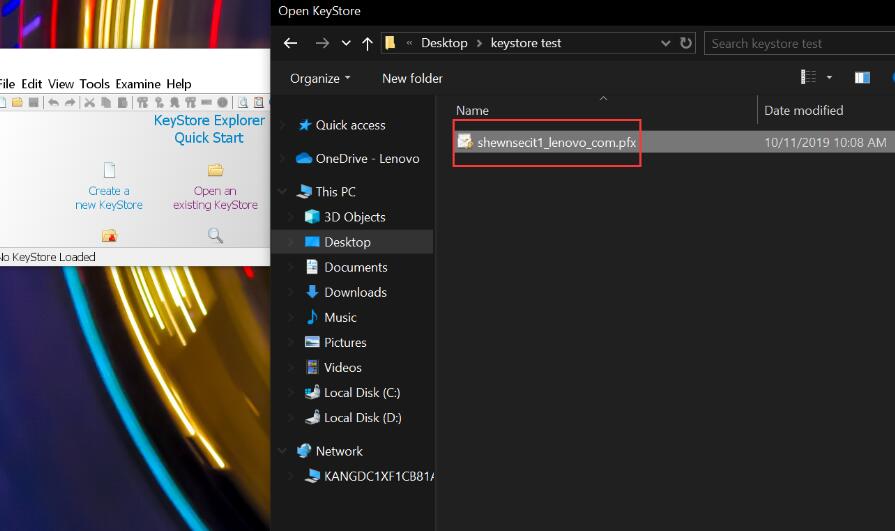
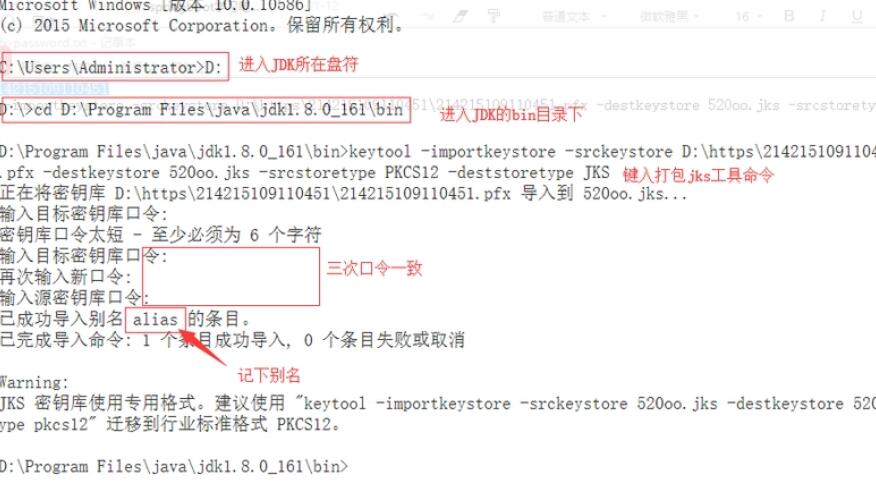
private static final String KEYSTORE_PATH = "keystore.jks";
private static final String KEYSTORE_PASSWORD = "password";
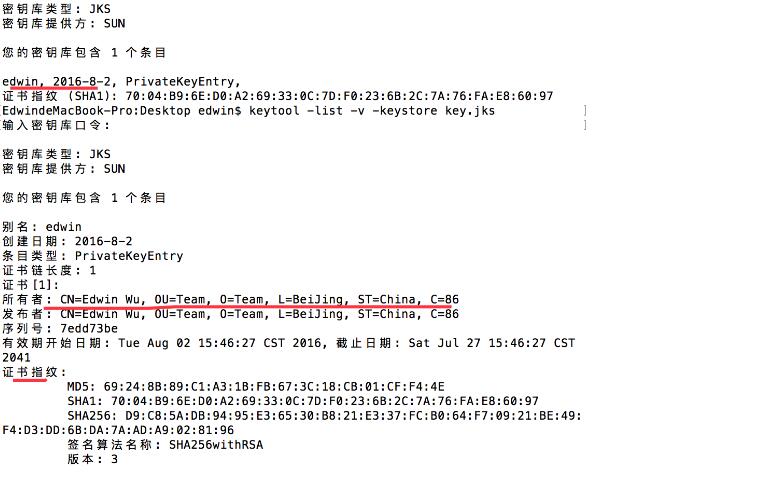
private static final String KEY_ALIAS = "keyalias";
private static final String KEY_PASSWORD = "password";
public static void main(String[] args) throws Exception {
// 加载keystore文件
FileInputStream fis = new FileInputStream(KEYSTORE_PATH);
KeyStore keystore = KeyStore.getInstance(KeyStore.getDefaultType());
keystore.load(fis, KEYSTORE_PASSWORD.toCharArray());
// 获取私钥和证书
PrivateKey privateKey = (PrivateKey) keystore.getKey(KEY_ALIAS, KEY_PASSWORD.toCharArray());
Certificate cert = keystore.getCertificate(KEY_ALIAS);
PublicKey publicKey = cert.getPublicKey();
// 读取待签名的APK文件
File apkFile = new File("app.apk");
FileInputStream apkFis = new FileInputStream(apkFile);
// 创建签名实例
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initSign(privateKey);
// 签名操作
byte[] buffer = new byte[1024];
int len;
while ((len = apkFis.read(buffer)) != -1) {
signature.update(buffer, 0, len);
}
// 生成签名文件
byte[] signedData = signature.sign();
FileOutputStream fos = new FileOutputStream("app_signed.apk");
fos.write(signedData);
// 验证签名
Signature verification = Signature.getInstance("SHA256withRSA");
verification.initVerify(publicKey);
FileInputStream fis2 = new FileInputStream("app_signed.apk");
byte[] dataBuffer = new byte[1024];
int dataLen;
while ((dataLen = fis2.read(dataBuffer)) > 0) {
verification.update(dataBuffer, 0, dataLen);
}
boolean verified = verification.verify(signedData);
if (verified) {
System.out.println("APK签名验证通过");
} else {
System.out.println("APK签名验证失败");
}
}
}
```
上述代码中,我们首先加载了一个keystore文件。然后通过keystore获取私钥和证书,用于签名操作。我们使用`Signature`类进行签名和验签。签名操作时,需要将待签名的APK文件分块读取,并通过私钥进行签名。签名后,生成签名文件。验签操作时,我们使用公钥来进行验证,将签名文件读取并通过公钥进行验证。最后,根据验证结果输出相应的信息。
需要注意的是,上述代码中的keystore文件、APK文件以及相关密码等信息需要根据实际情况进行相应的修改。
以上就是一个简单的APK签名的源码实现,请注意这只是一个示例,实际应用中还需要处理更多的细节和安全性考虑。
希望通过本文的介绍,你对APK签名的原理和源码实现有了更深入的了解。如果你对这个话题还有其他的疑问,欢迎继续探讨。