APKTOOL是一个反编译和构建APK文件的开源工具,它可以将一个已安装的APK文件解压成Smali源码和资源文件,然后再将修改后的Smali文件和资源文件打包成新的APK文件。但是,使用APKTOOL对APK文件进行反编译和打包时会遇到一个问题,即签名问题。在未签名或签名不正确的情况下,Android系统是不会允许安装APK文件的。
卡刷包签名实际上是为了解决未签名或签名不正确的APK文件无法进行安装的问题。下面,我将为你讲解APKTOOL卡刷包签名的原理和详细步骤。
1. 首先,你需要准备以下工具:
- JDK(Java Development Kit):确保你的电脑上已经安装了Java环境;
- APKTOOL:从APKTOOL官方网站下载并安装最新版的APKTOOL;
- 签名工具:可以使用jdk中自带的keytool和jarsigner,或者使用其他第三方签名工具。
2. 接下来,我们需要进行反编译操作。在命令行中输入以下命令:
```
apktool d
```
这个命令将会解压APK文件,并将解压后的Smali源码和资源文件保存到指定的输出目录。你可以在输出目录中找到解压后的文件。
3. 在解压出的目录中,打开"apktool.yml"文件,并找到"apkInfo"部分,其中会列出被反编译的APK文件的一些信息,包括证书指纹。
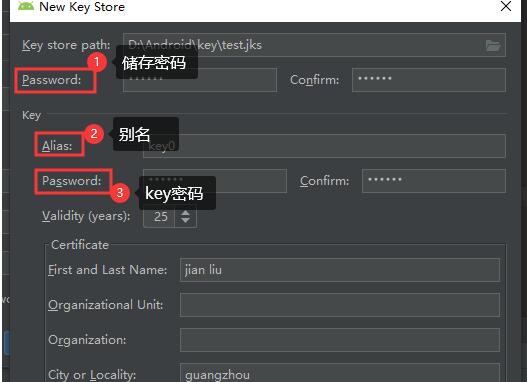
4. 在这一步,我们需要使用签名工具进行签名。如果你选择使用jdk中自带的签名工具,可以使用以下命令生成密钥库文件:
```
keytool -genkey -v -keystore <密钥库文件路径> -alias <别名> -keyalg RSA -keysize 2048 -validity <有效期(天数)>
```
其中,"<密钥库文件路径>"是你想存放密钥库文件的路径,"<别名>"是密钥库的别名,"<有效期(天数)>"是密钥库的有效期。
5. 生成密钥库文件后,可以使用以下命令对反编译后的文件进行签名:
```
jarsigner -verbose -keystore <密钥库文件路径> -signedjar <签名后的APK文件路径> <未签名的APK文件路径> <别名>
```
其中,"<密钥库文件路径>"是你生成的密钥库文件的路径,"<签名后的APK文件路径>"是签名后的APK文件存放的路径,"<未签名的APK文件路径>"是反编译后的APK文件的路径,"<别名>"是密钥库的别名。
6. 签名完成后,你可以使用以下命令对签名后的APK文件进行验证:
```
jarsigner -verify -verbose <签名后的APK文件路径>
```
如果验证结果显示"jar verified",说明签名成功。
7. 最后,我们需要重新打包APK文件。在命令行中输入以下命令:
```
apktool b <输出目录> -o <新生成的APK文件路径>
```
这个命令将会将修改后的Smali源码和资源文件打包成新的APK文件。
通过以上步骤,你就可以使用APKTOOL卡刷包签名了。需要注意的是,签名后的APK文件应该与原始APK文件具有相同的包名和版本号,否则在安装时会出现冲突。此外,使用自定义的签名文件时,你还需要将签名文件和对应的密码保密。
希望这些信息能对你有所帮助!