APKTool是一个逆向工程工具,用于解析和重新打包Android应用程序(APK文件)。它允许开发者和研究者分析、修改和定制APK文件,以了解和控制应用程序的行为。在进行APK文件的逆向工程时,常常需要对APK文件进行回编和重新签名。本文将详细介绍APKTool的回编签名原理和步骤。
1. 回编的原理:
APKTool通过解析APK文件,提取出其中的资源文件(如XML、图片、布局等)和源代码(Java文件),然后根据修改或替换后的资源文件和源代码重新打包成一个新的APK文件。
2. 回编的步骤:
(1)解压APK文件:使用APKTool命令行工具打开终端,输入命令 "apktool d your_app.apk",其中"your_app.apk"是要回编的APK文件的路径。执行该命令后,APKTool将会解压APK文件,并将解压后的资源文件和源代码保存到一个目录中。
(2)修改资源文件和源代码:在解压后的目录中,可以对资源文件和源代码进行修改。例如,可以修改应用程序的图标、修改应用程序的名称、替换应用程序的布局文件等等。
(3)重新打包:在修改完成后,输入命令 "apktool b your_modified_app",其中"your_modified_app"是修改后的应用程序目录的路径。执行该命令后,APKTool将会重新打包修改后的资源文件和源代码,并生成一个新的APK文件。
3. 签名的原理:
Android应用程序在安装时需要进行签名,以保证应用程序的完整性和来源的可信性。签名时,会使用开发者的私钥对APK文件进行加密,并将加密后的信息保存在APK文件的META-INF目录下,同时将开发者的公钥保存在APK文件的证书中。
4. 签名的步骤:
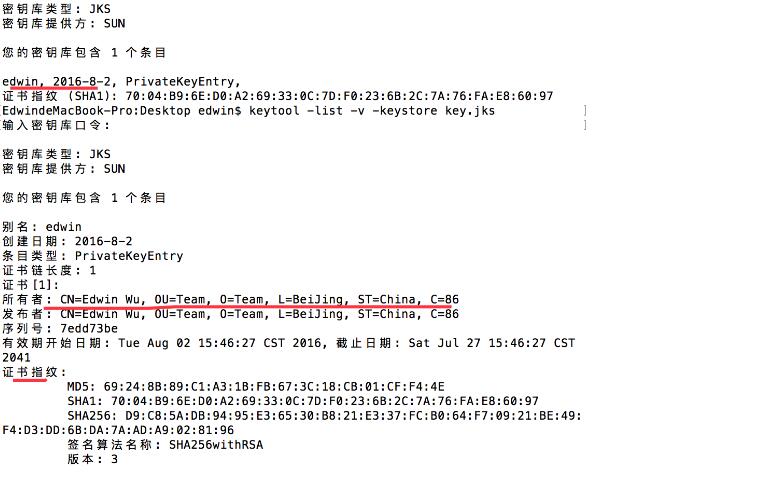
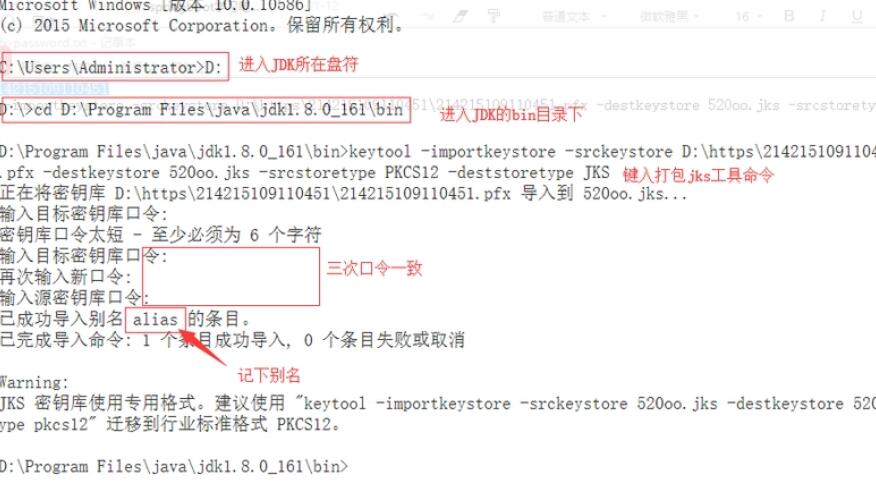
(1)生成私钥和公钥:使用Java的keytool工具生成一个私钥和一个对应的公钥。输入命令 "keytool -genkey -v -keystore your_keystore_name.keystore -alias your_alias_name -keyalg RSA -sigalg SHA1withRSA -keysize 2048 -validity 10000",其中"your_keystore_name.keystore"是私钥存储的文件名,"your_alias_name"是私钥的别名,-keyalg指定私钥的算法,-sigalg指定签名算法,-keysize指定私钥的长度,-validity指定私钥的有效期。
(2)签名APK文件:使用JDK的jarsigner工具对回编后的APK文件进行签名。输入命令 "jarsigner -verbose -keystore your_keystore_name.keystore your_modified_app.apk your_alias_name",其中"your_keystore_name.keystore"是私钥存储的文件名,"your_modified_app.apk"是要签名的APK文件的路径。执行该命令后,APK文件将会被签名,并且签名信息将会添加到APK文件的META-INF目录下。
5. 安装签名后的APK文件:签名完成后,可以通过adb命令将签名后的APK文件安装到Android设备上。输入命令 "adb install your_modified_app.apk",其中"your_modified_app.apk"是要安装的APK文件的路径。
通过以上步骤,可以完成APKTool的回编签名过程。注意,对于被加壳或混淆的APK文件,回编签名后可能出现不可预料的问题,因此在回编签名前,最好进行备份,并在修改过程中注意一些特定的限制,如包名、签名等。此外,回编签名涉及到修改和重新打包APK文件,需要了解Android应用程序的基本结构和开发知识,以免引起应用程序运行异常或无法正常安装。