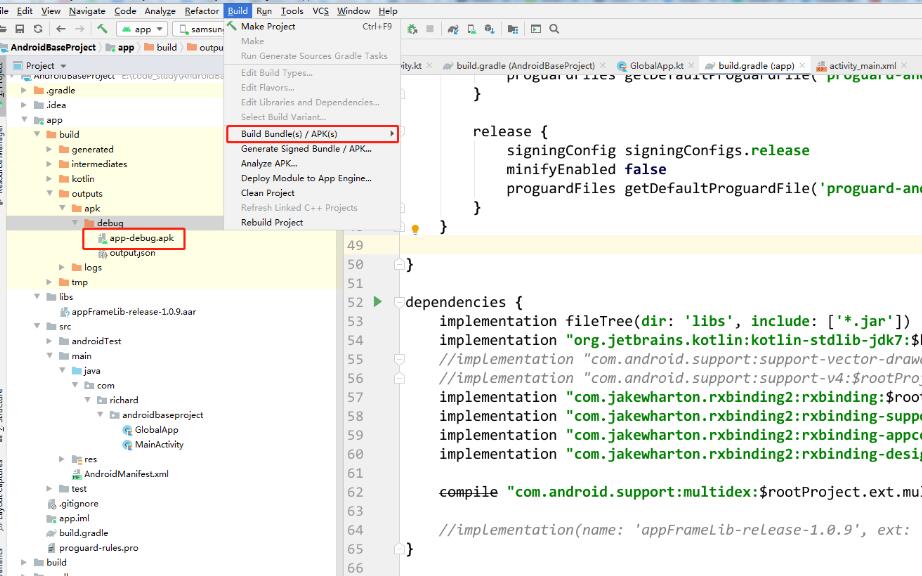
当我们开发一个Android应用时,我们需要将应用程序打包成APK(Android Package Kit)文件,以便在设备上进行安装和使用。在发布APK之前,我们需要对其进行数字签名,以验证应用包的完整性和来源的可靠性。本文将介绍APK签名的原理和详细步骤。
APK签名的原理:
APK签名使用的是非对称加密算法,常用的是RSA算法。非对称加密算法包括公钥和私钥两部分,私钥负责对信息进行签名,公钥负责验证签名的真实性。在APK签名过程中,开发者使用私钥将一个摘要信息(也就是应用包的哈希值)进行加密,生成签名数据。然后,该签名数据将与APK文件一同发布到应用商店或其他地方。当用户下载并安装APK文件时,设备将使用开发者的公钥对签名数据进行解密,并与APK文件中的摘要信息进行对比,以验证APK的完整性和来源的真实性。
APK签名的详细步骤:
下面是APK签名的详细步骤:
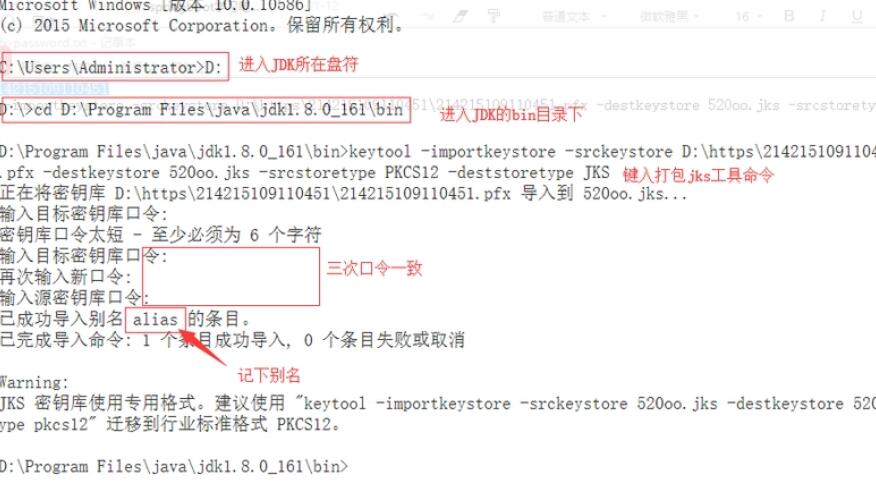
1. 生成密钥对:首先,开发者需要生成一对密钥,包括一个私钥和一个公钥。可以使用Java的keytool工具生成密钥对,命令如下:
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore keystore.jks
这个命令将生成一个名为keystore.jks的密钥存储文件,其中包含了生成的密钥对。
2. 对APK进行哈希:接下来,需要对APK文件进行哈希运算,生成一个摘要信息。可以使用Java的工具类MessageDigest进行哈希运算,代码如下:
```java
MessageDigest md = MessageDigest.getInstance("SHA-256");
FileInputStream fis = new FileInputStream(apkFile);
byte[] dataBytes = new byte[1024];
int bytesRead;
while ((bytesRead = fis.read(dataBytes)) != -1) {
md.update(dataBytes, 0, bytesRead);
}
byte[] hashBytes = md.digest();
```
这个代码将读取APK文件的内容,并对其进行SHA-256算法的哈希运算,生成一个哈希值。
3. 对摘要信息进行签名:使用私钥对摘要信息进行加密,生成签名数据。可以使用Java的工具类Signature来实现签名过程,代码如下:
```java
KeyStore keystore = KeyStore.getInstance("JKS");
keystore.load(new FileInputStream("keystore.jks"), "password".toCharArray());
PrivateKey privateKey = (PrivateKey) keystore.getKey("mykey", "password".toCharArray());
Signature signature = Signature.getInstance("SHA256withRSA");
signature.initSign(privateKey);
signature.update(hashBytes);
byte[] signatureBytes = signature.sign();
```
这个代码将加载之前生成的密钥存储文件,获取私钥,并使用SHA256withRSA算法对摘要信息进行签名。
4. 将签名数据写入APK文件:将签名数据写入APK文件的指定位置,通常是在META-INF目录下的CERT.RSA或CERT.SF文件中。可以使用Java的ZipOutputStream和ZipEntry类来实现,代码如下:
```java
ZipOutputStream zipOutputStream = new ZipOutputStream(new FileOutputStream(signedApk));
// 将签名数据写入CERT.RSA文件
zipOutputStream.putNextEntry(new ZipEntry("META-INF/CERT.RSA"));
zipOutputStream.write(signatureBytes);
// 将原始APK文件的内容写入
FileInputStream fis = new FileInputStream(apkFile);
byte[] buffer = new byte[1024];
int bytesRead;
while ((bytesRead = fis.read(buffer)) != -1) {
zipOutputStream.write(buffer, 0, bytesRead);
}
fis.close();
zipOutputStream.closeEntry();
zipOutputStream.close();
```
这个代码将创建一个新的APK文件,并将签名数据和原始APK文件的内容写入其中。
经过以上步骤,我们就成功地对APK文件进行了签名。签名后的APK文件将具有更高的安全性和可靠性,用户在安装和使用应用时能够确认其来源和完整性。