APK证书是用于验证APK文件的数字签名,以确保APK文件的完整性和来源。在Android开发中,APK证书的加入是非常重要的,可以防止未经授权的修改和篡改。
一、APK证书的原理
APK证书采用了公钥加密技术。开发者使用自己的私钥对APK文件进行签名,然后将签名信息与APK文件一同发布。当用户下载APK文件后,系统会使用相应的开发者公钥来验证APK文件的签名,以确保APK文件的完整性和来源的可信度。
二、APK证书的生成
生成APK证书需要借助Java开发工具包(JDK)中的keytool工具。
1. 安装JDK:首先需要安装JDK并设置JAVA_HOME环境变量。
2. 打开命令提示符(或终端):点击开始菜单,输入cmd并回车,打开命令提示符。
3. 生成密钥库:在命令提示符中输入以下命令生成密钥库文件(.keystore)。
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
这个命令会提示你输入密钥库密码、密钥密码、真实姓名、组织单位、组织、城市、省份、两字母国家代码等信息。按照提示依次输入完毕后,密钥库文件my-release-key.keystore就被生成了。
4. 导出APK证书:在命令提示符中输入以下命令导出APK证书。
keytool -exportcert -alias my-alias -keystore my-release-key.keystore -list
这个命令会提示你输入密钥库密码,并输出与my-alias关联的公钥证书指纹,即APK证书。
三、APK证书的使用
将生成的APK证书添加到Android项目中,可以通过以下步骤完成:
1. 找到项目的build.gradle文件,通常在项目根目录下。
2. 在build.gradle文件中找到android部分,并添加如下代码:
```groovy
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "密钥密码"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
将以上代码中的my-release-key.keystore替换为你生成的密钥库文件名,将"密钥库密码"、"别名"、"密钥密码"替换为你在生成密钥库时设置的对应密码。
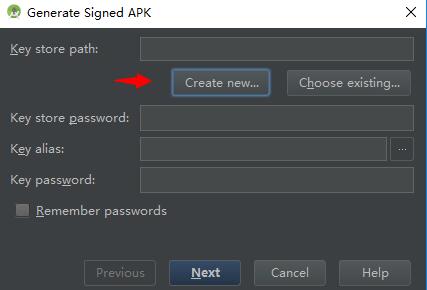
3. 重新构建项目并生成APK文件。在Android Studio中,点击菜单栏的"Build",选择"Generate Signed Bundle/APK",按照向导的提示完成APK的生成。
四、APK证书的维护
一旦生成了APK证书,务必妥善保管,避免泄露或丢失。如果签名证书泄露或过期,还可以使用相同的密钥库文件生成新的签名证书,但会导致之前使用旧证书签名的APK无法被更新。
综上所述,APK证书的加入是保障APK文件的完整性和来源可信度的重要步骤。通过合理生成和管理APK证书,可以有效防止未经授权的修改和篡改,确保APK文件的安全性。