APK签名是Android应用程序打包的一个重要步骤,它在应用发布过程中起到了保证应用的完整性和安全性的作用。在这篇文章中,我将为大家详细介绍APK签名的原理和具体的操作步骤。
一、APK签名原理
APK签名使用的是非对称加密技术。首先,应用开发者生成一对密钥,包括一个私钥和一个公钥。开发者将私钥用于对应用进行签名,然后将签名信息打包到APK文件中。当用户安装此应用时,系统会使用开发者预置的公钥对APK文件进行验证,以确保APK文件的完整性和真实性。
APK签名原理的主要过程如下:
1. 开发者生成密钥对:开发者使用工具(如JDK的keytool工具)生成密钥对,其中私钥用于签名应用,公钥用于验证签名;
2. 使用私钥对应用进行签名:开发者使用工具(如JDK的jarsigner工具)利用私钥对应用进行签名,生成签名文件;
3. 将签名信息添加到APK文件中:签名文件包含了应用的数字签名信息,开发者将签名文件添加到APK文件中的META-INF目录下;
4. 安装应用时验证签名:当用户安装应用时,系统会使用开发者事先预置的公钥对APK文件进行验证,验证签名的完整性和真实性。
二、APK签名的操作步骤
下面是详细的APK签名操作步骤:
1. 生成密钥对:
a. 打开命令行工具(如cmd);
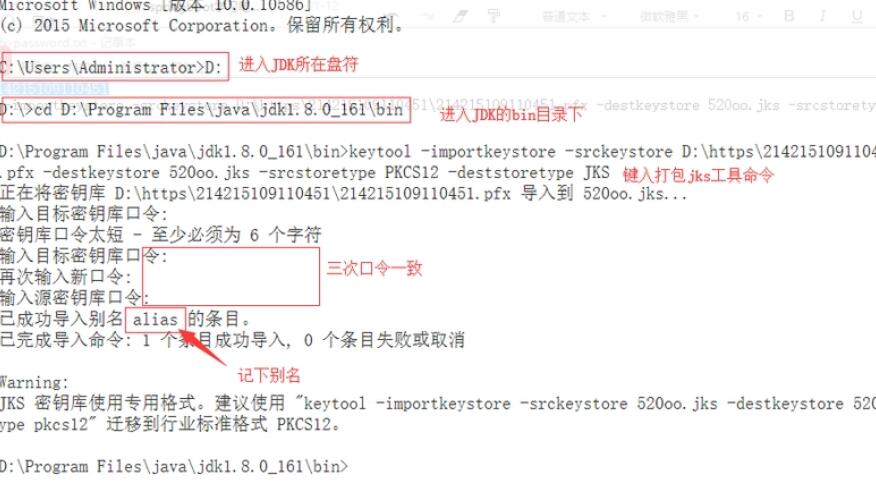
b. 进入到JDK的bin目录,执行以下命令生成私钥:
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
c. 命令参数解释:
-alias: 密钥别名
-keyalg: 密钥算法,这里使用RSA
-keysize: 密钥长度,这里使用2048位
-validity: 有效期,单位为天
-keystore: 密钥库文件名
2. 签名APK文件:
a. 还是在命令行工具中,执行以下命令签名APK:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks -storepass mystorepass -keypass mykeypass myapp.apk myalias
b. 命令参数解释:
-verbose: 输出详细信息
-sigalg: 签名算法,这里使用SHA1withRSA
-digestalg: 摘要算法,这里使用SHA1
-keystore: 密钥库文件名
-storepass: 密钥库密码
-keypass: 密钥密码
myapp.apk: 待签名的APK文件名
myalias: 密钥别名
3. 验证签名:
a. 执行以下命令验证签名:
jarsigner -verify -verbose -certs myapp.apk
b. 如果没有错误提示,则表示签名验证通过。
通过以上步骤,就可以完成APK的签名过程。签名后的APK文件可以发布给用户,系统会根据签名信息对APK文件进行验证,确保应用的完整性和真实性。
需要注意的是,签名过程中的密钥库文件和密码必须妥善保管,避免泄露或丢失,否则会导致签名无效或无法更新应用。
总结:
本文详细介绍了APK签名的原理和操作步骤,包括生成密钥对、签名APK文件和验证签名等过程。APK签名是保证Android应用完整性和真实性的重要步骤,开发者可以按照本文提供的步骤完成应用的签名过程,确保应用的安全性。