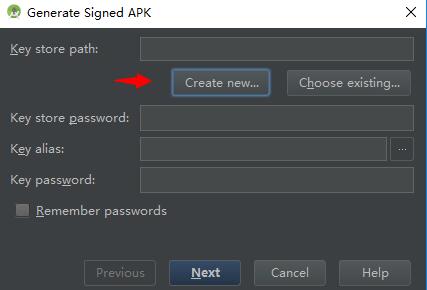
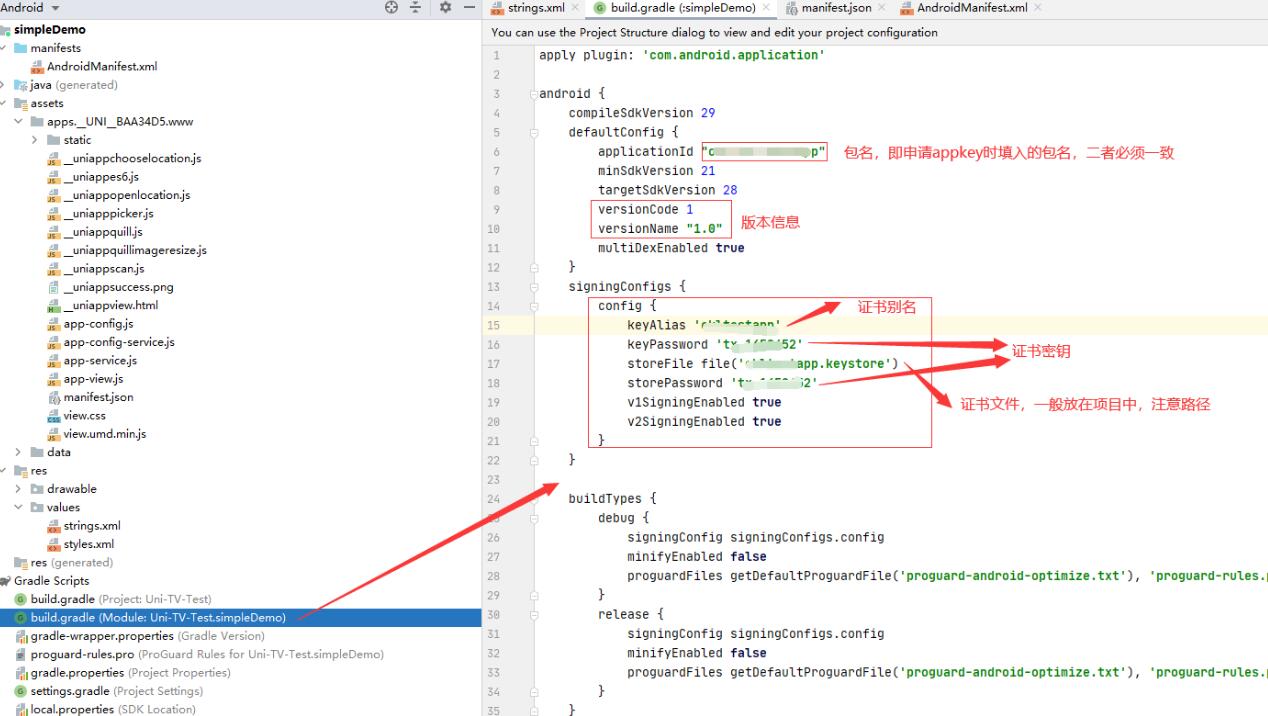
导入签名(Signing)是在将Android应用打包成apk文件之前,为应用添加数字签名的过程。数字签名是用于验证应用包的完整性和发布者身份的重要安全特征,可以防止应用被篡改或恶意攻击。通过导入签名,可以确保应用在发布和安装过程中的安全性。
导入签名的过程可以分为两个步骤:创建密钥库(KeyStore)和使用密钥库给应用签名。
1. 创建密钥库(KeyStore)
密钥库是一个存储密钥和证书的安全文件,它用于给应用签名和验证签名。创建密钥库的命令如下:
```
keytool -genkey -v -keystore my-release-key.jks -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令中的参数说明如下:
- `-genkey`:生成密钥库
- `-v`:生成详细输出
- `-keystore`:指定密钥库的文件名
- `-alias`:指定密钥库的别名
- `-keyalg`:指定密钥的算法,一般使用RSA
- `-keysize`:指定密钥的长度
- `-validity`:指定密钥的有效期(天数)
运行完上述命令后,会生成一个名为`my-release-key.jks`的密钥库文件。
2. 使用密钥库给应用签名
接下来,需要使用密钥库给apk文件签名。使用`jarsigner`命令可以完成这个过程,具体命令如下:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks app-release-unsigned.apk my-alias
```
上述命令中的参数说明如下:
- `-verbose`:显示详细输出
- `-sigalg`:指定签名算法
- `-digestalg`:指定摘要算法
- `-keystore`:指定密钥库文件
- `app-release-unsigned.apk`:待签名的apk文件
- `my-alias`:密钥库的别名
运行完上述命令后,会生成一个已签名的apk文件。
需要注意的是,创建密钥库时需要妥善保管密钥库文件及其密码,否则可能会导致签名不一致或签名无效。在发布应用时,确保使用正确的密钥库文件及其密码来签名应用。
总结起来,导入签名是保证应用的安全性的重要步骤。通过创建密钥库和使用密钥库给应用签名,可以确保应用在发布和安装过程中的完整性和真实性。在实际操作中,需要注意保管密钥库文件及其密码,并确保使用正确的密钥库文件和别名来签名应用。