APK文件是Android应用程序的安装文件,由编译后的Java代码、资源文件和META-INF目录下的签名信息组成。APK文件的签名是为了保证应用程序的完整性和安全性。而APK修改签名则是指在已有的APK文件上重新生成签名信息,以实现对其的定制化处理。
APK文件的签名由应用程序的开发者生成,并且可以通过Android系统的安全机制进行验证。每一个APK文件都有一个数字证书(Digital Certificate),用于证明开发者的身份和应用程序的来源。这个数字证书中包含了公钥和私钥,私钥用于生成签名信息,公钥用于验证签名信息。
那么,为什么我们要对APK文件进行修改签名呢?一方面,可能是为了在APK文件上加入额外的功能或者特性,另一方面,也有可能是为了绕过应用程序的某些限制或者实现非法操作。无论出于何种目的,我们先来了解一下APK文件签名的原理。
APK文件签名的原理是依赖于数字证书和数字摘要算法。数字证书中包含了公钥和私钥,通过私钥可以对APK文件的内容进行数字摘要的计算,并将摘要信息加密生成签名信息。在安装APK文件时,系统会通过公钥对签名信息进行验证,以确定APK文件的完整性和安全性。
在Android应用程序开发中,我们可以使用JDK中提供的keytool工具来生成数字证书,并使用jarsigner工具进行签名操作。当然,也可以使用第三方工具如ApkTool等进行APK文件的修改签名。
下面我将为大家介绍一种使用ApkTool进行APK文件修改签名的方法。
1. 首先,将要修改签名的APK文件使用ApkTool进行反编译,可以得到一个包含了应用程序代码和资源文件的目录。
2. 在反编译后的目录中,找到META-INF目录下的CERT.RSA文件,这个文件是APK文件的签名信息。
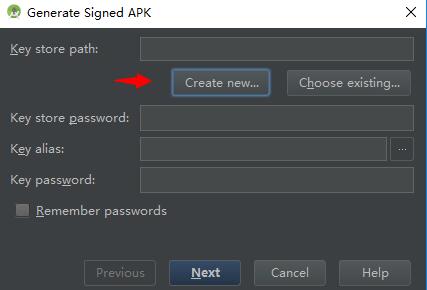
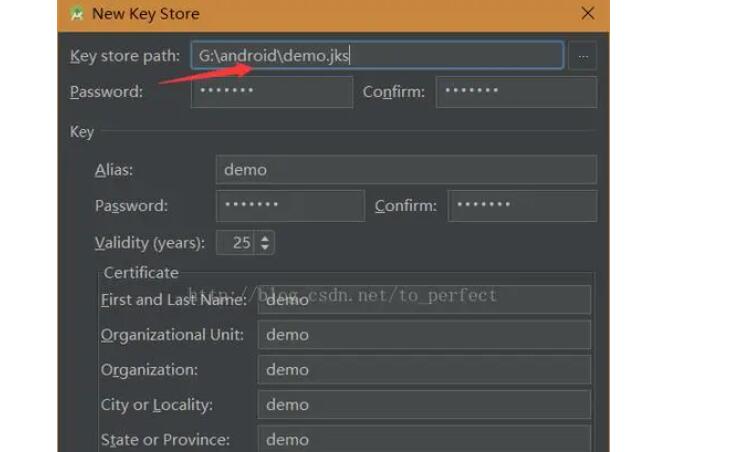
3. 使用keytool工具生成一个新的数字证书,包含公钥和私钥。
4. 使用jarsigner工具对应用程序的代码和资源文件重新进行签名。命令如下:
`jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore 新证书路径 -storepass 密码 -keypass 密码 原APK文件路径 别名`
这个命令的作用是用新的证书重新签名原APK文件。
5. 将修改签名后的代码和资源文件重新打包成APK文件。命令如下:
`apktool b 反编译后的目录 -o 新APK文件路径`
6. 使用jarsigner对新APK文件进行验证,确保签名正确。命令如下:
`jarsigner -verify -verbose -certs 新APK文件路径`
这个命令的作用是验证APK文件的签名信息是否正确。
通过以上步骤,我们就能够实现对APK文件的修改签名操作。这种方法可以适用于一些简单的签名修改需求,但需要注意的是,对APK文件的非法或滥用修改会违反法律法规,可能引发法律纠纷和损害他人权益。因此,在进行APK文件签名修改之前,请务必确保自己的操作合法合规,遵守相关法律规定。
总的来说,APK文件修改签名是一项技术含量较高的操作,需要掌握相关的知识和工具,并且要慎重对待。如果没有特殊需求,建议应用程序的开发者和使用者遵循正规的开发和分发渠道,避免使用非法的方式进行APK文件的修改签名。