APK是Android应用程序的安装文件,在发布和安装应用程序之前,需要对APK进行签名。签名是为了验证APK的完整性和真实性,确保应用程序没有被篡改或篡改过程中有可疑行为。
APK签名的过程包括以下几个步骤:生成密钥库、生成证书、向APK添加签名信息。
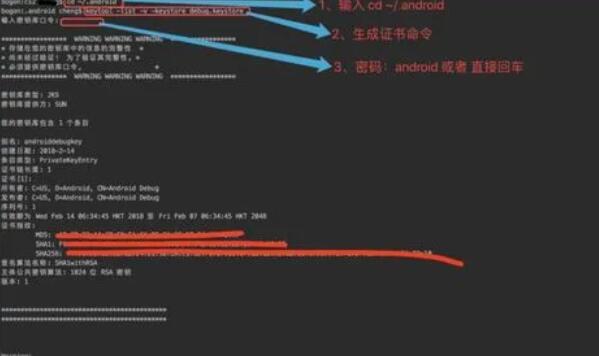
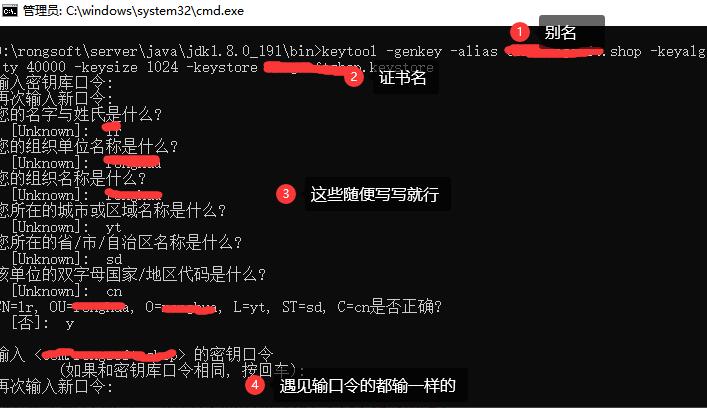
首先,我们需要生成一个密钥库(KeyStore),密钥库是存储密钥和证书的安全文件。可以使用Java Keytool命令来生成密钥库,命令如下:
keytool -genkeypair -alias [alias_name] -keyalg RSA -keysize 2048 -validity 10000 -keystore [keystore_path]
其中,[alias_name]是密钥库别名,用于在后续的签名过程中标识密钥库;[keystore_path]是密钥库的保存路径。
生成密钥库后,接下来需要生成证书。证书是由密钥库中的私钥生成的,用于向系统证明APK的真实性。可以使用Java Keytool命令来生成证书,命令如下:
keytool -exportcert -alias [alias_name] -keystore [keystore_path] -file [certificate_path]
其中,[alias_name]是密钥库别名,对应前面生成密钥库时指定的别名;[keystore_path]是密钥库的路径;[certificate_path]是证书的保存路径。
生成证书后,我们可以使用Android SDK提供的工具 jarsigner 对APK进行签名。命令如下:
jarsigner -verbose -keystore [keystore_path] -signedjar [output_path] [input_path] [alias_name]
其中,[keystore_path]是密钥库的路径;[output_path]是签名后的APK保存路径;[input_path]是需要签名的APK路径;[alias_name]是密钥库别名,对应前面生成密钥库时指定的别名。
通过上述步骤,我们就可以对APK进行签名了。签名后的APK与未签名的APK相比,最明显的变化就是在AndroidManifest.xml中的
package="com.example.app" android:versionCode="1" android:versionName="1.0"> android:allowBackup="true" android:icon="@drawable/ic_launcher" android:label="@string/app_name" android:supportsRtl="true" android:theme="@style/AppTheme"> ...
这个
签名后的APK还有一个重要变化是在META-INF目录下增加了一些文件,这些文件是签名过程中生成的。其中最重要的是CERT.RSA和CERT.SF文件,它们包含了签名的证书信息和签名的共享上下文信息。
总结来说,APK修改后签名会变得不一样是因为签名过程中会对APK进行加密处理,并在APK中添加签名信息和其他相关文件,以确保APK的完整性和真实性。签名后的APK与未签名的APK相比,最明显的变化就是在AndroidManifest.xml中增加了