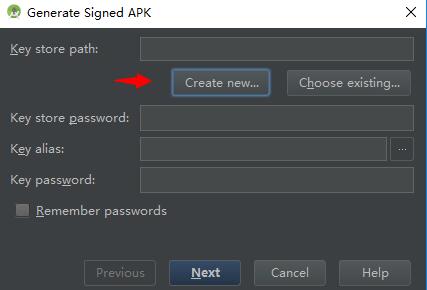
要导出APK文件的签名,需要先了解APK签名的原理和过程。APK签名是一个数字签名,用于验证APK文件的完整性和可信性,以确保APK文件在传输和安装过程中没有被篡改。APK签名由私钥创建,并且可以通过公钥进行验证。
下面是导出APK文件签名的详细步骤:
1. 首先,确保你使用的是Android开发工具包(Android SDK),并且其中包含了Java Development Kit(JDK)。
2. 打开命令提示符(Windows)或终端(Mac/Linux)。
3. 使用cd命令导航到包含APK文件的目录。例如,如果APK文件位于桌面上的一个文件夹中,可以输入cd Desktop/foldername来导航到该文件夹。
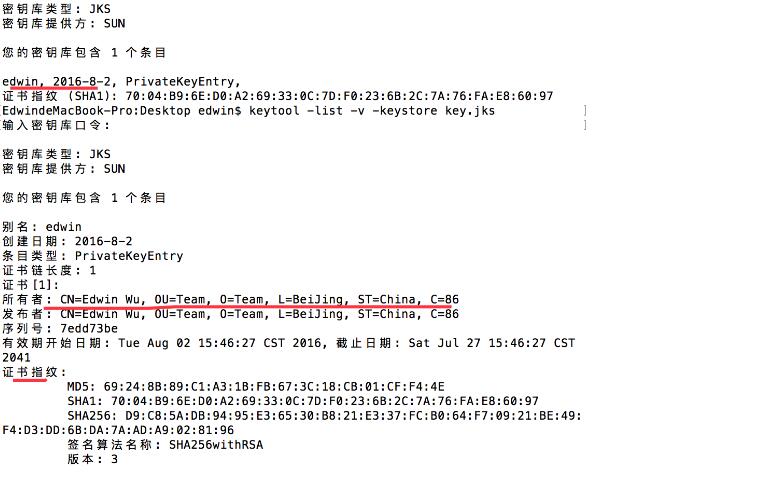
4. 使用keytool命令生成一个密钥库文件(KeyStore),该文件将包含签名所需的密钥对。
```shell
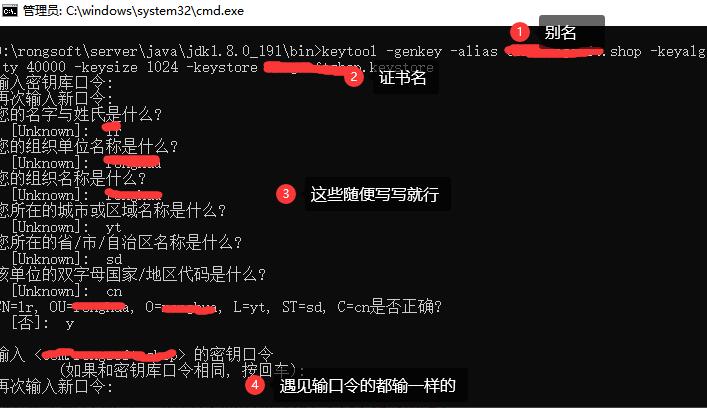
keytool -genkey -v -keystore my-release-key.jks -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
上述命令中,-keystore参数指定生成的密钥库文件名为my-release-key.jks(你可以自定义文件名),-alias参数指定别名为alias_name(也可以自定义),-keyalg参数设置密钥算法为RSA,-keysize参数设置密钥大小为2048,-validity参数设置有效期为10000天。
5. 运行上面的命令后,会提示输入密钥库的密码、别名密码、姓名等信息。按照提示输入相应信息。
6. 导出APK文件的签名,使用如下命令:
```shell
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks my-app-release-unsigned.apk alias_name
```
上述命令中,-sigalg参数指定签名算法为SHA1withRSA,-digestalg参数指定摘要算法为SHA1,-keystore参数指定密钥库文件名,my-app-release-unsigned.apk为要导出签名的APK文件(你可以将其替换为实际的文件名),alias_name为上一步中设置的别名。
7. 运行上面的命令后,会提示输入密钥库密码。输入密码后,即可生成签名。
8. 最后,验证签名是否成功,使用如下命令:
```shell
jarsigner -verify -verbose -certs my-app-release-unsigned.apk
```
上述命令会显示签名的详细信息。如果显示信息中有提示"jar is verified",则表示签名成功。
通过以上步骤,你就成功地导出了APK文件的签名。签名文件(my-release-key.jks)和签名后的APK文件(my-app-release-unsigned.apk)可以用于发布和验证你的应用程序。请注意,为了确保安全性,建议将生成的密钥库文件保存在安全的位置,并且不要与其他人分享私钥。