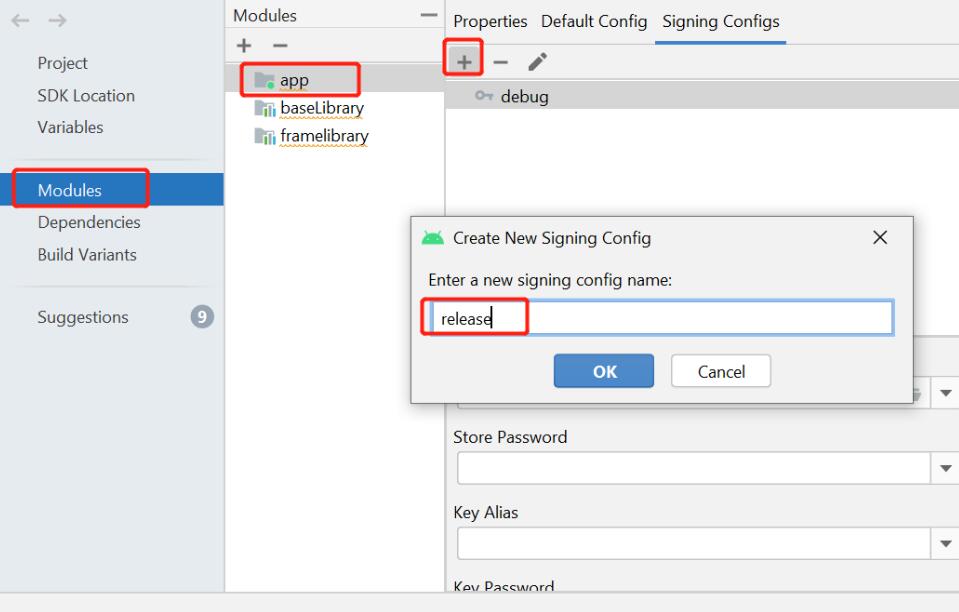
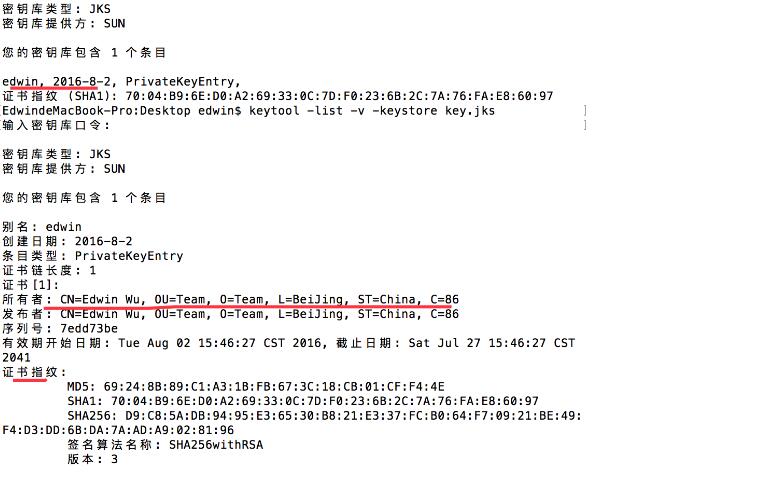
APK文件打包签名工具是在Android应用开发中的一项非常重要的工具。它允许开发人员将他们开发的Android应用程序打包成APK文件,并对这个APK文件进行数字签名。签名是为了确认APK文件的来源和完整性,确保用户安装的应用是来自可信的来源,未被篡改过的。
APK文件打包签名工具基本上包含了以下几个步骤:
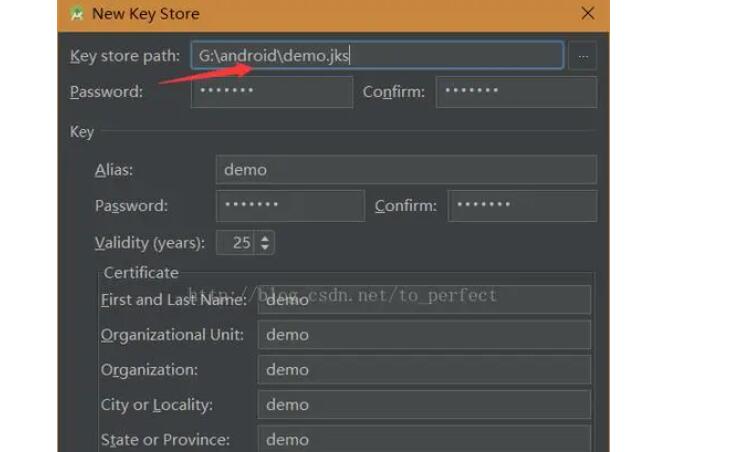
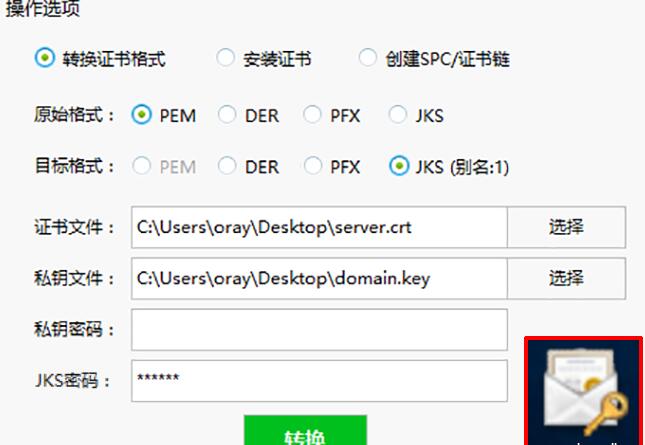
1. 创建签名证书:在开始对APK文件进行签名之前,我们需要创建一个数字签名证书。证书是用来验证签名的唯一标识符,可以使用Java的keytool工具来创建。
2. 生成未签名的APK文件:在打包签名之前,我们需要先生成一个未签名的APK文件。未签名的APK文件是通过编译和打包Android应用程序的构建工具生成的。
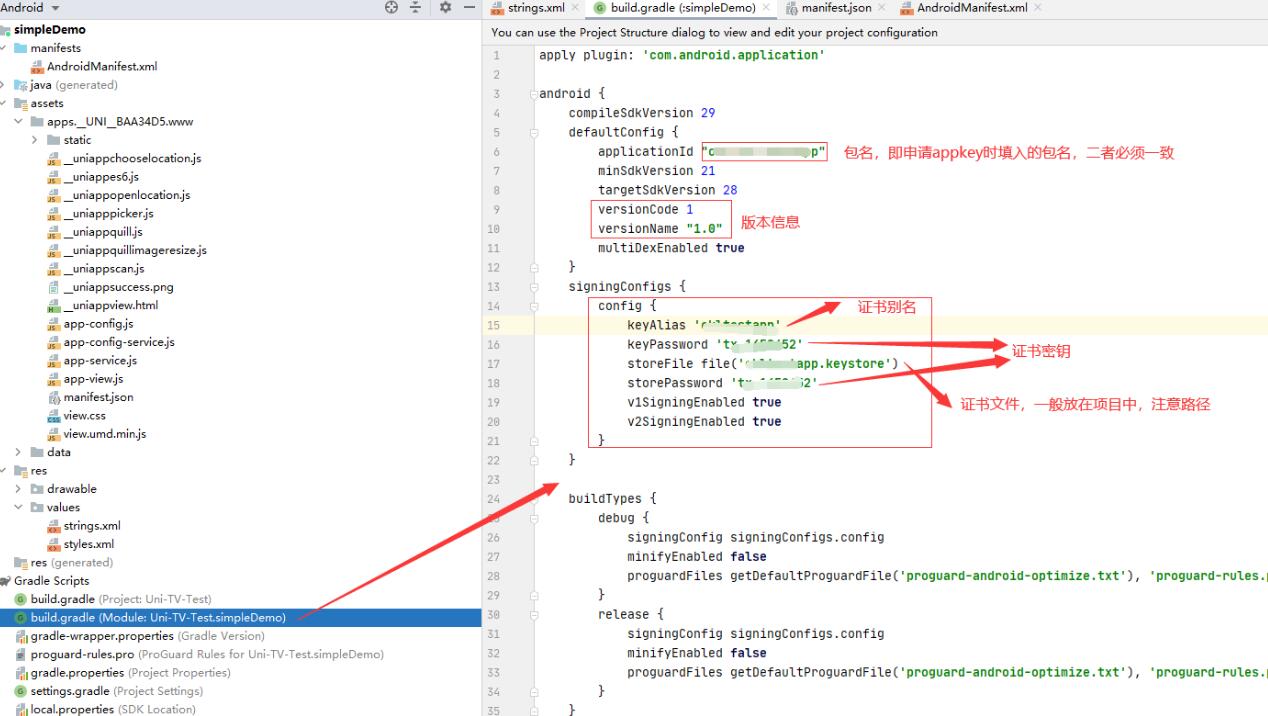
3. 签名APK文件:使用Android SDK中的jarsigner工具来对APK文件进行数字签名。签名的过程中,会使用到之前创建的签名证书。
4. 验证签名:签名之后,可以使用Android SDK中的jarsigner工具来验证APK文件的签名。验证过程会使用到签名证书。
下面我们具体来介绍一下这几个步骤:
首先是创建签名证书。打开终端或命令行窗口,进入到Java JDK的安装目录下的bin文件夹中。然后执行以下命令来创建签名证书:
```shell
keytool -genkey -alias mykey -keystore mykey.keystore
```
在执行命令后,会要求输入一些证书相关的信息,如密码、组织单位、组织名称等。最好将密码记住,因为之后对APK文件进行签名时会用到。
接下来是生成未签名的APK文件。在Android Studio中,这个过程是自动完成的。只需要点击Build菜单中的Build Bundle(s) / APK(s),然后选择Build APK。Android Studio将会自动生成未签名的APK文件。
然后是签名APK文件。在终端或命令行窗口中执行以下命令:
```shell
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykey.keystore app-release-unsigned.apk mykey
```
其中,-keystore参数后面的mykey.keystore是之前创建的签名证书文件,app-release-unsigned.apk是生成的未签名APK文件,mykey是签名证书的别名。
最后是验证签名。在终端或命令行窗口中执行以下命令:
```shell
jarsigner -verify -verbose -certs app-release-signed.apk
```
其中,app-release-signed.apk是签名后的APK文件。
这就是APK文件打包签名工具的基本流程。通过使用这些工具,开发人员可以确保他们的应用程序来自可靠的来源并且未被篡改。在发布应用程序之前,一定要进行签名的操作,以保证用户的安全和应用的可靠性。
需要注意的是,签名证书需要妥善保管,不要泄露给他人,因为它是用来证明应用程序来源的重要标识。如果证书丢失或泄露,可能会导致别人能够伪造你的应用程序并进行恶意篡改。