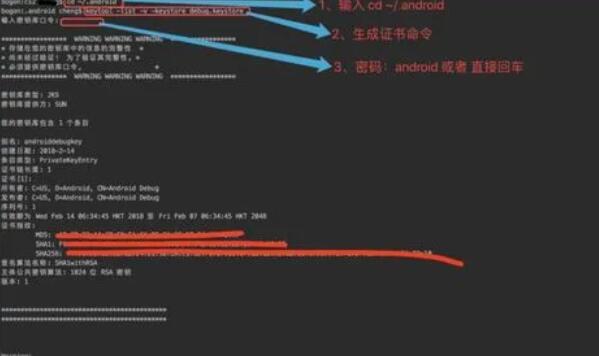
APK文件是Android应用的安装包文件,通过对APK文件进行签名可以保证APK文件的完整性和来源的可信度。APK签名验证是一种常见的安全机制,可以确保用户在安装应用时不会受到应用被篡改或恶意代码注入的影响。
APK签名验证的原理如下:
1. 开发者生成一个包含应用所有文件的ZIP压缩文件。
2. 开发者使用自己的私钥对ZIP文件进行签名,生成签名文件。
3. 开发者将签名文件与APK文件一起发布到应用商店或其他发布渠道。
4. 用户下载APK文件,并将其安装到Android设备上。
5. 安装过程中,Android系统会从APK文件中提取签名文件,然后使用应用开发者的公钥进行验证。
6. 如果签名文件有效并且与所述公钥相匹配,Android系统将认为该APK文件是可信的,并继续进行安装。
APK签名验证的代码如下:
```java
public boolean verifySignature(String apkFilePath, String certFilePath) {
try {
File apkFile = new File(apkFilePath);
File certFile = new File(certFilePath);
PackageManager pm = getPackageManager();
PackageInfo packageInfo = pm.getPackageArchiveInfo(apkFile.getAbsolutePath(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] certBytes = readCertBytes(certFile);
CertificateFactory factory = CertificateFactory.getInstance("X.509");
X509Certificate cert = (X509Certificate) factory.generateCertificate(new ByteArrayInputStream(certBytes));
MessageDigest md = MessageDigest.getInstance("SHA1");
byte[] apkDigest = md.digest(apkFile.toByteArray());
byte[] certDigest = md.digest(cert.getEncoded());
return Arrays.equals(apkDigest, certDigest);
} catch (Exception e) {
e.printStackTrace();
}
return false;
}
private byte[] readCertBytes(File certFile) throws IOException {
FileInputStream fis = null;
ByteArrayOutputStream baos = null;
try {
fis = new FileInputStream(certFile);
baos = new ByteArrayOutputStream();
byte[] buffer = new byte[1024];
int bytesRead;
while ((bytesRead = fis.read(buffer)) != -1) {
baos.write(buffer, 0, bytesRead);
}
return baos.toByteArray();
} finally {
if (fis != null) {
fis.close();
}
if (baos != null) {
baos.close();
}
}
}
```
上述代码包含了APK签名验证的核心逻辑,主要步骤如下:
1. 通过`getPackageManager()`方法获取PackageManager实例。
2. 使用`getPackageArchiveInfo()`方法获取APK文件的PackageInfo对象,包含了APK的相关信息,包括签名信息。
3. 从PackageInfo对象中获取签名数组。
4. 读取证书文件中的公钥。
5. 使用SHA1散列函数对APK文件和公钥进行散列。
6. 比较APK文件的散列值和公钥的散列值,如果相等则认为签名有效,返回true,否则返回false。
这段代码可以帮助开发者在应用运行时验证APK的签名,从而确保应用的完整性和安全性。需要注意的是,开发者需要提前获取应用的公钥并保存在证书文件中,以便在签名验证时使用。同时,用户下载应用时也可以通过检查应用的签名信息来判断应用的可信度。