APK去除签名验证是一种常见的安卓应用修改技术,它可以绕过应用的签名验证机制,使用户可以在未经授权的情况下进行应用的使用和修改。本文将介绍APK去除签名验证的原理和详细的操作步骤。
1. 原理介绍
在安卓应用中,签名验证是一个重要的安全机制。每个应用都有一个独特的数字证书签名,用于验证应用的完整性和安全性。当用户安装一个APK文件时,系统会自动验证该APK文件的签名,如果签名无效或与应用发布者的签名不一致,系统会拒绝安装或运行该应用。APK去除签名验证技术的原理就是通过修改应用的签名验证逻辑,使其绕过系统的验证检测。
2. 操作步骤
为了进行APK去除签名验证的操作,我们需要以下工具和环境准备:
- JDK(Java Development Kit):用于编译和运行Java代码。
- APKTool:一款用于反编译和重新打包APK文件的工具。
- 脱壳工具:用于解密和提取APK文件中的代码和资源文件。
具体的操作步骤如下:
步骤1:解密APK文件
使用脱壳工具解密APK文件,提取出其中的代码和资源文件。这一步的具体操作可以参考脱壳工具的使用说明。
步骤2:反编译APK文件
使用APKTool对APK文件进行反编译,将其解析成可读的源代码和资源文件。命令行操作如下:
```
apktool d your_app.apk
```
这将在当前目录下生成一个与APK文件同名的文件夹,其中包含了反编译后的可读源代码和资源文件。
步骤3:修改签名验证逻辑
进入反编译后的文件夹,找到应用的源代码。根据具体应用的实现方式,找到进行签名验证的代码逻辑。通常在应用的MainActivity或Application类中可以找到相关代码。将签名验证的代码逻辑注释掉或者替换为不进行验证的代码。例如,可以将以下代码注释掉:
```java
PackageManager pm = getApplicationContext().getPackageManager();
PackageInfo packageInfo = pm.getPackageInfo(getApplicationContext().getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
if (signatures[0].hashCode() != YOUR_APP_SIGNATURE_HASHCODE) {
// 签名验证失败,应用退出
System.exit(0);
}
```
步骤4:重新打包APK文件
使用APKTool重新打包修改后的源代码和资源文件。命令行操作如下:
```
apktool b your_app -o modified_app.apk
```
这将生成一个名为modified_app.apk的新APK文件。
步骤5:签名APK文件
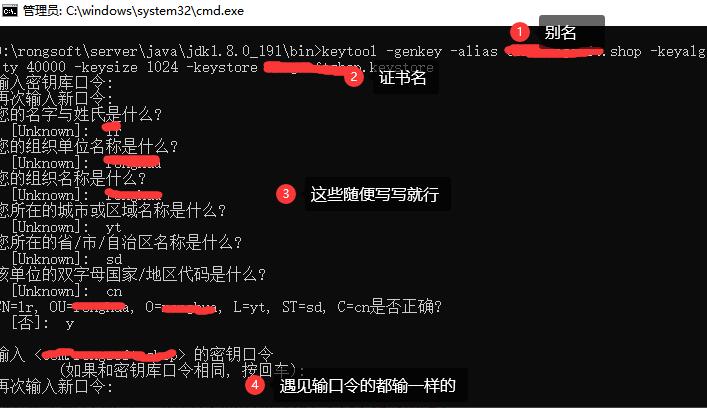
使用JDK提供的keytool工具生成一个新的数字证书签名文件(.keystore后缀),并用它来为新APK文件进行签名。命令行操作如下:
```
keytool -genkey -alias your_alias -keystore your_keystore.keystore
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore your_keystore.keystore modified_app.apk your_alias
```
需要注意的是,生成签名文件和签名的操作涉及到一些加密和密码的设置,请根据具体需求进行设置。
步骤6:安装和测试
将签名后的新APK文件安装到安卓设备上,并进行应用的测试。如果一切顺利,应用将能够正常运行而不进行签名验证。
以上就是APK去除签名验证的原理和详细操作步骤。需要注意的是,APK去除签名验证是一种违反应用开发者授权的行为,不符合合法合规的原则。本文仅介绍技术原理和操作步骤,并不鼓励或推广任何形式的非法行为。在实际应用中,请遵守相关的法律法规,尊重开发者的授权和知识产权。