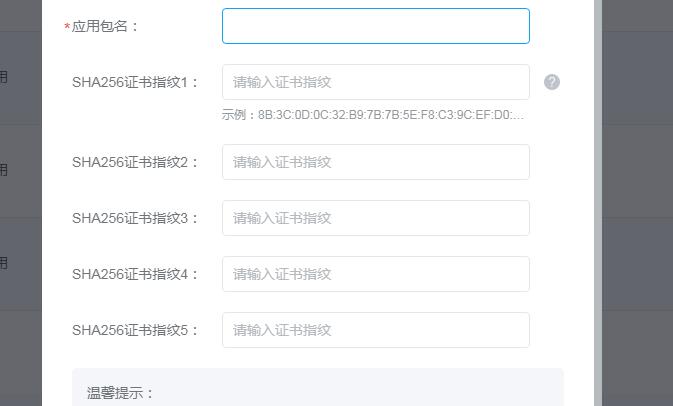
APK签名是为了保护Android应用程序的完整性和安全性而进行的重要步骤。当一个APK文件被正确签名后,就可以确保它没有被篡改或恶意修改过。在签名APK时,有一个称为密钥库(Keystore)的文件,其中包含用于签名APK的密钥对。下面将详细介绍APK签名的原理以及密钥库的作用。
APK签名的原理是通过使用公钥加密和数字签名来确保文件的完整性和真实性。具体来说,APK签名过程如下:
1. 生成密钥对:在进行APK签名之前,需要生成一对公私钥。私钥用于对APK进行签名,而公钥则包含在APK中,用于验证签名的真实性。
2. 生成数字摘要:在APK签名过程中,需要对APK文件进行摘要(也称为哈希)。这是通过对整个APK文件进行哈希计算来实现的,生成一个唯一的摘要值。
3. 用私钥对数字摘要进行加密:接下来,使用私钥对APK的数字摘要进行加密。这个加密操作可以确保只有持有私钥的人才能对APK进行签名。
4. 将加密后的数字摘要附加到APK中:将加密后的数字摘要附加到APK文件的Manifest文件中,也就是APK文件的最前面。这个数字摘要和其他APK文件一起,形成了一个唯一的签名。
5. 验证签名的真实性:当用户安装一个APK时,Android设备会使用该APK中的公钥对数字摘要进行解密,并与APK文件中的原始摘要进行对比。如果两者一致,说明APK文件未被篡改,是真实可信的。
密钥库(Keystore)是存储密钥对的容器,它通常是一个密码保护的文件。在Android开发中,通常使用Java KeyStore(JKS)格式的密钥库。
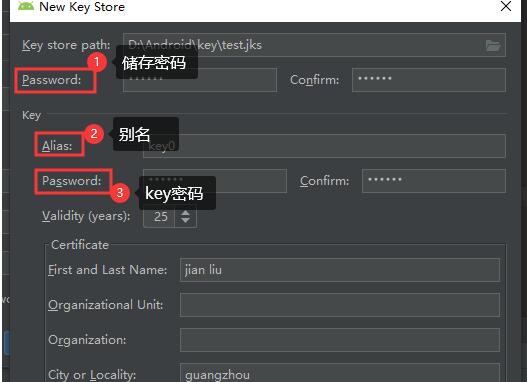
密钥库的作用在于保护密钥对的安全性,并且可以用于管理多个密钥对。一个密钥库可以包含多个密钥对,每个密钥对都有一个别名(Alias)。
在APK签名过程中,需要使用密钥库中的私钥对APK进行签名。因此,密钥库的密码需要保密,并且只有持有密码的人才能对APK进行签名。同时,密钥库的密码也用于保护密钥对的安全,防止被恶意使用。
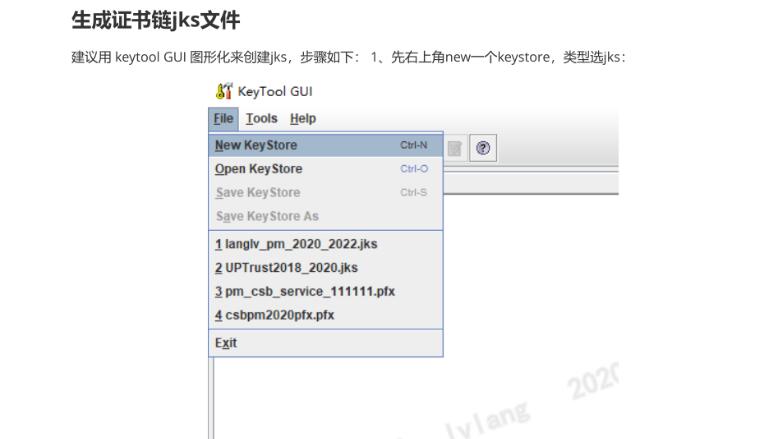
要签名APK,首先需要创建一个密钥库。可以使用keytool命令行工具来创建密钥库,也可以使用Android Studio等IDE提供的图形界面工具来创建。创建密钥库时需要指定一个密码,并且该密码需要保密。
创建好密钥库后,可以使用keytool或者Android Studio中的签名工具来导入密钥库,并选择对应的密钥对来签名APK。签名后的APK文件就可以安全地发布和分发了。
总结来说,APK签名是保证Android应用文件完整性和真实性的重要步骤。在签名过程中,使用密钥库中的私钥对APK进行签名,并将签名信息附加到APK中。当用户安装APK时,设备会使用APK中的公钥验证签名信息的真实性。密钥库通过保护私钥和密码的安全,确保签名过程的安全性。创建和管理密钥库是进行APK签名的前提。