免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

apk签名原理及实现

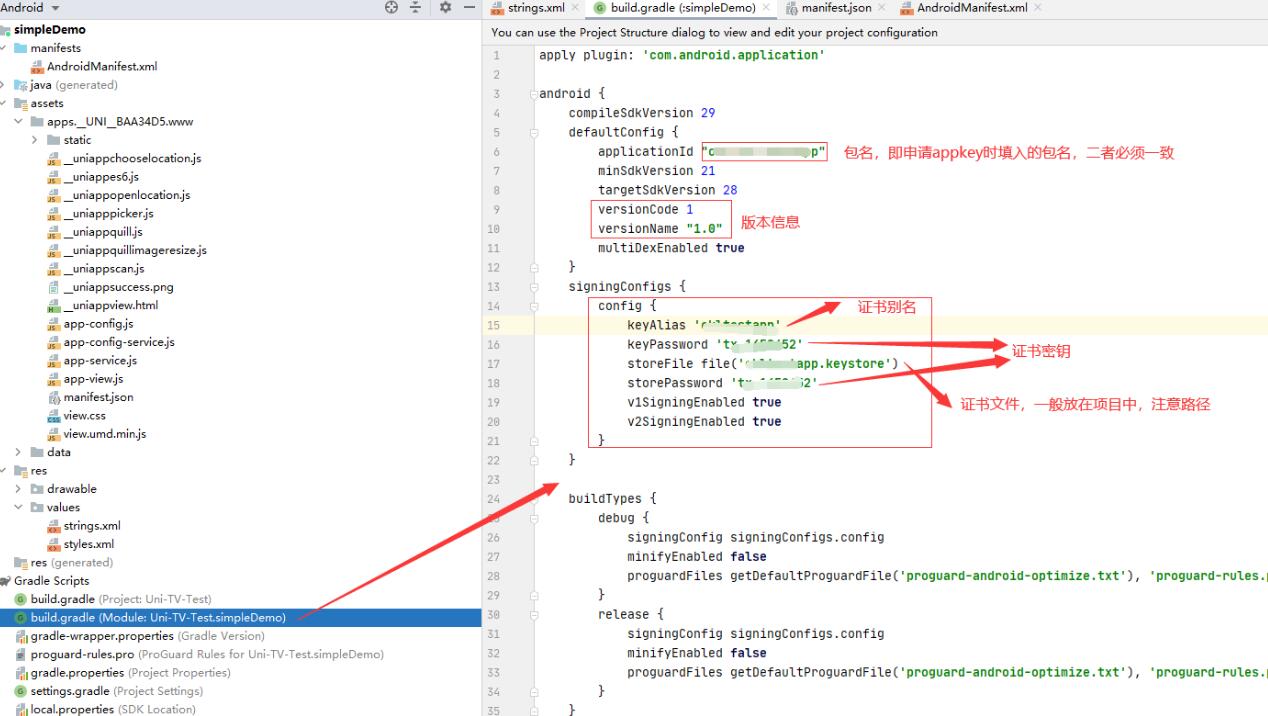
APK(Android Application Package)签名是一种保证应用程序在Android系统中的安全性和完整性的机制。签名的原理是使用私钥对应的公钥来生成一个数字签名,将签名与应用程序一起打包。在应用程序被安装时,Android系统会使用相应的公钥来验证应用程序的签名,确保应用程序的完整性和来源可信。

APK签名的实现可以分为以下几个步骤:

1. 生成密钥对:首先需要生成一个密钥对,包括一个私钥和一个公钥。私钥用于生成签名,公钥用于验证签名。可以使用Java的KeyPairGenerator类来生成密钥对。

2. 对应用程序进行哈希处理:需要对应用程序的内容进行哈希处理,生成一个唯一的应用程序摘要。可以使用SHA-256算法来进行哈希处理。

3. 使用私钥生成签名:将应用程序摘要与私钥进行加密处理,生成数字签名。可以使用Java的Signature类来进行签名的生成。

4. 将签名与应用程序一起打包:将应用程序文件与生成的签名文件一起打包为APK文件。

5. 安装应用程序时验证签名:当用户安装应用程序时,Android系统会提取应用程序的签名,并使用公钥对签名进行验证。验证过程包括解密签名、哈希处理应用程序内容、比对哈希结果和解密后的签名。

通过以上步骤,APK签名实现了应用程序的完整性和来源可信。如果应用程序的内容被篡改或者签名无效,Android系统将不会安装或者运行该应用程序。

此外,APK签名还可以通过时间戳证书来增强安全性。时间戳证书是由可信的时间戳服务提供商颁发,用于证明应用程序在一定时间内的签名是有效的。通过时间戳证书,即使私钥过期或者被撤销,应用程序的签名仍然可以被验证为有效。

总结起来,APK签名是一种保证应用程序安全性和完整性的机制,通过使用私钥生成签名并与应用程序一起打包,能够确保应用程序的来源可信和内容完整。而时间戳证书可以增强签名的安全性,保证应用程序长期有效。

相关知识:
苹果软件要签名么
苹果软件在安装过程中需要进行签名,这是因为苹果公司为了保障用户的安全和防止恶意软件的传播而引入的一项安全措施。在本篇文章中,我将详细介绍苹果软件签名的原理和流程。苹果软件签名的原理是基于公钥加密技术,它通过对软件进行签名以确保软件的完整性和真实性。软件签名
2023-07-20
ios防重签名
iOS防重签名是指在iOS开发中,采取一系列措施来防止被恶意的攻击者对应用进行重签名的行为。重签名攻击是指攻击者在未经授权的情况下,对已经签名过的应用进行二次签名,然后将其分发给用户,从而获取用户的敏感信息或者实施其他不法行为。为了防止重签名攻击,可以采取
2023-07-18
苹果crt证书转p12
当我们使用苹果开发者账号创建和配置APP ID以及生成证书时,通常会得到一个.crt文件,如果想要将这个.crt证书转换成.p12格式的证书,可以按照以下步骤操作:首先,需要使用openssl工具来执行证书的格式转换。openssl是一个开源的加密和安全套
2023-07-18
安卓获取已安装应用的签名
在安卓系统中,每个应用程序都有一个唯一的数字签名,用于验证该应用的身份和完整性。获取已安装应用的签名可以用于验证应用的来源,判断是否为合法应用,并且还可以用于一些安全性检查和应用逆向工程等方面。获取已安装应用的签名的方法有很多种,下面将介绍两种常用的方法。
2023-07-17
android 签名加密算法
Android 签名加密算法是Android应用程序使用的一种安全机制,用于验证应用程序的身份和完整性。在Android系统中,每个应用程序都必须使用数字签名进行加密,以确保用户下载的应用程序未经篡改,并由可信的开发者进行签名。Android 签名加密算法
2023-07-17
androidssl证书验证
在移动应用开发中,使用SSL证书进行安全通信是非常重要的。SSL证书验证可以确保服务器与客户端之间的通信是安全且可信的。SSL(Secure Sockets Layer)是一种加密协议,它能够在客户端和服务器之间建立一个安全的连接,确保数据的保密性、完整性
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4