当我们在安装一个应用程序时,系统会自动进行签名验证,以确保该应用程序的完整性和安全性。如果已安装的应用程序的签名与新的APK文件的签名不一致,系统会拒绝安装或更新该应用程序。
既然已有应用程序的签名无法更改,那么解决这个问题的方法是使用与已安装应用程序相同的签名重新签名APK文件。下面将详细介绍如何进行APK签名以及如何使用与已安装应用程序相同的签名进行重新签名。
首先,我们需要了解APK签名的原理。在Android开发中,APK文件中包含一个META-INF目录,其中包含APK文件的签名信息。签名信息包括一个或多个证书文件和一个CERT.RSA文件,其中CERT.RSA文件是签名验证的核心。
1. 生成签名密钥
要重新签名APK文件,我们首先需要生成一个签名密钥。可以使用Java的keytool工具来生成签名密钥。以下是使用keytool生成签名密钥的命令示例:
```
keytool -genkey -v -keystore my-release-key.jks -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
其中,my-release-key.jks是生成的签名密钥的文件名,my-alias是密钥的别名,-keyalg指定密钥的算法(这里使用RSA算法),-keysize指定密钥的长度,-validity指定密钥的有效期(以天为单位)。
在生成密钥时,您将被提示输入有关密钥的信息,如密钥密码、姓名、组织名称等。请确保输入的信息准确无误。
2. 将签名密钥添加到Android项目中
将生成的签名密钥(my-release-key.jks)添加到您的Android项目中的“app”文件夹下。确保您的签名密钥文件是安全的,并且不要将其上传到公共代码库或与他人共享。
3. 配置gradle文件
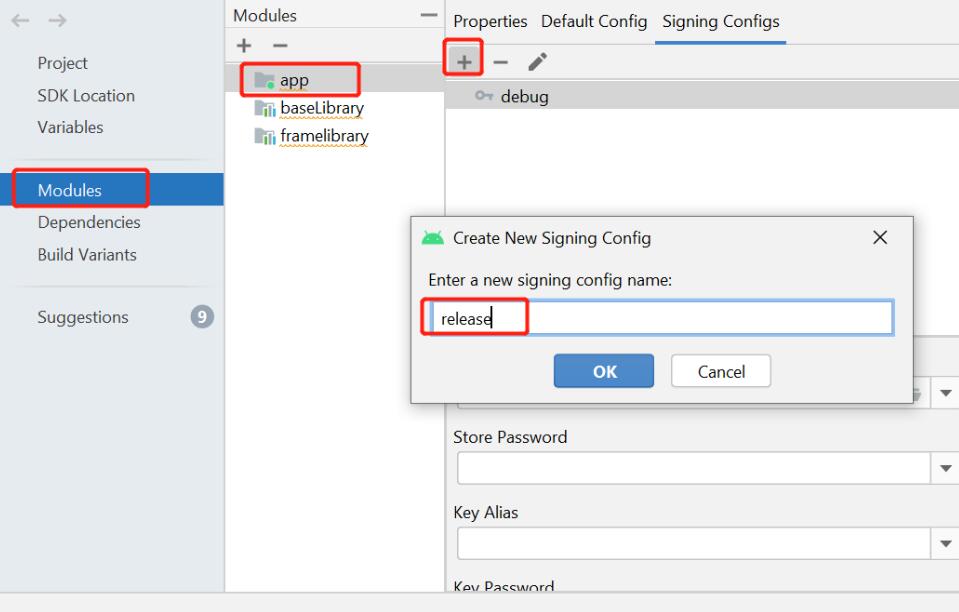
在您的Android项目中的“app”文件夹下的build.gradle文件中,添加以下代码来配置签名密钥:
```
android {
...
signingConfigs {
release {
keyAlias 'my-alias'
keyPassword 'your-key-password'
storeFile file('my-release-key.jks')
storePassword 'your-store-password'
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
请将“your-key-password”替换为您在生成签名密钥时设置的密钥密码,“your-store-password”替换为您在生成签名密钥时设置的存储密码。
4. 重新签名APK文件
接下来,使用Android Studio的构建工具重新签名APK文件。在菜单栏中选择“Build” -> “Generate Signed Bundle/APK”,然后按照向导的指示进行操作。
在“Generate Signed Bundle/APK”对话框中,选择“APK”选项,然后单击“Next”按钮。
在下一个对话框中,选择之前配置的签名密钥,并指定目标APK文件的位置。单击“Finish”按钮即可开始重新签名。
重新签名过程完成后,您将得到一个新的已签名的APK文件,其签名与已安装应用程序的签名相匹配。
总结:
通过以上步骤,您可以解决APK签名与已安装应用程序签名不一致的问题。请注意,重新签名APK文件需要使用原始签名密钥,否则无法成功匹配已安装应用程序的签名。
重新签名APK文件可能需要一些技术知识和经验,如果您不熟悉这方面的操作,建议参考相关的文档或咨询专业人士的帮助。