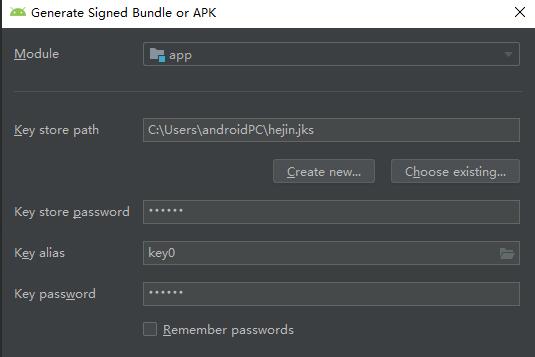
APK签名是Android应用程序包的一项重要安全措施,用于验证应用程序的完整性和真实性。当应用程序被签名后,任何对其进行修改或篡改的尝试都将被检测到,并被视为不受信任的应用。
APK签名使用了非对称加密算法,具体来说,它使用了RSA(Rivest-Shamir-Adleman)算法。在签名过程中,首先为应用程序生成一个密钥对,包括私钥和公钥。私钥用于对应用程序进行签名,而公钥用于验证应用程序是否被篡改。
下面是APK签名的详细过程:
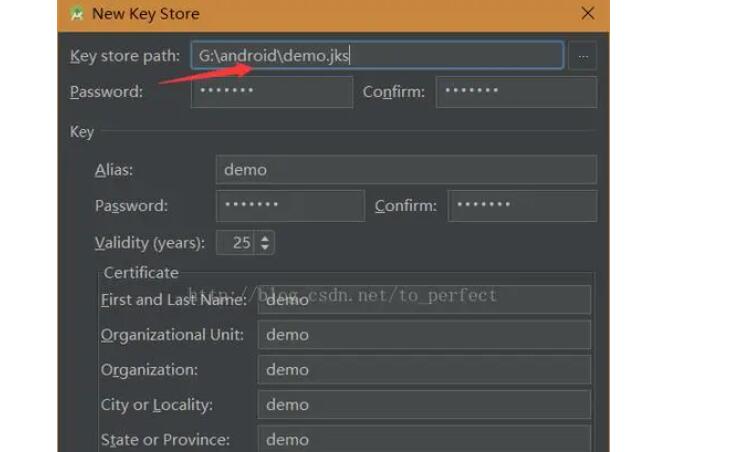
1. 生成密钥对:首先,需要使用Java的keytool工具生成一个密钥库(keystore)。密钥库是一个存储公私钥对的二进制文件,用于签名应用程序。可以使用以下命令生成密钥库:
```
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
在这个命令中,-alias参数指定了别名,-keyalg参数指定了密钥算法(RSA),-keysize参数指定了密钥长度(2048位),-validity参数指定了密钥的有效期限(10000天),-keystore参数指定了生成的密钥库文件名。
2. 签名应用程序:使用存储在密钥库中的私钥对应用程序进行签名。可以使用Android SDK提供的工具jarsigner来完成这个过程,命令如下:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks myapp.apk myalias
```
在这个命令中,-verbose参数用于显示签名详细信息,-sigalg参数指定了签名算法(SHA1withRSA),-digestalg参数指定了摘要算法(SHA1),-keystore参数指定了密钥库文件名,myapp.apk是要签名的应用程序文件,myalias是密钥库中的别名。
3. 验证签名:任何要验证应用程序是否被篡改的人都可以使用公钥。验证应用程序的签名可以通过以下命令完成:
```
jarsigner -verify -verbose -certs myapp.apk
```
这个命令将检查应用程序的签名是否有效,如果签名有效,则显示"jar verified"的信息。
APK签名移植是指将一个应用程序的签名应用于另一个应用程序的过程。这在某些情况下是有用的,例如当需要对同一开发者的多个应用程序进行签名时,可以将已签名应用程序的签名移植到其他应用程序上。
要将签名移植到另一个应用程序,需要完成以下步骤:
1. 从已签名的应用程序中提取签名:可以使用以下命令将签名从已签名的应用程序中提取出来:
```
keytool -exportcert -alias myalias -keystore mykeystore.jks -rfc -file mycert.pem
```
这个命令将从密钥库中导出指定别名的证书,并以PEM格式保存到指定文件中。
2. 将签名应用于目标应用程序:可以使用jarsigner命令将提取的签名应用于目标应用程序:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks -signedjar signedapp.apk myapp.apk myalias
```
这个命令将使用新应用程序的源代码和提取的证书文件来生成一个已签名的应用程序。
3. 验证签名:使用jarsigner命令验证应用程序的签名是否有效:
```
jarsigner -verify -verbose -certs signedapp.apk
```
如果签名有效,则会显示"jar verified"的信息。
需要注意的是,签名移植将移植应用程序的签名,但不会移植其他与应用程序相关的数据,例如应用程序的资源文件、配置文件等。
总结来说,APK签名是Android应用程序包的重要安全措施,使用非对称加密算法对应用程序进行签名,以验证应用程序的完整性和真实性。APK签名移植是将一个应用程序的签名应用于另一个应用程序的过程,可以使用keytool和jarsigner工具完成。签名移植只移植应用程序的签名,不移植其他与应用程序相关的数据。