APK签名是Android应用程序的重要步骤,用于验证应用的完整性和身份。在应用程序发布前,每个APK文件都必须进行签名。签名过程使用私钥来生成数字签名,同时使用公钥来验证签名。在本文中,我将详细介绍APK签名的原理和过程。
APK签名的原理:
APK签名使用RSA或DSA算法,利用非对称加密技术确保签名的安全性。签名过程包括以下几个步骤:
1. 生成密钥对:首先,需要生成一对密钥,即私钥和公钥。私钥用于对应用程序进行签名,而公钥用于验证签名的有效性。
2. 对APK文件进行处理:在签名之前,需要对APK文件进行处理,确保其内容完整且不可更改。这通常包括对APK文件进行压缩、生成摘要和添加签名区域等步骤。
3. 生成签名:使用私钥对APK文件的摘要进行加密,生成签名信息。签名信息包括签名算法、签名摘要和证书等。
4. 添加签名:将生成的签名信息与APK文件进行合并,形成带有签名的APK文件。签名区域位于APK文件的末尾,可以通过工具进行查看和验证。
5. 验证签名:当用户安装或更新应用时,Android系统会自动验证APK文件的签名。系统使用APK文件中的公钥来验证签名的有效性,确保应用程序未被篡改。
APK签名的详细过程:
下面将详细介绍APK签名的具体过程:
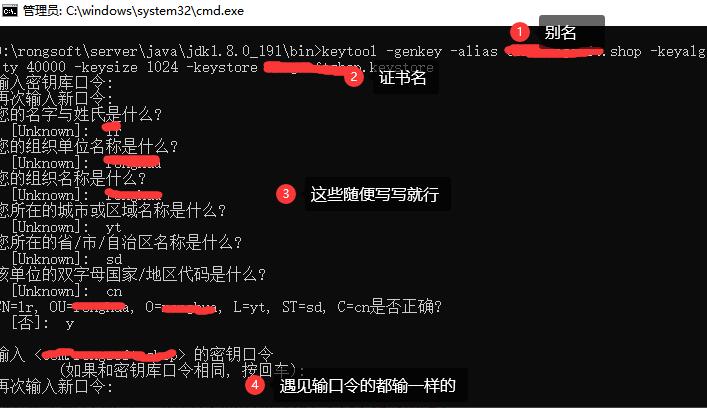
1. 生成密钥对:可以使用Java的keytool工具生成密钥对。命令如下:
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 365
执行上述命令后,将生成一个.keystore文件,其中包含私钥和公钥。私钥需要妥善保管,不要泄露。
2. 对APK文件进行处理:可以使用Android SDK中的“jarsigner”工具对APK文件进行处理。命令如下:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore app.apk mykey
执行上述命令后,将在APK文件中添加签名信息。这个过程还可以对APK文件进行优化和压缩。
3. 验证签名:可以使用Android SDK中的“jarsigner”工具来验证APK文件的签名。命令如下:
jarsigner -verify -verbose -certs app.apk
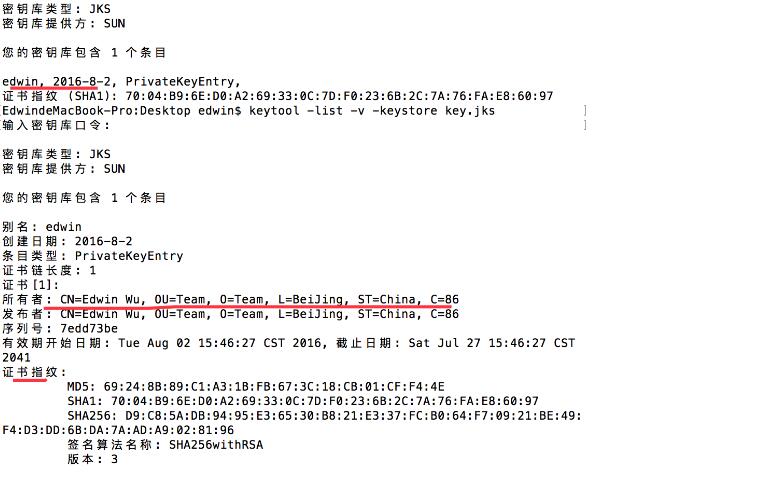
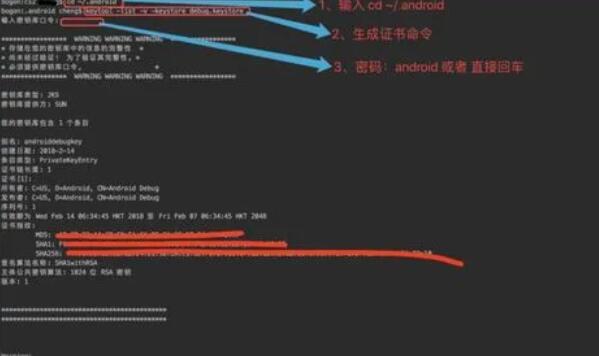
执行上述命令后,将显示APK文件的签名相关信息,包括签名算法、签名摘要和证书等。
APK签名的时间取决于许多因素,包括计算机性能、APK文件大小和密钥的强度等。一般情况下,签名一个APK文件的时间通常只需要几秒钟到几分钟不等。
综上所述,APK签名是确保Android应用程序完整性和身份的重要步骤。签名过程使用私钥生成数字签名,并使用相应的公钥进行验证。通过理解APK签名的原理和过程,您可以更好地了解Android应用程序的安全性和可靠性。