APK签名验证是Android应用程序开发中的一个重要环节,它用于确保安装的应用来自可信的源,并保证应用在传输、安装和运行时的完整性和安全性。
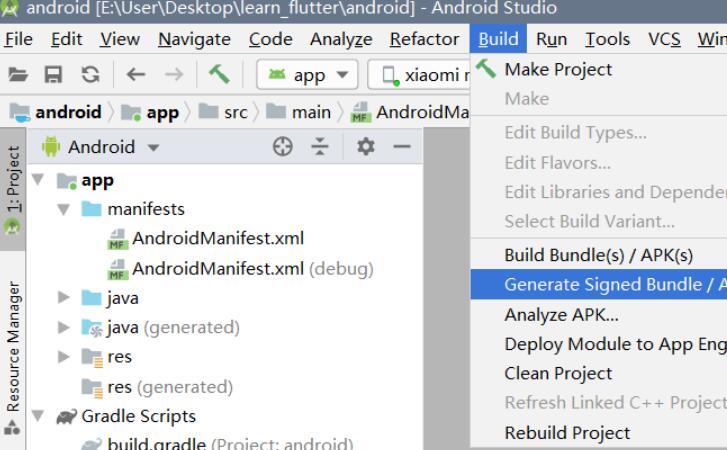
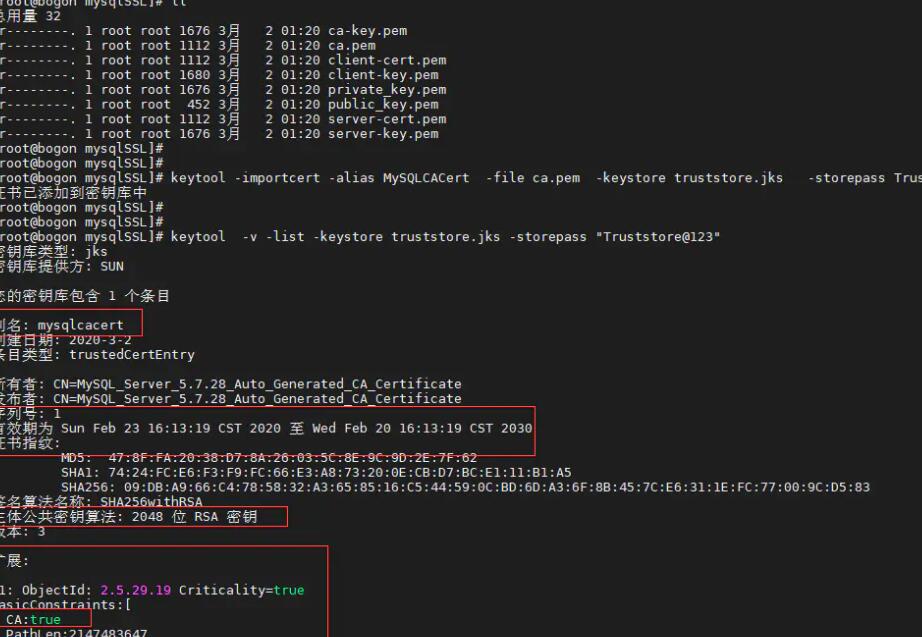
APK签名验证的原理是使用非对称加密算法对应用进行数字签名,以保证应用的完整性和身份验证。当应用发布时,开发者使用自己的私钥对应用进行签名,生成签名文件(.jks 或 .keystore 后缀)。在安装应用时,系统会使用开发者的公钥对应用进行验证,以确保应用未被篡改。
以下是APK签名验证注入的示例代码:
1. 创建一个类,命名为SignatureValidator:
```
public class SignatureValidator {
// 验证APK签名
public static boolean verifySignature(Context context, String packageName, String publicKey) {
try {
PackageManager pm = context.getPackageManager();
PackageInfo packageInfo = pm.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
// 将签名转换为字符串
byte[] signatureByteArray = signatures[0].toByteArray();
String signatureString = byteArrayToString(signatureByteArray);
// 将公钥转换为字符串
byte[] publicKeyByteArray = Base64.decode(publicKey, Base64.DEFAULT);
String publicKeyString = byteArrayToString(publicKeyByteArray);
// 进行签名验证
return signatureString.equals(publicKeyString);
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
return false;
}
// 将字节数组转换为字符串
private static String byteArrayToString(byte[] bytes) {
StringBuilder sb = new StringBuilder();
for (byte b : bytes) {
sb.append(String.format("%02X", b));
}
return sb.toString();
}
}
```
2. 调用签名验证方法:
```
public class MainActivity extends AppCompatActivity {
// 公钥
private static final String PUBLIC_KEY = "MIIBIjANBgk..."; // 这里填写你自己的公钥
@Override
protected void onCreate(Bundle savedInstanceState) {
super.onCreate(savedInstanceState);
setContentView(R.layout.activity_main);
// 验证APK签名
boolean signatureValid = SignatureValidator.verifySignature(this, getPackageName(), PUBLIC_KEY);
if (signatureValid) {
// 签名验证通过,执行应用逻辑
Toast.makeText(this, "APK签名验证通过", Toast.LENGTH_SHORT).show();
} else {
// 签名验证失败,可能是应用被篡改
Toast.makeText(this, "APK签名验证失败", Toast.LENGTH_SHORT).show();
// 在这里可以执行相应的安全防护措施,如弹出警告对话框、禁止运行等
}
}
}
```
以上代码示例演示了如何验证APK签名并执行相应的逻辑。其中,verifySignature()方法接收三个参数:Context对象、应用包名和公钥。它通过PackageManager获取应用签名信息,并将签名和传入的公钥进行比对,最终返回签名验证结果。
在实际开发中,公钥一般存储在服务器端,并在应用启动时从服务器获取。开发者需要保护好自己的私钥,避免私钥泄露导致应用被篡改。
总结:APK签名验证是Android应用开发中保证应用安全性的重要环节,通过验证应用签名可以确保应用的完整性和可靠性。开发者可以使用以上示例代码进行APK签名验证,并根据验证结果执行相应的安全措施,从而保护应用的安全性。