APK签名验证是Android系统中的一项重要安全措施,用于确保APK文件的完整性和认证身份。签名验证通过检查APK文件的数字签名,判断该APK文件是否被篡改或伪造。在本文中,将详细介绍APK签名验证的原理和步骤。
1. APK签名原理
APK签名使用公钥/私钥加密算法,其中私钥用于生成数字签名,公钥用于验证签名。开发者使用私钥对APK文件进行签名,然后将签名和公钥一同打包到APK文件中。当用户下载并安装APK文件时,系统会提取签名并通过公钥验证签名的有效性。如果验证通过,系统则认为APK文件是真实可信的。
2. APK签名验证步骤
下面是APK签名验证的详细步骤:
步骤1:获取APK文件
首先,需要获取需要验证的APK文件。可以通过从Play Store上下载APK文件或者使用ADB命令从手机上导出APK文件。
步骤2:提取APK文件中的签名
APK文件是一个压缩文件,可以使用任何解压工具将其解压缩。解压后,可以在META-INF目录中找到签名文件,其通常命名为CERT.RSA或CERT.DSA。将该文件复制到计算机上。
步骤3:提取公钥证书
使用Java Keytool命令或者其他工具提取公钥证书。下面以Java Keytool命令为例,假设签名文件名为CERT.RSA。
打开命令提示符,并导航到包含CERT.RSA文件的目录。运行如下命令:
keytool -printcert -file CERT.RSA
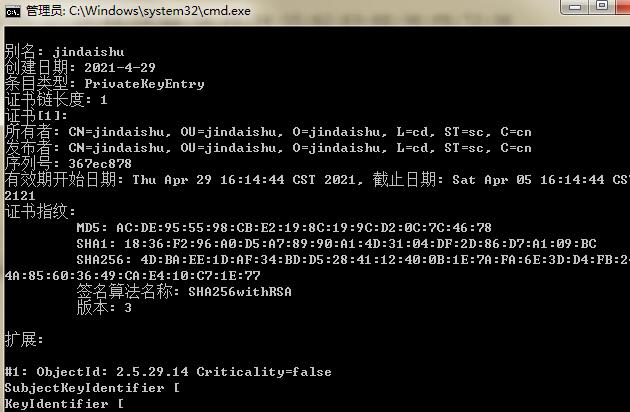
该命令将显示公钥证书的详细信息,包括证书指纹和所有者信息。将公钥证书复制到计算机上以备后用。
步骤4:验证签名
使用Java代码或其他工具验证签名的有效性。下面以Java代码为例:
```java
import java.io.InputStream;
import java.security.Signature;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignatureValidator {
public static void main(String[] args) {
try {
InputStream certInput = new FileInputStream("public.cer"); // 公钥证书文件路径
InputStream apkInput = new FileInputStream("test.apk"); // APK文件路径
CertificateFactory certFactory = CertificateFactory.getInstance("X509");
X509Certificate cert = (X509Certificate) certFactory.generateCertificate(certInput);
Signature signature = Signature.getInstance(cert.getSigAlgName());
signature.initVerify(cert);
byte[] buffer = new byte[1024];
int len;
while ((len = apkInput.read(buffer)) != -1) {
signature.update(buffer, 0, len);
}
boolean verified = signature.verify(cert.getPublicKey());
System.out.println("APK Signature Verification Result: " + verified);
certInput.close();
apkInput.close();
} catch (Exception e) {
e.printStackTrace();
}
}
}
```
在上述示例代码中,需要替换`public.cer`为实际的公钥证书文件路径,`test.apk`为实际的APK文件路径。运行代码后,将输出APK签名验证的结果。
3. 结论
APK签名验证是Android系统中的一项重要安全措施,通过验证APK文件的签名,确保其完整性和真实性。开发者可以使用Java代码或其他工具进行APK签名验证。通过本文的介绍,你应该理解APK签名验证的原理和详细步骤,并能够进行APK签名验证。